wp-login.php چیست و چگونه از حملات ورود جلوگیری کنیم؛ راهنمای ساده برای شروع
اگر وبسایت خود را با وردپرس (WordPress) راهاندازی کردهاید، احتمالاً با فایل wp-login.php آشنا هستید. این فایل در واقع دروازه ورود به پنل مدیریت وردپرس است و یکی از مهمترین بخشهای امنیت سایت شما بهشمار میرود. اما چرا این فایل اینقدر مهم است؟ چگونه میتوان از حملات ورود غیرمجاز به آن جلوگیری کرد؟ در این راهنما، به طور ساده و عملی به این سوالات پاسخ میدهیم و راهکارهای اساسی برای محافظت از ورود به پنل مدیریت وردپرس را بررسی میکنیم.
wp-login.php چیست؟
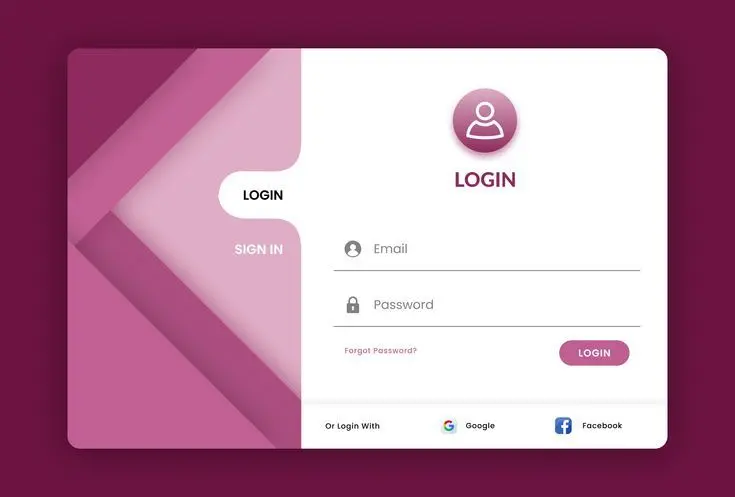
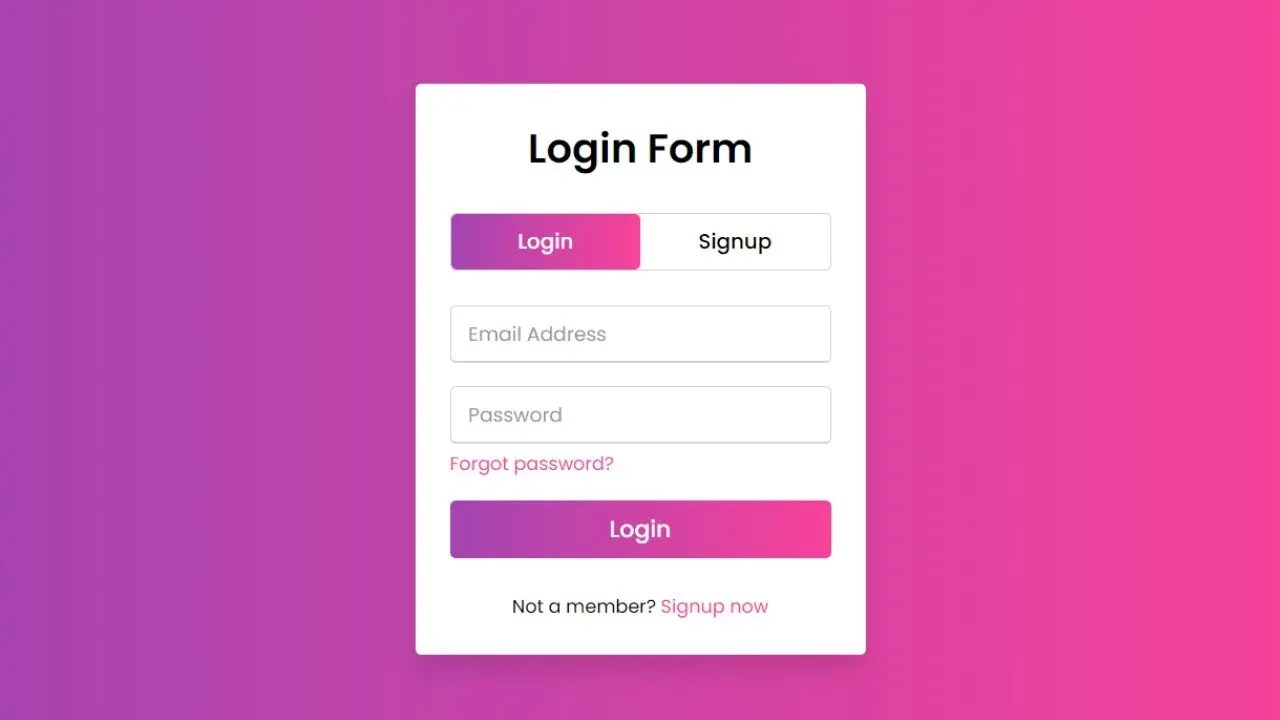
wp-login.php یک فایل هستهای در وردپرس است که مسئول مدیریت ورود کاربران به پنل مدیریت سایت میباشد. این فایل در مسیر اصلی وردپرس قرار دارد و با وارد کردن آدرس yoursite.com/wp-login.php یا yoursite.com/wp-admin قابل دسترسی است. هر بار که میخواهید به بخش مدیریت وردپرس وارد شوید، این فایل فعال میشود و اطلاعات ورود شما را بررسی میکند.
اما چرا این فایل اینقدر مهم است؟ زیرا هکرها و رباتهای مخرب همواره در جستجوی این آدرس هستند تا با استفاده از روشهای مختلف مانند برفورس (Brute Force) یا حملات دیکشنری، رمز عبور شما را حدس بزنند. اگر امنیت این فایل ضعیف باشد، ممکن است کنترل کامل سایت خود را از دست بدهید.
چرا هکرها به دنبال wp-login.php هستند؟
هکرها به دنبال این فایل هستند زیرا:
- با دسترسی به پنل مدیریت، میتوانند پلاگینها، تمها و محتوای سایت را تغییر دهند.
- میتوانند حسابهای کاربری دیگر را ایجاد یا حذف کنند.
- میتوانند فایلهای مخرب را در سایت آپلود کنند و از آن برای حملات بیشتر استفاده کنند.
- میتوانند اطلاعات کاربران سایت را دزدی کنند.
بنابراین، محافظت از این فایل یکی از اولویتهای اصلی امنیت سایت وردپرس است.
چگونه از حملات ورود به wp-login.php جلوگیری کنیم؟
برای محافظت از ورود به پنل مدیریت وردپرس، میتوانید از روشهای مختلفی استفاده کنید. این روشها شامل تنظیمات ساده تا تغییرات پیشرفتهتر در کد سایت میشوند. در این بخش، به برخی از راهکارهای اساسی اشاره میکنیم که میتوانید به راحتی پیادهسازی کنید.
1. استفاده از رمز عبور قوی
اولین و مهمترین قدم برای امنیت ورود، استفاده از یک رمز عبور قوی است. رمز عبور شما باید:
- حداقل 12 کاراکتر داشته باشد.
- حاوی حروف بزرگ و کوچک، اعداد و نمادهای خاص باشد.
- کلمهای ساده یا متداول نباشد.
اگر رمز عبور فعلی شما ضعیف است، بهتر است آن را تغییر دهید. همچنین، از استفاده از یک رمز عبور برای چندین سایت خودداری کنید.
2. محدود کردن تعداد تلاشهای ورود
یکی از روشهای مؤثر برای جلوگیری از حملات برفورس، محدود کردن تعداد تلاشهای ورود است. با استفاده از پلاگینهایی مانند Limit Login Attempts یا WP Cerber Security، میتوانید تعداد تلاشهای ورود ناموفق را محدود کنید. این پلاگینها پس از چند تلاش ناموفق، آدرس IP کاربر را مسدود میکنند.
3. تغییر آدرس ورود پیشفرض
وردپرس آدرس ورود پیشفرض /wp-login.php را دارد که هکرها به راحتی میتوانند آن را پیدا کنند. برای افزایش امنیت، میتوانید آدرس ورود را تغییر دهید. این کار را میتوانید با استفاده از پلاگینهایی مانند WPS Hide Login یا با تغییرات دستی در فایل functions.php انجام دهید.
برای تغییر آدرس ورود با استفاده از پلاگین، کافی است پلاگین مورد نظر را نصب و فعال کنید و آدرس جدید را در تنظیمات آن وارد نمایید. سپس، برای ورود به پنل مدیریت، باید از آدرس جدید استفاده کنید.
4. فعالسازی دو مرحلهای احراز هویت
دو مرحلهای احراز هویت (Two-Factor Authentication) یکی از روشهای مؤثر برای افزایش امنیت ورود است. با فعالسازی این روش، علاوه بر رمز عبور، باید یک کد تأیید از طریق پیامک یا اپلیکیشن موبایل وارد کنید. این روش حتی اگر رمز عبور شما دزدیده شود، امنیت سایت را تضمین میکند.
پلاگینهای مانند Google Authenticator یا Wordfence میتوانند این امکان را برای شما فراهم کنند.
5. استفاده از CAPTCHA در صفحه ورود
CAPTCHA یک روش ساده برای جلوگیری از ورود رباتها است. با فعالسازی CAPTCHA در صفحه ورود، رباتها نمیتوانند به راحتی تلاش کنند تا رمز عبور شما را حدس بزنند. پلاگینهایی مانند Google reCAPTCHA یا WP Cerber Security این امکان را فراهم میکنند.
6. مسدود کردن دسترسی به wp-login.php از طریق فایل .htaccess
میتوانید با استفاده از فایل .htaccess، دسترسی به فایل wp-login.php را برای آدرسهای IP مشکوک یا نامطلوب مسدود کنید. برای این کار، کدهای زیر را به فایل .htaccess اضافه کنید:
# مسدود کردن دسترسی به wp-login.php برای آدرسهای IP خاص
<Files wp-login.php>
Order Deny,Allow
Deny from 123.123.123.123 # مثال: جایگزین آدرس IP مشکوک کنید
Allow from all
</Files>
این روش برای مسدود کردن آدرسهای IP خاص مفید است، اما برای مسدود کردن تمام تلاشهای ورود ناموفق، بهتر است از پلاگینهای مخصوص استفاده کنید.
7. بهروزرسانی وردپرس و پلاگینها
یکی از مهمترین اقدامات برای امنیت سایت، بهروزرسانی منظم وردپرس و پلاگینها است. توسعهدهندگان وردپرس و پلاگینها با هر بهروزرسانی، آسیبپذیریهای جدید را برطرف میکنند. بنابراین، همیشه نسخه جدیدترین وردپرس و پلاگینهای خود را نصب کنید.
8. استفاده از شبکههای CDN و محافظت از طریق آنها
شبکههای CDN مانند Cloudflare میتوانند به شما کمک کنند تا از حملات DDoS و تلاشهای ورود غیرمجاز جلوگیری کنید. این شبکهها با تحلیل ترافیک ورودی، تلاشهای مشکوک را شناسایی و مسدود میکنند. همچنین، میتوانند صفحه ورود شما را تحت حفاظت قرار دهند.
9. استفاده از پلاگینهای امنیتی
پلاگینهای امنیتی مانند Wordfence، Sucuri Security یا iThemes Security میتوانند به شما کمک کنند تا امنیت ورود به وردپرس را افزایش دهید. این پلاگینها شامل ویژگیهایی مانند:
- اسکن آسیبپذیریها
- مسدود کردن آدرسهای IP مشکوک
- فعالسازی دو مرحلهای احراز هویت
- پوشش دادن فایلهای حساس
میتوانید یکی از این پلاگینها را نصب و پیکربندی کنید تا امنیت سایت خود را افزایش دهید.
چگونه از حملات ورود به wp-login.php جلوگیری کنیم؟ راهکارهای پیشرفته
اگر سایت شما حساسیت بالایی دارد یا ترافیک زیادی دریافت میکند، ممکن است نیاز به راهکارهای پیشرفتهتری داشته باشید. در این بخش، به برخی از این روشها اشاره میکنیم:
1. استفاده از VPN برای ورود به پنل مدیریت
یکی از روشهای پیشرفته برای افزایش امنیت ورود، استفاده از VPN است. با استفاده از VPN، میتوانید از یک آدرس IP ثابت برای ورود به پنل مدیریت استفاده کنید و دسترسی از طریق آدرسهای IP عمومی را محدود کنید. این روش برای کاربران حرفهای مناسب است.
2. فعالسازی IP Whitelisting
با استفاده از IP Whitelisting، تنها آدرسهای IP خاصی اجازه ورود به پنل مدیریت را دارند. این روش برای سایتهایی که تنها توسط یک یا چند کاربر خاص مدیریت میشوند، مناسب است. میتوانید این کار را با استفاده از پلاگینهایی مانند WP Security Audit Log یا با تغییرات دستی در فایل .htaccess انجام دهید.
3. استفاده از سیستمهای مدیریت دسترسی پیشرفته
سیستمهای مدیریت دسترسی پیشرفته مانند Role Scoper یا Members میتوانند به شما کمک کنند تا دسترسی کاربران به بخشهای مختلف پنل مدیریت را محدود کنید. این روش برای سایتهایی که چندین کاربر دارند، مفید است.
نکات نهایی برای افزایش امنیت ورود به وردپرس
برای افزایش امنیت ورود به وردپرس، علاوه بر روشهای ذکر شده، میتوانید به نکات زیر توجه کنید:
- همیشه از نسخههای جدید وردپرس و پلاگینها استفاده کنید.
- پلاگینها و تمهای غیرضروری را حذف کنید.
- فایلهای پشتیبان منظم از سایت خود تهیه کنید.
- از هاستینگهای معتبر و دارای ویژگیهای امنیتی استفاده کنید.
- در صورت امکان، از یک دامنه اختصاصی برای پنل مدیریت استفاده کنید.
با پیروی از این راهکارها، میتوانید امنیت ورود به پنل مدیریت وردپرس خود را به طور قابل توجهی افزایش دهید و از حملات احتمالی جلوگیری کنید. اگر سایت شما حساسیت بالایی دارد، توصیه میشود علاوه بر این روشها، از خدمات مشاوره امنیتی نیز استفاده کنید.
برای اطلاعات بیشتر در مورد امنیت سایت و راهکارهای پیشرفتهتر، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.