امنیت داده چیست و چگونه از اطلاعات مهم در برابر سرقت محافظت کنیم؛ نکات کاربردی و اشتباهات رایج
در دنیای دیجیتالی امروز، اطلاعات شخصی و تجاری یکی از داراییهای ارزشمند و حساسترین بخش زندگی فردی و سازمانی بهشمار میروند. با افزایش حملات سایبری و سرقت دادهها، مفهوم امنیت داده به یکی از مهمترین چالشهای روز تبدیل شده است. اما امنیت داده دقیقاً چیست؟ چگونه میتوان از اطلاعات مهم خود در برابر سرقت محافظت کرد؟ و چه اشتباهات رایجی وجود دارد که بسیاری از افراد و سازمانها در این زمینه مرتکب میشوند؟ در این مقاله به بررسی این سوالات و ارائه راهکارهای کاربردی برای افزایش امنیت دادهها میپردازیم.
امنیت داده چیست؟
امنیت داده به مجموعهای از روشها، ابزارها و سیاستهایی گفته میشود که برای محافظت از اطلاعات حساس در برابر دسترسی غیرمجاز، تغییرات غیرمجاز یا از دست دادن تصادفی استفاده میشوند. این مفهوم شامل سه اصل اساسی است:
- دسترسی کنترلشده: اطمینان از این که تنها افراد یا سیستمهای مجاز به دسترسی به دادهها داشته باشند.
- دقت و یکپارچگی: محافظت از دادهها در برابر تغییرات غیرمجاز و اطمینان از این که اطلاعات به درستی ذخیره و بازیابی میشوند.
- در دسترس بودن: اطمینان از این که دادهها در زمانی که نیاز است، برای افراد مجاز قابل دسترسی باشند.
امنیت داده در هر دو سطح فردی و سازمانی اهمیت دارد. برای مثال، یک فرد ممکن است اطلاعات شخصی خود مانند شماره کارت اعتباری، گذرواژهها یا اطلاعات پزشکی را در معرض خطر قرار دهد، در حالی که یک سازمان باید از دادههای مشتریان، اطلاعات مالی و اطلاعات داخلی خود محافظت کند. هر دو سطح نیاز به رویکردهای متفاوت اما مکمل دارند.
چگونه از اطلاعات مهم در برابر سرقت محافظت کنیم؟
برای محافظت از دادههای حساس، میتوانید از راهکارهای زیر استفاده کنید:
1. استفاده از گذرواژههای قوی و مدیریت آنها
گذرواژههای ضعیف یکی از اصلیترین دلایل سرقت دادهها هستند. برای افزایش امنیت:
- از گذرواژههایی استفاده کنید که شامل حروف بزرگ، کوچک، اعداد و نمادهای خاص باشند.
- گذرواژههای خود را بهطور منظم تغییر دهید.
- از ابزارهای مدیریت گذرواژه استفاده کنید تا نیاز به یادآوری چندین گذرواژه را نداشته باشید.
- هرگز گذرواژههای خود را به اشتراک نگذارید یا در فایلهای ساده ذخیره نکنید.
2. استفاده از نرمافزارهای ضدویروس و دیوار آتش
نرمافزارهای ضدویروس و دیوار آتش میتوانند از دستگاههای شما در برابر ویروسها، مالویرها و حملات سایبری محافظت کنند. اطمینان حاصل کنید که:
- نرمافزارهای ضدویروس و دیوار آتش بهروز هستند.
- از تنظیمات پیشفرض دیوار آتش استفاده کنید یا آن را بهطور مناسبی پیکربندی کنید.
- دستگاههای خود را بهطور منظم اسکن کنید.
3. رمزنگاری دادهها
رمزنگاری دادهها یکی از روشهای مؤثر برای محافظت از اطلاعات است. با استفاده از رمزنگاری، دادهها به صورت غیرقابل خواندن برای افراد غیرمجاز ذخیره یا منتقل میشوند. این روش در سطح فردی و سازمانی قابل استفاده است. برای مثال:
- از نرمافزارهای رمزنگاری مانند BitLocker یا FileVault برای رمزنگاری دیسکهای سخت استفاده کنید.
- در هنگام انتقال دادهها از طریق اینترنت، از پروتکلهای امن مانند HTTPS استفاده کنید.
4. بهروزرسانی نرمافزارها و سیستمعامل
بهروزرسانیهای نرمافزاری اغلب شامل اصلاحات امنیتی هستند که از vulnerabilites (ضعفهای امنیتی) موجود در نسخههای قدیمی محافظت میکنند. اطمینان حاصل کنید که:
- نرمافزارها و سیستمعاملهای خود را بهروز نگه دارید.
- بهروزرسانیهای امنیتی را بهطور خودکار فعال کنید.
5. آموزش کارکنان و افراد
یکی از مهمترین عوامل در امنیت داده، آموزش افراد است. بسیاری از حملات سایبری از طریق فیشینگ یا مهندسی اجتماعی انجام میشوند. برای کاهش خطر:
- کارکنان و اعضای خانواده را در مورد خطرات فیشینگ، لینکهای مشکوک و ایمیلهای غیرمعمول آموزش دهید.
- از سیاستهای امنیتی مانند دو مرحلهای تأیید هویت استفاده کنید.
- در مورد آخرین تهدیدات سایبری و روشهای محافظت از خود بهروز باشید.
اشتباهات رایج در امنیت داده و چگونه از آنها اجتناب کنیم
معمولاً افراد و سازمانها در زمینه امنیت داده به اشتباهات زیر دچار میشوند:
1. استفاده از گذرواژههای ساده یا تکراری
گذرواژههایی مانند “123456” یا “password” بسیار رایج هستند و هکرها میتوانند به راحتی آنها را حدس بزنند. برای جلوگیری از این اشتباه:
- گذرواژههای طولانی و پیچیده ایجاد کنید.
- از عباراتی استفاده کنید که برای شما قابل یادآوری باشند اما برای دیگران غیرقابل حدس.
2. ذخیرهسازی اطلاعات حساس در مکانهای غیرامن
ذخیرهسازی اطلاعات شخصی یا سازمانی در دستگاههای غیرامن، ایمیلهای غیرمشفق یا فایلهای قابل دسترسی برای همه، خطر سرقت داده را افزایش میدهد. برای جلوگیری:
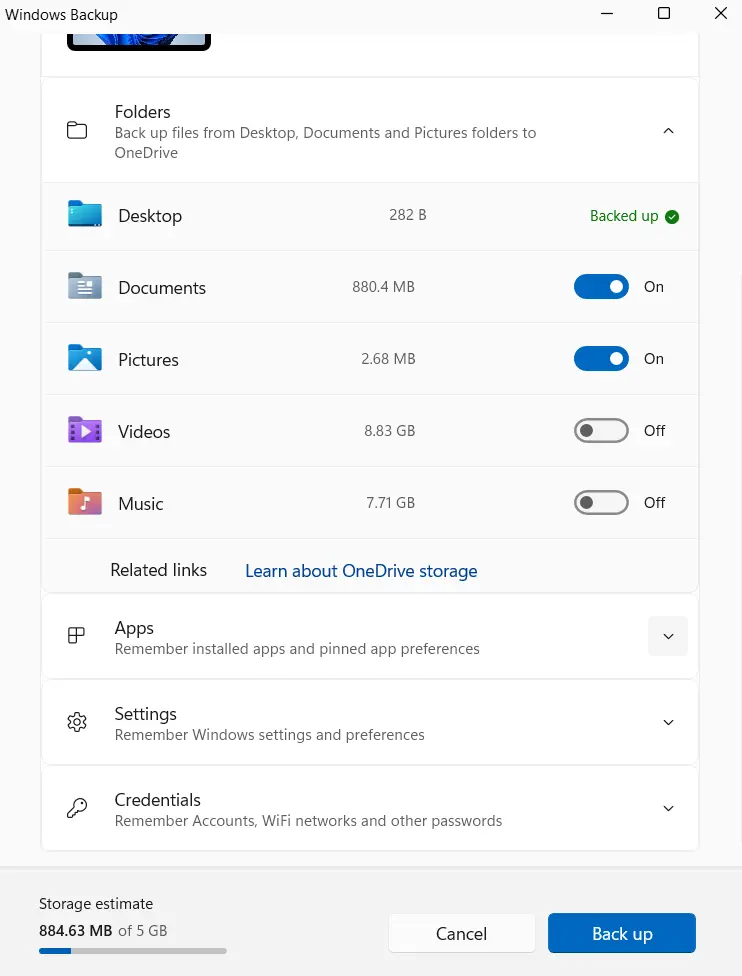
- از فضای ذخیرهسازی امن مانند ابری با رمزنگاری استفاده کنید.
- فایلهای حساس را در مکانهایی ذخیره کنید که تنها افراد مجاز به دسترسی به آنها داشته باشند.
3. عدم استفاده از دو مرحلهای تأیید هویت
دو مرحلهای تأیید هویت (2FA) یک لایه اضافی امنیت اضافه میکند. بسیاری از افراد و سازمانها از این روش استفاده نمیکنند که این کار آنها را در معرض خطر قرار میدهد. برای فعال کردن:
- از اپلیکیشنهای تأیید هویت مانند Google Authenticator یا Authy استفاده کنید.
- کدهای SMS را برای تأیید هویت استفاده کنید (اگرچه این روش کمتر امن است).
4. عدم بهروزرسانی سیستمها و نرمافزارها
نادیده گرفتن بهروزرسانیها میتواند سیستم شما را در معرض خطرات امنیتی قرار دهد. برای جلوگیری:
- بهروزرسانیهای خودکار را فعال کنید.
- نرمافزارهای قدیمی را حذف یا بهروز کنید.
5. عدم استفاده از دیوار آتش و نرمافزارهای ضدویروس
دیوار آتش و نرمافزارهای ضدویروس اولین خط دفاع در برابر تهدیدات سایبری هستند. بسیاری از افراد این ابزارها را نصب نمیکنند یا آنها را غیرفعال میکنند. برای محافظت:
- دیوار آتش و نرمافزار ضدویروس را نصب و فعال کنید.
- این ابزارها را بهروز نگه دارید.
نکات نهایی برای افزایش امنیت داده
امنیت داده یک فرآیند مداوم است که نیاز به توجه و اقدامات منظم دارد. علاوه بر موارد ذکر شده، میتوانید از راهکارهای زیر نیز استفاده کنید:
- از شبکههای عمومی برای دسترسی به اطلاعات حساس خودداری کنید.
- در هنگام استفاده از دستگاههای عمومی مانند کامپیوترهای عمومی، از ذخیرهسازی اطلاعات حساس خودداری کنید.
- از خدمات ابری معتبر استفاده کنید و سیاستهای امنیتی آنها را بررسی کنید.
- در صورت بروز هرگونه مشکوک یا حمله سایبری، فوراً اقدامات لازم را برای محافظت از دادهها انجام دهید.
در دنیای دیجیتالی امروز، اطلاعات شما ارزشمند هستند و محافظت از آنها باید اولویت اصلی باشد. با پیروی از راهکارهای ذکر شده و اجتناب از اشتباهات رایج، میتوانید از اطلاعات خود در برابر سرقت و تهدیدات سایبری محافظت کنید. برای اطلاعات بیشتر در مورد امنیت داده و راهکارهای پیشرفتهتر، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.