یمیل فیشینگ را شناسایی کنیم چگونه انجام میشود؟ راهنمای کامل و کاربردی
امروزه با پیشرفت فناوری و افزایش استفاده از اینترنت، امنیت اطلاعات یکی از مهمترین نگرانیهای کاربران تبدیل شده است. یکی از رایجترین روشهای حمله به اطلاعات شخصی و حساس، استفاده از ایمیلهای فیشینگ است. این روش توسط هکرها برای دزدیدن اطلاعات شخصی، رمز عبور، اطلاعات کارت اعتباری یا حتی نصب نرمافزارهای مخرب استفاده میشود. اما چگونه میتوان این ایمیلهای خطرناک را شناسایی کرد؟ در این راهنما، به بررسی کامل و کاربردی روشهای شناسایی ایمیلهای فیشینگ میپردازیم تا بتوانید از خود و اطلاعاتتان محافظت کنید.
فیشینگ چیست؟
فیشینگ یک روش کلاهبرداری الکترونیکی است که در آن مهاجم با ارسال ایمیل، پیامک یا حتی تماس تلفنی، سعی میکند کاربر را فریب داده و اطلاعات شخصی یا مالی او را بدزدد. این ایمیلها اغلب به نام سازمانهای معتبر مانند بانکها، شرکتهای بزرگ یا حتی خدمات دولتی ارسال میشوند تا کاربر را متقاعد کنند که ایمیل واقعی است.
مهمترین هدف هکرها در فیشینگ، دسترسی به اطلاعات حساس مانند:
- رمز عبور حسابهای اینترنتی
- اطلاعات کارت اعتباری یا بانکی
- نام کاربری و رمز عبور شبکههای اجتماعی
- اطلاعات شخصی مانند شماره ملی یا تاریخ تولد
با استفاده از این اطلاعات، مهاجم میتواند به حسابهای بانکی دسترسی پیدا کند، خریدهای آنلاین انجام دهد یا حتی هویت شما را برای فعالیتهای غیرقانونی استفاده کند.
چگونه ایمیلهای فیشینگ را شناسایی کنیم؟
شناسایی ایمیلهای فیشینگ نیازمند دقت و آگاهی است. در این بخش، به بررسی نشانههای رایج این ایمیلها میپردازیم:
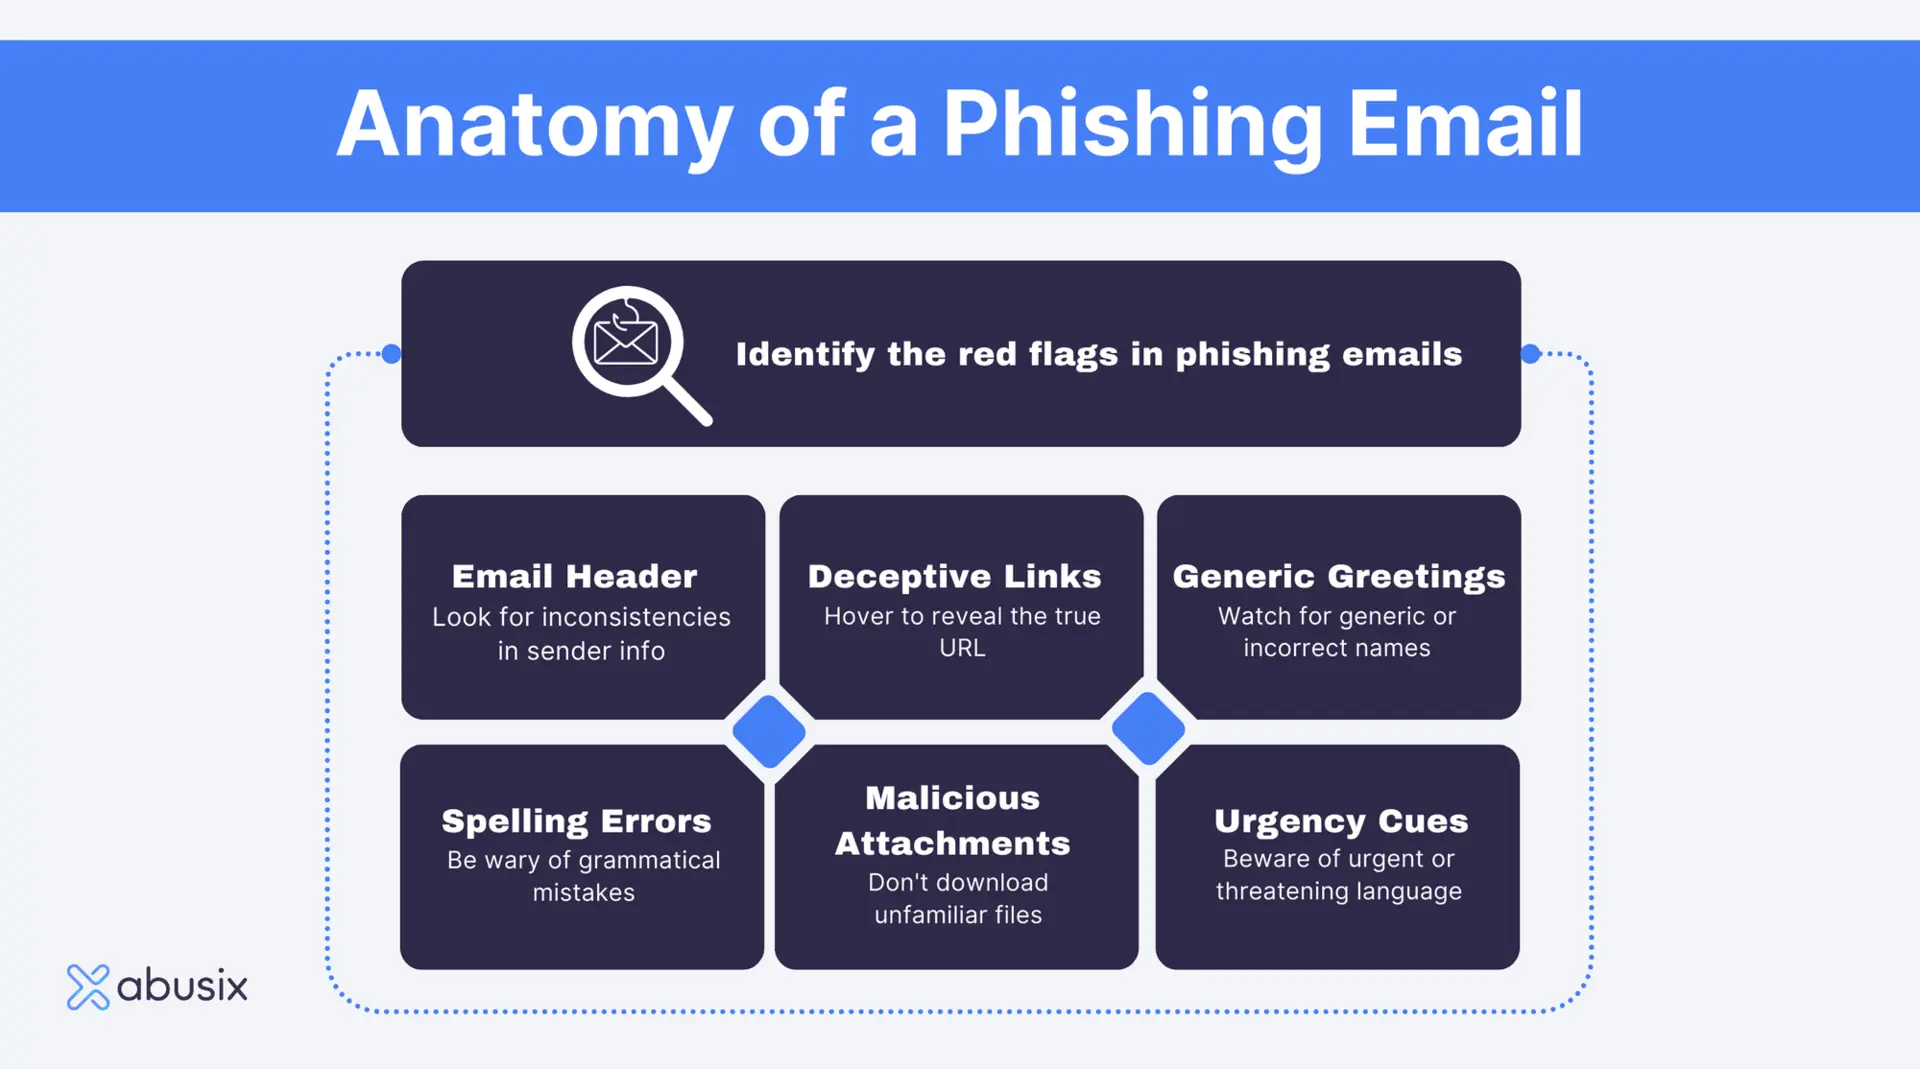
۱. بررسی آدرس فرستنده
یکی از اولین چیزهایی که باید بررسی کنید، آدرس ایمیل فرستنده است. ایمیلهای فیشینگ اغلب از آدرسهای مشکوک یا غیرمعمول استفاده میکنند. برای مثال:
- آدرس ایمیل با دامنههای غیرمعمول مانند support@bank-ir.com در حالی که بانک رسمی آدرس support@bank.ir دارد.
- آدرسهای ایمیل با حروف و اعداد غیرمعمول مانند paypa1@service.com که شبیه به PayPal است اما با یک عدد ۱ جایگزین شده.
همیشه آدرس فرستنده را با دقت بررسی کنید و اگر مشکوک بودید، از ارسال پاسخ یا کلیک بر روی لینکهای موجود در ایمیل خودداری کنید.
۲. بررسی متن ایمیل
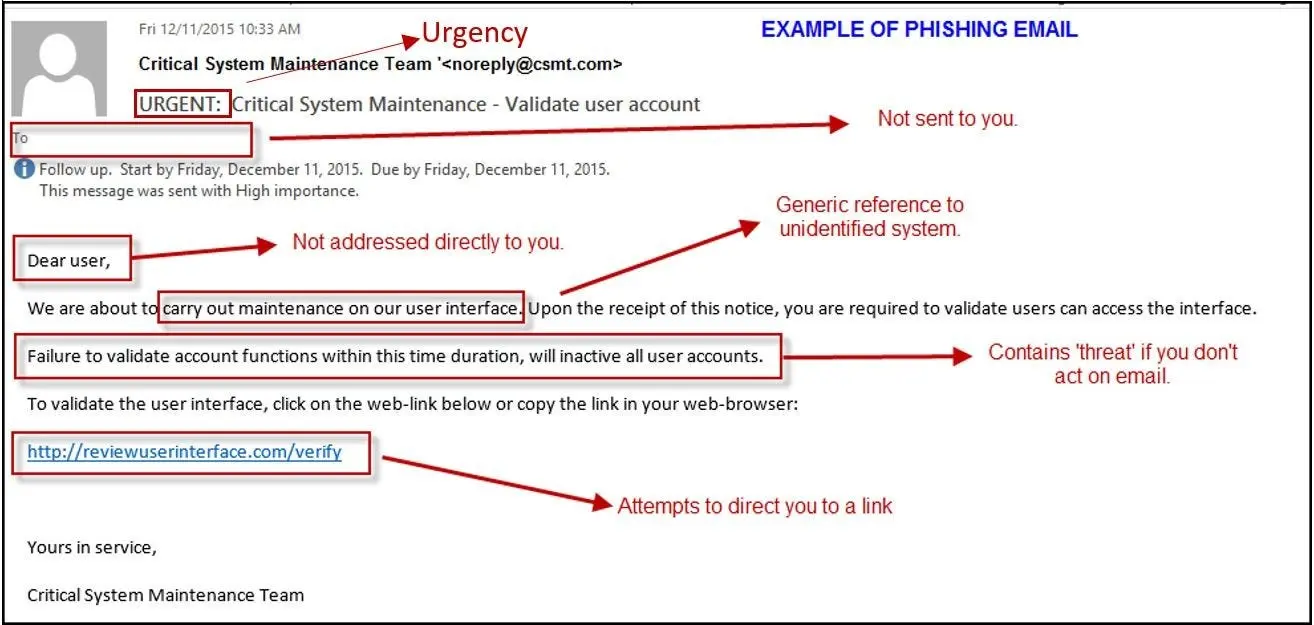
متن ایمیلهای فیشینگ اغلب دارای اشتباهات گرامری، خطاهای املایی یا عبارات غیرمعمول است. همچنین، این ایمیلها معمولاً:
- از عباراتی مانند “فوری عمل کنید”، “حساب شما مسدود شده است” یا “فرصت محدود” استفاده میکنند تا کاربر را تحت فشار قرار دهند.
- از زبان رسمی و غیرمعمول استفاده میکنند که با سبک ارتباطی سازمانهای معتبر سازگار نیست.
- لینکهای مشکوک یا غیرمعمول دارند که به سایتهای غیرمعمول یا غیرامن هدایت میکنند.
اگر ایمیلی به شما ارسال شده که احساس میکنید غیرمعمول است، بهتر است قبل از انجام هر کاری، آن را بررسی کنید.
۳. بررسی لینکهای موجود در ایمیل
یکی از خطرناکترین بخشهای ایمیلهای فیشینگ، لینکهای موجود در آنهاست. این لینکها ممکن است:
- به سایتهای غیرمعمول یا غیرامن هدایت کنند.
- آدرس واقعی خود را پنهان کنند و آدرس دیگری را نمایش دهند (برای مثال، لینکی که به نظر میرسد به bank.ir هدایت میکند اما در واقع به یک سایت دیگر میرود).
- از پروتکلهای غیرمعمول مانند HTTP به جای HTTPS استفاده کنند.
برای بررسی لینکها، کافی است با موس روی لینک بگذرید و آدرس واقعی آن را در نوار پایین مرورگر مشاهده کنید. اگر آدرس مشکوک به نظر رسید، از کلیک کردن خودداری کنید.
۴. بررسی پیوستهای ایمیل
ایمیلهای فیشینگ اغلب پیوستهایی مانند فایلهای اکسل، پیدیاف یا حتی فایلهای اجرایی دارند که ممکن است حاوی ویروس یا نرمافزارهای مخرب باشند. اگر ایمیلی پیوست داشته باشد و شما انتظار آن را نداشته باشید، بهتر است آن را باز نکنید.
همچنین، اگر پیوستی از یک سازمان معتبر دریافت کردهاید، میتوانید با تماس مستقیم با آن سازمان، صحت پیوست را تأیید کنید.
۵. بررسی درخواستهای غیرمعمول
ایمیلهای فیشینگ اغلب درخواستهایی مانند:
- ارسال اطلاعات شخصی یا مالی
- تایید اطلاعات حساب بانکی
- ارسال رمز عبور یا اطلاعات ورود
را دارند. سازمانهای معتبر هرگز از طریق ایمیل درخواست اطلاعات حساس نمیکنند. اگر چنین ایمیلی دریافت کردید، بهتر است آن را نادیده بگیرید و با سازمان مربوطه تماس بگیرید.
چه باید کرد اگر ایمیل فیشینگ دریافت کردیم؟
اگر ایمیلی را دریافت کردید که مشکوک به فیشینگ است، باید اقدامات زیر را انجام دهید:
- ایمیل را حذف کنید و هیچ پاسخ یا کلیک نکنید.
- اگر لینک یا پیوست مشکوک را باز کردهاید، فوراً سیستم خود را اسکن کنید تا از وجود ویروس یا نرمافزار مخرب اطمینان حاصل کنید.
- اگر اطلاعات شخصی یا مالی خود را وارد کردهاید، فوراً رمز عبور خود را تغییر دهید و از سازمان مربوطه گزارش دهید.
- اگر حساب بانکی یا مالی خود را در خطر میبینید، با بانک خود تماس بگیرید و از مسدود شدن حساب خود اطمینان حاصل کنید.
همچنین، میتوانید این ایمیل را به سازمانهای مربوطه مانند پلیس سایبری یا شرکتهای ارائهدهنده خدمات ایمیل گزارش دهید تا از دیگر کاربران محافظت شود.
راههای پیشگیری از فیشینگ
برای محافظت از خود در برابر ایمیلهای فیشینگ، میتوانید اقدامات زیر را انجام دهید:
- از نرمافزارهای ضدویروس و ضداسپم استفاده کنید تا ایمیلهای مشکوک را فیلتر کند.
- همیشه آدرسهای ایمیل و لینکها را با دقت بررسی کنید.
- از رمز عبورهای قوی و منحصر به فرد برای هر حساب استفاده کنید.
- دو مرحله تأیید (دو فاکتور) را برای حسابهای مهم فعال کنید.
- به روزرسانیهای سیستم عامل و نرمافزارهای خود را به موقع انجام دهید.
- در صورت دریافت ایمیل مشکوک، با سازمان مربوطه تماس بگیرید و صحت آن را بررسی کنید.
با رعایت این نکات، میتوانید از خود و اطلاعات شخصی خود در برابر حملات فیشینگ محافظت کنید. برای اطلاعات بیشتر در مورد امنیت سایبری و روشهای محافظت از اطلاعات شخصی، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.
به یاد داشته باشید که آگاهی و دقت در بررسی ایمیلها، اولین خط دفاع شما در برابر حملات فیشینگ است. با آموزش دادن این نکات به اطرافیان خود، میتوانید به کاهش خطرات فیشینگ کمک کنید.