رمزگذاری End-to-End چیست و چگونه کار میکند؛ یک راهنمای کامل برای تصمیم بهتر
در دنیای دیجیتالی امروز، امنیت اطلاعات به یکی از مهمترین نگرانیهای افراد و سازمانها تبدیل شده است. یکی از روشهای مؤثر برای محافظت از دادهها، استفاده از رمزگذاری End-to-End است. این فناوری به گونهای طراحی شده که دادهها تنها در دو نقطه، یعنی دستگاه فرستنده و گیرنده، قابل خواندن باشند و در طول انتقال، حتی برای سرویسدهندگان یا هکرها غیرقابل فهم باقی بمانند. اما چگونه این روش کار میکند؟ چه مزایایی دارد؟ و چرا باید از آن استفاده کنیم؟ در این راهنمای کامل، به بررسی این سوالات میپردازیم و به شما کمک میکنیم تا تصمیم بهتری در مورد استفاده از این فناوری بگیرید.
رمزگذاری End-to-End چیست؟
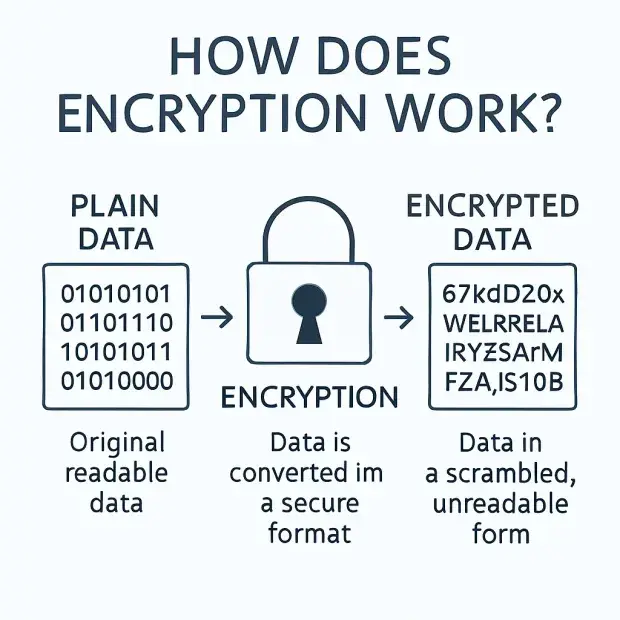
رمزگذاری End-to-End یک روش امنیت داده است که در آن اطلاعات قبل از ارسال، توسط فرستنده رمزگذاری میشوند و تنها پس از رسیدن به گیرنده، توسط آن شخص یا دستگاه رمزگشایی میشوند. این روش اطمینان میدهد که هیچکس، حتی سرویسدهندگان شبکه یا هکرها، نمیتواند محتوای پیام یا داده را بخواند. این فناوری در پیامرسانها، ایمیلها، انتقال فایلها و حتی در تراکنشهای مالی کاربرد دارد.
در واقع، این روش مانند یک نامه مهروموم است که تنها فرستنده و گیرنده میتوانند آن را باز کنند. حتی اگر نامه در راه دزدیده شود، هیچکس نمیتواند محتوای آن را بخواند.
چگونه رمزگذاری End-to-End کار میکند؟
برای درک بهتر نحوه عملکرد این فناوری، باید با مفاهیم کلیدی آن آشنا شوید:
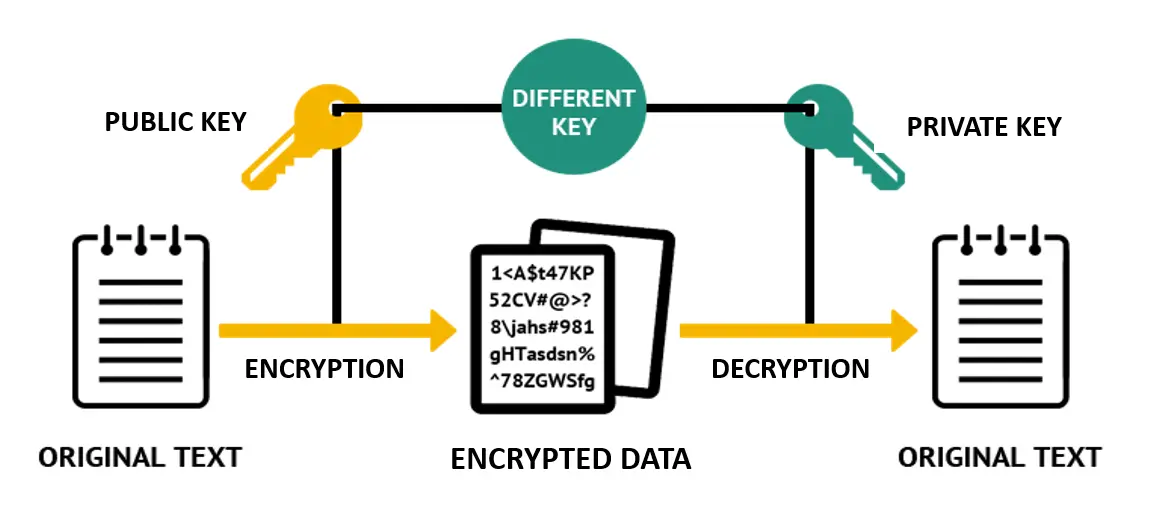
- کلید عمومی و خصوصی: در بسیاری از سیستمهای رمزگذاری، از جفت کلید استفاده میشود. کلید عمومی برای رمزگذاری دادهها استفاده میشود و کلید خصوصی تنها برای گیرنده است که میتواند دادهها را رمزگشایی کند.
- پروتکلهای امن: پروتکلهایی مانند Signal Protocol یا OpenPGP از روشهای استاندارد برای اجرای رمزگذاری End-to-End هستند. این پروتکلها اطمینان میدهند که دادهها در طول انتقال محافظت شوند.
- اتصال مستقیم: در این روش، دادهها مستقیماً بین فرستنده و گیرنده منتقل میشوند و هیچ سرور میانی نمیتواند به محتوای آنها دسترسی داشته باشد.
برای مثال، در پیامرسانهایی مانند Telegram یا WhatsApp، زمانی که شما یک پیام میفرستید، آن پیام قبل از ارسال به سرور، توسط دستگاه شما رمزگذاری میشود. سرور تنها پیام رمزگذاری شده را دریافت میکند و آن را به دستگاه گیرنده ارسال میکند. دستگاه گیرنده سپس پیام را با استفاده از کلید خصوصی خود رمزگشایی میکند.
مزایای رمزگذاری End-to-End
استفاده از رمزگذاری End-to-End چندین مزیت دارد که آن را به یک ابزار ضروری برای امنیت داده تبدیل کرده است:
- حفظ حریم خصوصی: تنها فرستنده و گیرنده میتوانند محتوای دادهها را بخوانند، بنابراین هیچکس دیگر، حتی سرویسدهندگان، نمیتواند به اطلاعات دسترسی داشته باشد.
- امنیت در برابر هکرها: حتی اگر دادهها در راه دزدیده شوند، بدون کلید رمزگشایی، غیرقابل خواندن خواهند بود.
- اعتبار و اعتماد: سازمانها و افراد میتوانند با استفاده از این روش، اطمینان حاصل کنند که دادههای حساس آنها در امنیت کامل هستند.
- کمک به قانون: در برخی کشورها، استفاده از این روش برای سازمانها و شرکتها الزامی است تا از اطلاعات کاربران خود محافظت کنند.
این فناوری به ویژه برای سازمانها و شرکتهایی که با دادههای حساس کار میکنند، مانند بانکها، شرکتهای بهداشتی و حتی رسانهها، بسیار مهم است.
چالشها و محدودیتهای رمزگذاری End-to-End
اگرچه رمزگذاری End-to-End مزایای بسیاری دارد، اما برخی چالشها و محدودیتها نیز در استفاده از آن وجود دارد:
- مدیریت کلید: مدیریت کلیدهای رمزگذاری میتواند پیچیده باشد، به ویژه در سازمانهای بزرگ که تعداد زیادی کاربر دارند.
- کارایی: برخی از روشهای رمزگذاری ممکن است سرعت انتقال دادهها را کاهش دهند، به ویژه در دستگاههای با قدرت محاسباتی محدود.
- دسترسی به دادهها: در برخی موارد، مانند بررسی قانونی، دسترسی به دادههای رمزگذاری شده ممکن است دشوار باشد.
- سازگاری: برخی از برنامهها و سرویسها ممکن است با پروتکلهای رمزگذاری End-to-End سازگار نباشند.
با این حال، با پیشرفت فناوری و بهبود ابزارهای مدیریت کلید، بسیاری از این چالشها در حال کاهش هستند.
چگونه میتوان از رمزگذاری End-to-End استفاده کرد؟
اگر تصمیم گرفتهاید از این فناوری استفاده کنید، چند روش وجود دارد که میتوانید از آن بهره ببرید:
- پیامرسانها: استفاده از پیامرسانهایی مانند Signal، WhatsApp یا Telegram که از رمزگذاری End-to-End پشتیبانی میکنند، یکی از سادهترین روشها است.
- ایمیل: برخی از سرویسهای ایمیل مانند ProtonMail از رمزگذاری End-to-End برای ایمیلها استفاده میکنند.
- فایلها: برای انتقال فایلهای حساس، میتوانید از ابزارهایی مانند VeraCrypt یا Boxcryptor استفاده کنید.
- سایتها و پلتفرمها: برخی از سایتها و پلتفرمها مانند Dropbox یا Google Drive نیز امکان رمزگذاری فایلها را قبل از آپلود فراهم میکنند.
برای سازمانها، استفاده از نرمافزارهای تخصصی مانند OpenPGP یا GPG میتواند راه حلی مناسب باشد.
رمزگذاری End-to-End در دنیای واقعی
رمزگذاری End-to-End در دنیای واقعی کاربردهای گستردهای دارد. برای مثال:
- پیامرسانهای امن: برنامههایی مانند Signal یا WhatsApp از این روش برای محافظت از مکالمات کاربران استفاده میکنند.
- تراکنشهای مالی: بانکها و سرویسهای پرداخت آنلاین مانند PayPal از رمزگذاری برای محافظت از اطلاعات مالی کاربران استفاده میکنند.
- دادههای پزشکی: سیستمهای بهداشتی از این روش برای محافظت از اطلاعات بیمارانی استفاده میکنند که باید محرمانه باقی بمانند.
- سرویسهای ابری: برخی از سرویسهای ابری مانند Proton Drive از رمزگذاری End-to-End برای محافظت از دادههای کاربران استفاده میکنند.
این فناوری به ویژه در شرایطی که امنیت دادهها بسیار مهم است، مانند ارتباطات دیپلماتیک یا انتقال اطلاعات نظامی، بسیار حیاتی است.
آینده رمزگذاری End-to-End
با پیشرفت فناوری و افزایش نگرانیها در مورد حریم خصوصی، رمزگذاری End-to-End به یکی از ابزارهای اساسی امنیت داده تبدیل شده است. در آینده، انتظار میرود که استفاده از این فناوری در همه حوزهها افزایش یابد، از جمله:
- اینترنت اشیا: دستگاههای هوشمند مانند دوربینها، ترموستاتها و دستگاههای پزشکی ممکن است از رمزگذاری End-to-End برای محافظت از دادهها استفاده کنند.
- بلوکچین: فناوری بلوکچین نیز میتواند از رمزگذاری End-to-End برای افزایش امنیت تراکنشها استفاده کند.
- هوش مصنوعی: با افزایش استفاده از هوش مصنوعی، نیاز به محافظت از دادههای شخصی و حساس نیز افزایش خواهد یافت.
با توجه به اهمیت روزافزون حریم خصوصی و امنیت دادهها، یادگیری و استفاده از روشهای رمزگذاری End-to-End میتواند برای افراد و سازمانها بسیار مفید باشد.
اگر به دنبال اطلاعات بیشتر در مورد امنیت دادهها و روشهای محافظت از اطلاعات شخصی خود هستید، میتوانید در دیلی ۲۴ به مقالات مرتبط مراجعه کنید.