فیشینگ چیست و چگونه اطلاعات کاربران سرقت میشود؛ نکات کاربردی و اشتباهات رایج
در دنیای دیجیتال امروز، امنیت اطلاعات شخصی یکی از مهمترین نگرانیهای کاربران اینترنت است. یکی از رایجترین روشهای سرقت اطلاعات، فیشینگ یا صید ماهی است. این روش توسط هکرها برای دسترسی غیرمجاز به اطلاعات حساس مانند نام کاربری، رمز عبور، اطلاعات کارت اعتباری و حتی هویت دیجیتال افراد استفاده میشود. اما فیشینگ دقیقاً چیست؟ چگونه کار میکند و چگونه میتوان از آن محافظت کرد؟ در این مقاله به بررسی این موضوع میپردازیم و نکات کاربردی برای شناسایی و جلوگیری از فیشینگ را ارائه میدهیم.
فیشینگ چیست؟
فیشینگ یک روش حمله سایبری است که در آن هکرها با استفاده از ایمیلها، پیامکها، تماسهای تلفنی یا حتی شبکههای اجتماعی، کاربران را فریب میدهند تا اطلاعات شخصی یا مالی خود را فاش کنند یا به لینکهای مخرب کلیک کنند. این روش نام خود را از شباهت به صید ماهی گرفته است، زیرا هکرها مانند ماهیگیران، قربانیان خود را با استفاده از تلههای دیجیتالی میگیرند.
در فیشینگ، هکرها معمولاً از ایمیلها یا پیامهایی استفاده میکنند که به نظر میرسند از منابع معتبری مانند بانکها، شرکتهای بزرگ یا حتی دوستان و آشنایان شما ارسال شدهاند. این پیامها اغلب شامل لینکهایی هستند که به سایتهای مخرب یا صفحات جعلی هدایت میکنند، یا فایلهای ضمیمهای دارند که حاوی ویروس یا مالویر هستند.
چگونه فیشینگ کار میکند؟
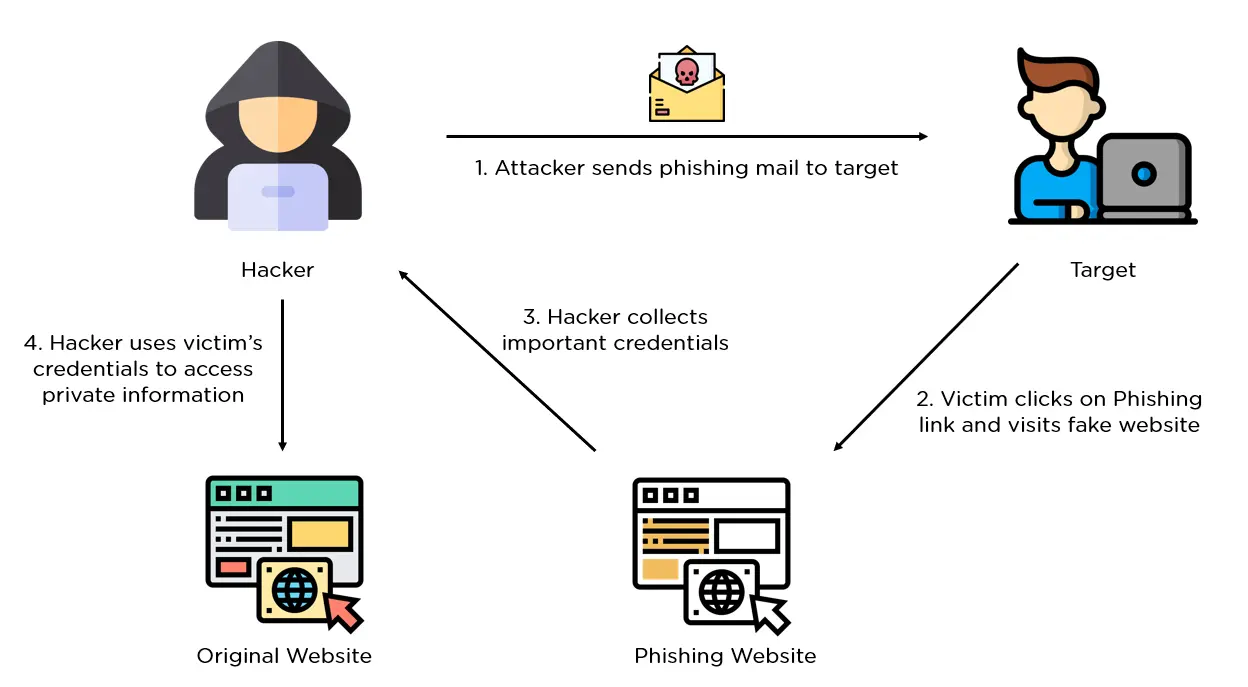
فرآیند فیشینگ معمولاً شامل چند مرحله است:
- جاسوسی: هکرها اطلاعاتی مانند نام، ایمیل یا شماره تلفن شما را از طریق منابع عمومی یا حتی سایتهای هک شده به دست میآورند.
- فریب: با استفاده از اطلاعات جمعآوری شده، هکرها پیامهایی ارسال میکنند که به نظر میرسند از یک منبع قابل اعتماد هستند.
- تله: قربانیان فریب خورده، به لینکهای مخرب کلیک میکنند یا اطلاعات خود را در صفحات جعلی وارد میکنند.
- سرقت: هکرها با دسترسی به اطلاعات حساس، اقدام به سرقت هویت یا اطلاعات مالی میکنند.
یکی از روشهای رایج فیشینگ، استفاده از ایمیلهای جعلی است که به نظر میرسند از بانک یا شرکتهای معتبری مانند آمازون، فیسبوک یا حتی سازمانهای دولتی ارسال شدهاند. این ایمیلها اغلب شامل درخواستهای فوری برای تایید اطلاعات یا پرداخت هزینههای غیرمنتظره هستند.
چگونه اطلاعات کاربران سرقت میشود؟
هکرها از روشهای مختلفی برای سرقت اطلاعات در فیشینگ استفاده میکنند. برخی از این روشها شامل:
- ایمیلهای جعلی: ارسال ایمیلهایی که به نظر میرسند از منابع معتبری هستند، اما در واقع لینکهای مخرب یا فایلهای ضمیمهای حاوی مالویر دارند.
- پیامکهای فریبنده: ارسال پیامکهایی با متنهای فریبنده که کاربر را به کلیک کردن روی لینکهای مخرب ترغیب میکنند.
- سایتهای جعلی: ایجاد صفحات وبی که شبیه به سایتهای اصلی هستند، اما برای سرقت اطلاعات طراحی شدهاند.
- فیشینگ تلفنی: تماسهای تلفنی از سوی افراد یا سازمانهایی که خود را به عنوان بانک یا شرکتهای معتبر معرفی میکنند و از کاربر میخواهند اطلاعات شخصی یا مالی را فاش کند.
- فیشینگ شبکههای اجتماعی: استفاده از حسابهای جعلی در شبکههای اجتماعی برای فریب کاربران و دریافت اطلاعات شخصی.
یکی از روشهای رایج دیگر، استفاده از لینکهای مخرب است. هکرها ممکن است لینکهایی ارسال کنند که به نظر میرسند به یک سایت معتبر هدایت میکنند، اما در واقع کاربر را به یک صفحه جعلی یا سایت مخرب منتقل میکنند. این لینکها ممکن است در ایمیلها، پیامکها یا حتی پستهای شبکههای اجتماعی ظاهر شوند.
نکات کاربردی برای شناسایی فیشینگ
شناسایی فیشینگ در مراحل اولیه میتواند از سرقت اطلاعات جلوگیری کند. در این بخش، برخی از نکات کاربردی برای شناسایی پیامهای فریبنده را بررسی میکنیم:
- بررسی آدرس ایمیل یا شماره: همیشه آدرس ایمیل یا شماره تلفن فرستنده را بررسی کنید. ایمیلهای فریبنده اغلب از آدرسهایی استفاده میکنند که شبیه به آدرسهای اصلی هستند، اما با جزئیات کوچک متفاوت هستند.
- کلیک نکنید روی لینکهای مشکوک: قبل از کلیک کردن روی لینکها، موس را روی آن نگه دارید تا آدرس واقعی لینک نمایش داده شود. اگر آدرس مشکوک به نظر میرسد، کلیک نکنید.
- دقت در متن: متن ایمیل یا پیامک را با دقت بخوانید. ایمیلهای فریبنده اغلب شامل خطاهای املایی، عبارات فوری یا تهدیدهای غیرمعمول هستند.
- پیامهای غیرمنتظره: اگر یک ایمیل یا پیامک غیرمنتظره دریافت کردید که از شما میخواهد اطلاعات شخصی یا مالی را فاش کنید، با احتیاط رفتار کنید.
- استفاده از فیلترهای ضد ویروس: همیشه از نرمافزارهای ضد ویروس و فیلترهای ایمیل استفاده کنید تا از فایلهای ضمیمه مخرب محافظت کنید.
در صورت شک به یک ایمیل یا پیامک، بهترین کار این است که با سازمان مربوطه تماس بگیرید و از طریق کانالهای رسمی آنها اطلاعات را تأیید کنید. هرگز اطلاعات شخصی یا مالی خود را از طریق ایمیل یا پیامک ارسال نکنید.
اشتباهات رایج کاربران در برابر فیشینگ
کاربران اغلب به دلیل بیتوجهی یا عدم آگاهی، قربانی فیشینگ میشوند. برخی از اشتباهات رایج شامل:
- کلیک کردن روی لینکهای مشکوک: بسیاری از کاربران بدون بررسی دقیق لینکها، روی آنها کلیک میکنند و به سایتهای مخرب هدایت میشوند.
- ارسال اطلاعات شخصی از طریق ایمیل: برخی از افراد بدون بررسی منبع، اطلاعات شخصی یا مالی خود را از طریق ایمیل ارسال میکنند.
- استفاده از رمزهای عبور ساده: رمزهای عبور ضعیف و قابل حدس زدن، یکی از دلایل اصلی سرقت اطلاعات است. استفاده از رمزهای عبور قوی و یکتا برای هر حساب کاربری بسیار مهم است.
- نادیده گرفتن هشدارهای سیستم: بسیاری از کاربران هشدارهای سیستم یا نرمافزارهای ضد ویروس را نادیده میگیرند و این باعث افزایش خطرات میشود.
- استفاده از شبکههای عمومی: استفاده از شبکههای وایفای عمومی برای انجام تراکنشهای مالی یا وارد کردن اطلاعات حساس، خطر سرقت اطلاعات را افزایش میدهد.
برای جلوگیری از این اشتباهات، باید همیشه با دقت رفتار کنید و از روشهای امنیتی مناسب استفاده کنید. استفاده از نرمافزارهای ضد ویروس، بهروزرسانی مداوم سیستم عامل و مرورگر، و آموزش مداوم در زمینه امنیت سایبری میتواند از شما در برابر حملات فیشینگ محافظت کند.
چگونه از فیشینگ محافظت کنیم؟
برای محافظت در برابر فیشینگ، میتوانید از روشهای زیر استفاده کنید:
- استفاده از نرمافزارهای امنیتی: نصب و بهروزرسانی نرمافزارهای ضد ویروس و ضد مالویر میتواند از سیستم شما در برابر حملات محافظت کند.
- استفاده از فیلترهای ایمیل: استفاده از فیلترهای ایمیل برای شناسایی و حذف ایمیلهای مشکوک میتواند خطر فیشینگ را کاهش دهد.
- تایید دو مرحلهای: فعال کردن تایید دو مرحلهای برای حسابهای مهم مانند ایمیل، شبکههای اجتماعی و حسابهای بانکی میتواند امنیت شما را افزایش دهد.
- آموزش مداوم: آگاهی از روشهای جدید فیشینگ و آموزش مداوم در زمینه امنیت سایبری میتواند از شما در برابر حملات محافظت کند.
- استفاده از رمزهای عبور قوی: استفاده از رمزهای عبور قوی و یکتا برای هر حساب کاربری، یکی از بهترین روشهای محافظت در برابر فیشینگ است.
در صورت شک به یک ایمیل یا پیامک، بهترین کار این است که با سازمان مربوطه تماس بگیرید و از طریق کانالهای رسمی آنها اطلاعات را تأیید کنید. همچنین، میتوانید از خدمات گزارشدهی فیشینگ استفاده کنید تا هکرها شناسایی و متوقف شوند.
در دنیای دیجیتال امروز، آگاهی و احتیاط از اهمیت ویژهای برخوردار است. با پیروی از نکات ارائه شده در این مقاله، میتوانید از خود و اطلاعات شخصی خود در برابر حملات فیشینگ محافظت کنید. برای اطلاعات بیشتر در زمینه امنیت سایبری و روشهای جدید حفاظت، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.