wp-admin چیست و چگونه امنیت آن را افزایش دهیم؛ نکات مهم و کاربردی
سیستم مدیریت محتوا وردپرس (WordPress) به عنوان یکی از محبوبترین پلتفرمهای ساخت وبسایت در جهان شناخته میشود. یکی از بخشهای حیاتی این سیستم، داشبورد مدیریت یا wp-admin است که به کاربران امکان کنترل کامل بر وبسایت خود را میدهد. اما با توجه به اهمیت این بخش، امنیت آن نیز باید مورد توجه ویژه قرار گیرد. در این مقاله به بررسی دقیقتر wp-admin و روشهای افزایش امنیت آن میپردازیم.
wp-admin چیست؟
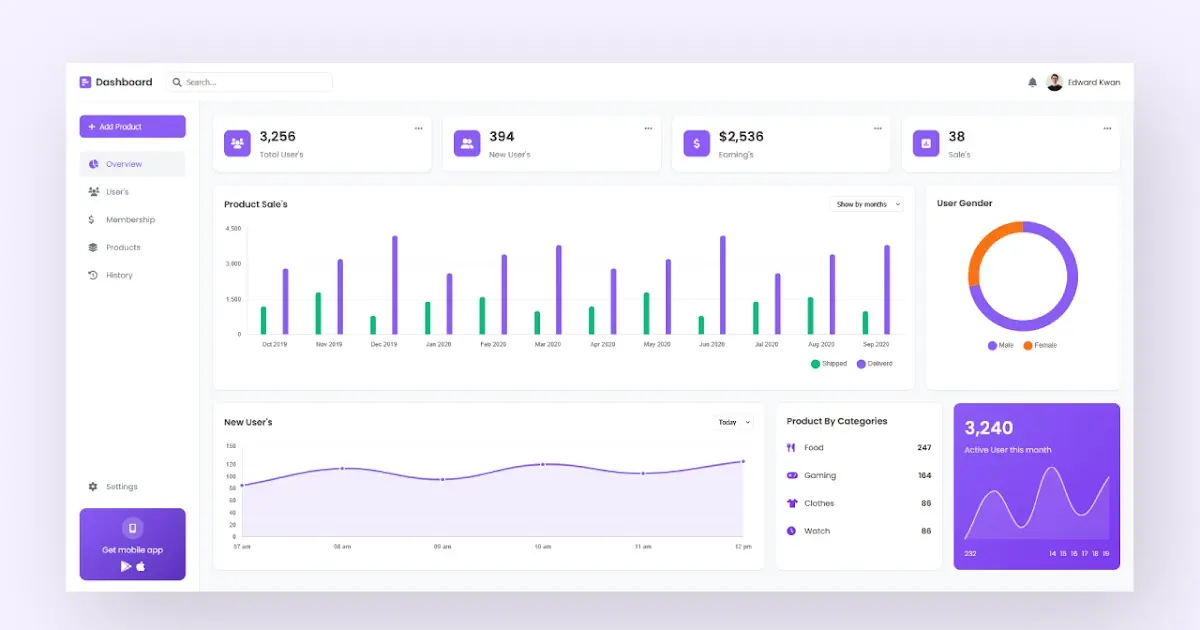
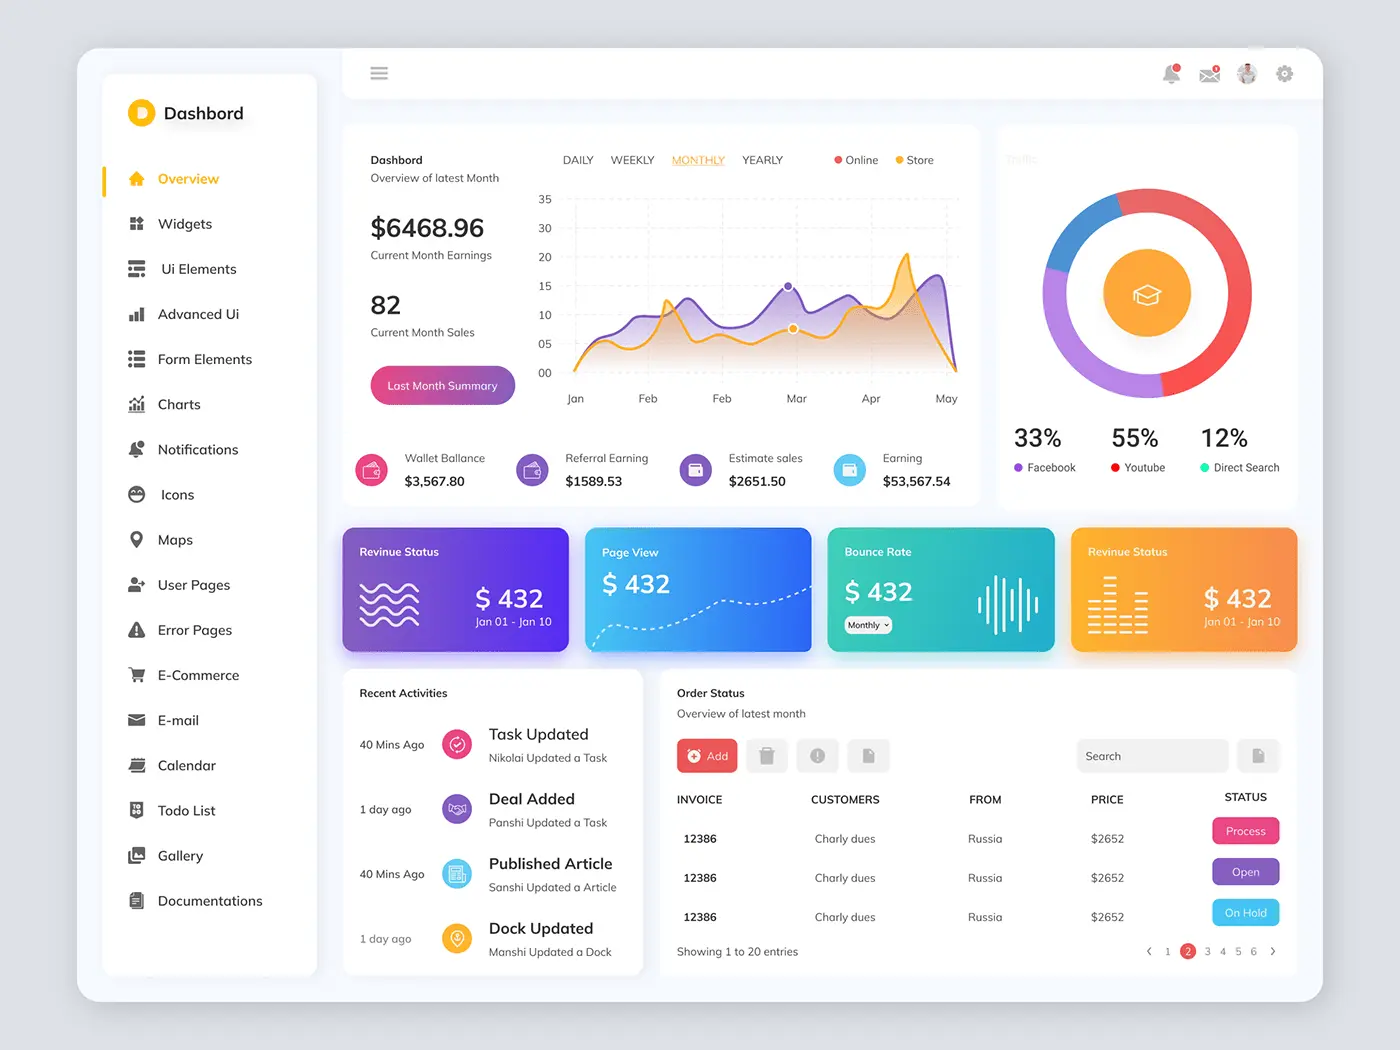
wp-admin یا داشبورد مدیریت وردپرس، بخش خصوصی و امن وبسایتهای ساخته شده با این سیستم است که به کاربران اجازه میدهد تا محتوا، تنظیمات، افزونهها، قالبها و سایر بخشهای وبسایت را مدیریت کنند. این بخش تنها برای کاربران ثبتنام شده و دارای نقشهای مختلف (مانند ادمین، ویرایشگر، نویسنده و غیره) قابل دسترسی است.
با ورود به wp-admin، کاربران میتوانند:
- محتواهای جدید ایجاد یا ویرایش کنند.
- افزونهها و قالبهای جدید نصب یا بهروزرسانی کنند.
- تنظیمات عمومی وبسایت را تغییر دهند.
- کاربران جدید را اضافه یا نقشهای موجود را تغییر دهند.
- پشتیبانگیری از دادهها را انجام دهند.
با این حال، به دلیل اهمیت این بخش، هرگونه نفوذ یا دسترسی غیرمجاز به آن میتواند منجر به آسیبهای جدی به وبسایت شود. بنابراین، افزایش امنیت wp-admin باید یکی از اولویتهای اصلی مالکان وبسایتهای وردپرسی باشد.
چرا امنیت wp-admin مهم است؟
امنیت wp-admin به دلایل زیر بسیار حیاتی است:
- دسترسی کامل به وبسایت: هر کسی که به این بخش دسترسی پیدا کند، میتواند تمام محتواها، تنظیمات و حتی کاربران را کنترل کند.
- حمله به سایر بخشهای وبسایت: نفوذ به wp-admin میتواند درب ورود به سایر بخشهای حساس وبسایت مانند پایگاه داده یا فایلهای اصلی را نیز باز کند.
- تخلیه اطلاعات: هکرها ممکن است اطلاعات کاربران، اطلاعات مالی یا حتی دادههای شخصی را سرقت کنند.
- تخریب وبسایت: در برخی موارد، هکرها میتوانند وبسایت را بهطور کامل خراب کنند یا آن را برای اهداف غیرقانونی استفاده کنند.
به همین دلیل، اجرای اقدامات امنیتی مناسب برای محافظت از wp-admin ضروری است.
نکات مهم برای افزایش امنیت wp-admin
1. تغییر نام داشبورد مدیریت
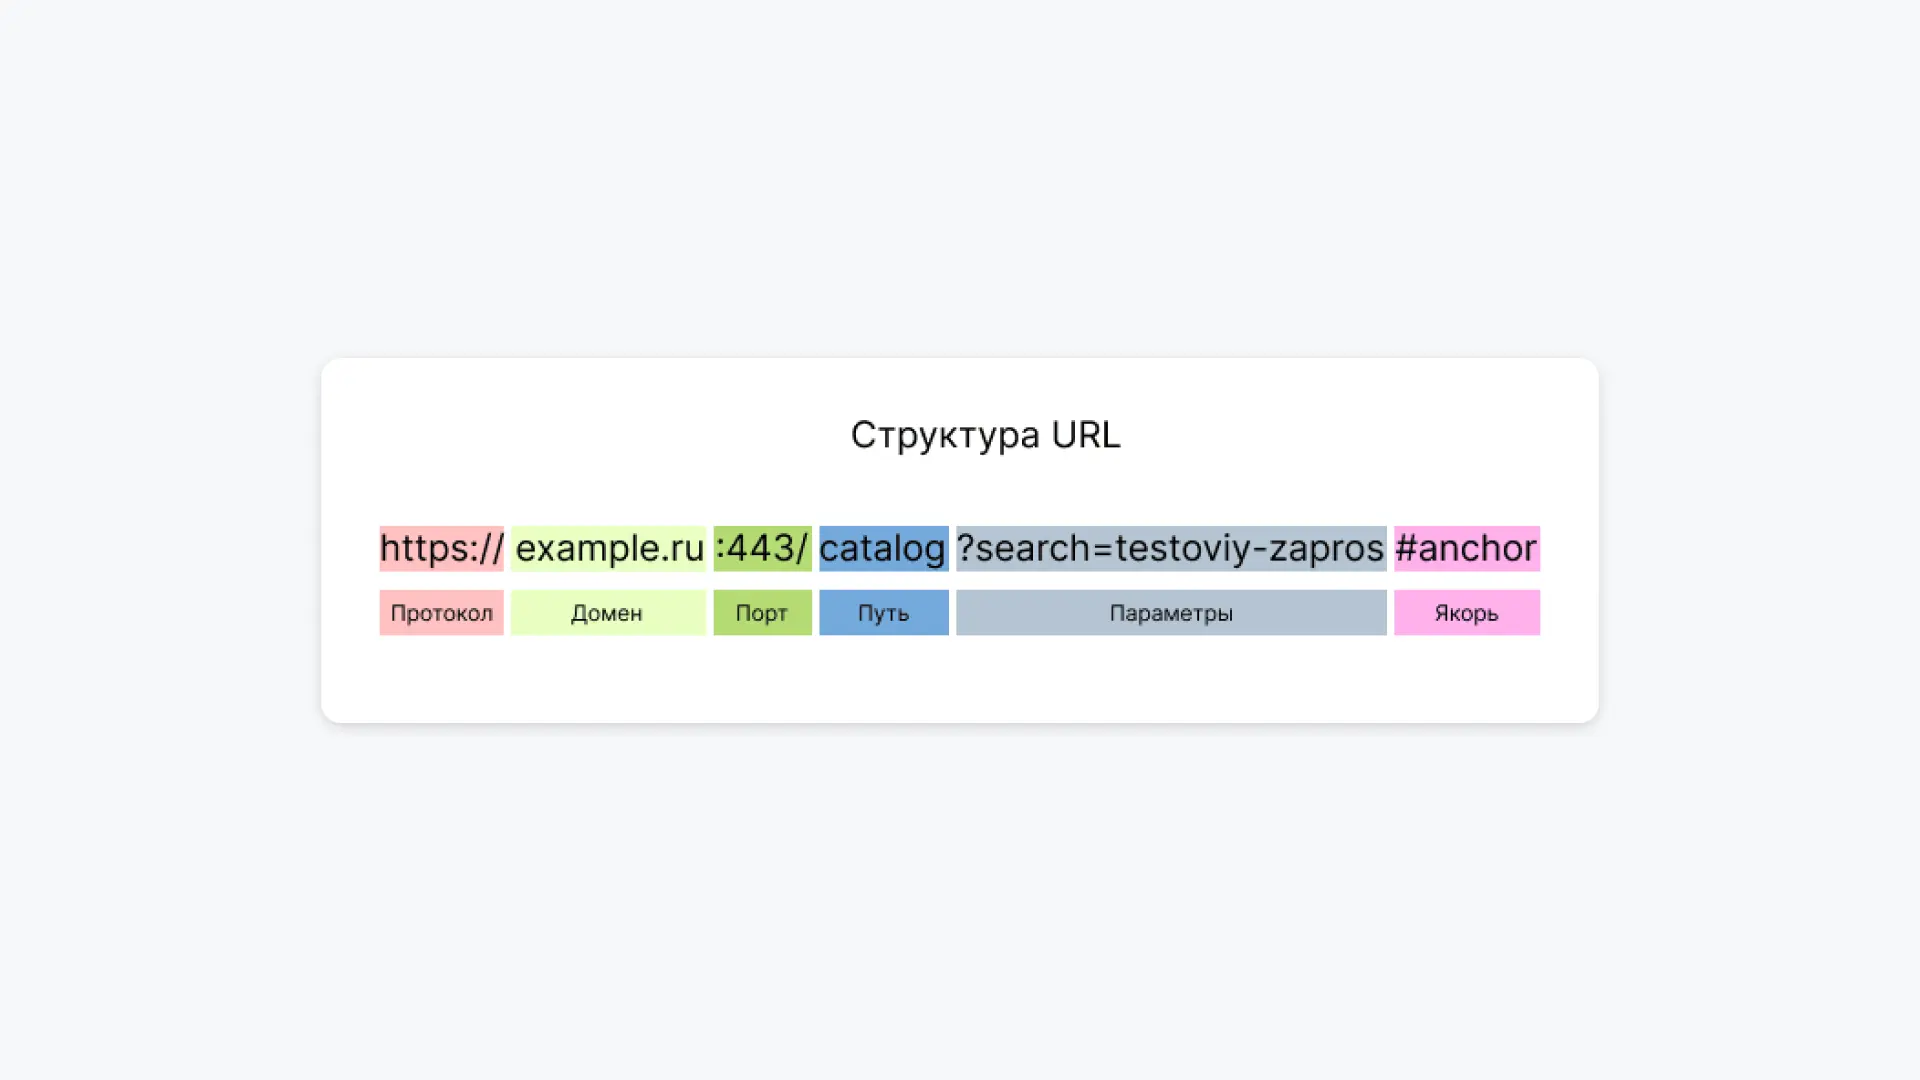
یکی از سادهترین روشهای افزایش امنیت، تغییر نام آدرس wp-admin است. بهطور پیشفرض، این آدرس در تمام وبسایتهای وردپرس /wp-admin یا /wp-login.php است که هکرها را به راحتی میتوانند پیدا کنند. با تغییر این آدرس، دسترسی به داشبورد مدیریت برای افراد غیرمجاز سختتر میشود.
برای انجام این کار، میتوانید از افزونههایی مانند WPS Hide Login یا iThemes Security استفاده کنید که امکان تغییر آدرس ورود را فراهم میکنند.
2. استفاده از رمز عبور قوی
رمز عبور قوی یکی از اساسیترین اقدامات امنیتی است. استفاده از رمز عبورهای ساده یا تکراری میتواند درب ورود به وبسایت شما را برای هکرها باز کند. برای ایجاد رمز عبور قوی:
- از ترکیبی از حروف بزرگ و کوچک، اعداد و نمادهای خاص استفاده کنید.
- رمز عبور خود را حداقل هر ۹۰ روز یکبار تغییر دهید.
- از رمز عبورهای مشابه برای سایر حسابهای خود استفاده نکنید.
وردپرس همچنین امکان استفاده از دو مرحله تأیید هویت (Two-Factor Authentication) را فراهم میکند که امنیت بیشتری را فراهم میآورد.
3. محدود کردن تعداد تلاشهای ورود
هکرها اغلب با استفاده از روشهای برافروختگی (Brute Force) سعی میکنند با تست تعداد زیادی رمز عبور، به داشبورد مدیریت دسترسی پیدا کنند. برای جلوگیری از این حملات، میتوانید تعداد تلاشهای ورود را محدود کنید.
افزونههایی مانند Limit Login Attempts Reloaded یا Wordfence این امکان را فراهم میکنند که پس از تعداد مشخصی از تلاش ناموفق، IP کاربر مسدود شود.
4. استفاده از افزونههای امنیتی
افزونههای امنیتی میتوانند در محافظت از wp-admin بسیار مؤثر باشند. برخی از معروفترین افزونههای امنیتی شامل:
- Wordfence: این افزونه شامل فایروال، اسکنر ویروس، محدودکننده تلاشهای ورود و سایر ویژگیهای امنیتی است.
- Sucuri Security: این افزونه به شما امکان میدهد تا وبسایت خود را از حملات مختلف محافظت کنید و در صورت نفوذ، اقدامات لازم را انجام دهید.
- iThemes Security: این افزونه شامل ویژگیهایی مانند تغییر آدرس ورود، اسکن فایلها و محافظت در برابر حملات SQL Injection است.
استفاده از این افزونهها میتواند لایهای اضافی از امنیت برای wp-admin فراهم کند.
5. بهروزرسانی مداوم وردپرس و افزونهها
وردپرس و افزونههای آن بهطور مداوم بهروزرسانی میشوند تا با vulnerabilites جدید مقابله کنند. عدم بهروزرسانی میتواند درب ورود به وبسایت شما را برای هکرها باز کند. بنابراین، همیشه نسخه جدید وردپرس و افزونهها را نصب کنید.
6. محدود کردن دسترسی به wp-admin
تنها کاربران مورد نیاز باید دسترسی به wp-admin داشته باشند. برای این منظور:
- از نقشهای کاربری مناسب استفاده کنید و دسترسیهای غیرضروری را حذف کنید.
- در صورت امکان، از شبکههای خصوصی یا VPN برای دسترسی به داشبورد مدیریت استفاده کنید.
- در صورت استفاده از هاست اشتراکی، از امکانات امنیتی ارائه شده توسط هاستینگ استفاده کنید.
7. استفاده از SSL/TLS برای رمزگذاری ارتباطات
استفاده از پروتکل HTTPS با استفاده از گواهی SSL/TLS، ارتباط بین کاربر و وبسایت را رمزگذاری میکند. این امر از سرقت اطلاعات در هنگام انتقال جلوگیری میکند و همچنین میتواند در رتبهبندی موتورهای جستجو تأثیر مثبت داشته باشد.
برای فعالسازی SSL، میتوانید از خدمات گواهی SSL رایگان مانند Let’s Encrypt استفاده کنید.
8. پشتیبانگیری منظم از دادهها
پشتیبانگیری منظم از دادههای وبسایت، در صورت بروز مشکل، امکان بازیابی سریع را فراهم میکند. برای پشتیبانگیری از wp-admin و سایر بخشهای وبسایت، میتوانید از افزونههایی مانند UpdraftPlus یا BackupBuddy استفاده کنید.
پشتیبانگیری باید شامل پایگاه داده، فایلهای اصلی و تنظیمات باشد و در مکانهای امن و دور از دسترس هکرها ذخیره شود.
نکات اضافی برای افزایش امنیت
به علاوه موارد فوق، میتوانید اقدامات دیگری نیز برای افزایش امنیت wp-admin انجام دهید:
- استفاده از شبکههای CDN برای کاهش خطر حملات DDoS.
- محدود کردن دسترسی به فایلهای حساس مانند wp-config.php با استفاده از تنظیمات .htaccess.
- استفاده از افزونههای امنیتی برای محافظت در برابر حملات SQL Injection و Cross-Site Scripting (XSS).
- محدود کردن دسترسی به فایلهای اصلی وردپرس با استفاده از تنظیمات سرور.
با اجرای این اقدامات، میتوانید امنیت wp-admin را بهطور قابل توجهی افزایش دهید و از حملات احتمالی محافظت کنید.
برای اطلاعات بیشتر در مورد روشهای مدیریت و امنیت وبسایت با وردپرس، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.