باجافزار چیست و چگونه فایلها را قفل میکند؛ بررسی نکات و جزئیات مهم
با پیشرفت فناوری و افزایش وابستگی به سیستمهای دیجیتال، تهدیدات سایبری نیز به سرعت در حال تکامل هستند. یکی از خطرناکترین این تهدیدات، باجافزار یا رنسومویر است که در سالهای اخیر به یکی از بزرگترین چالشهای امنیت سایبری تبدیل شدهاست. این نوع نرمافزار مخرب، فایلهای کاربر را قفل کرده و در ازای آزادی آنها، مبلغی را به عنوان باج میطلبد. اما چگونه این نرمافزارها کار میکنند؟ چه نکاتی در مورد آنها باید بدانیم؟ و چگونه میتوانیم از خود در برابر آنها محافظت کنیم؟ در این مقاله به بررسی جزئیات مهم باجافزارها، نحوه عملکرد آنها و راههای مقابله با آنها میپردازیم.
باجافزار چیست؟
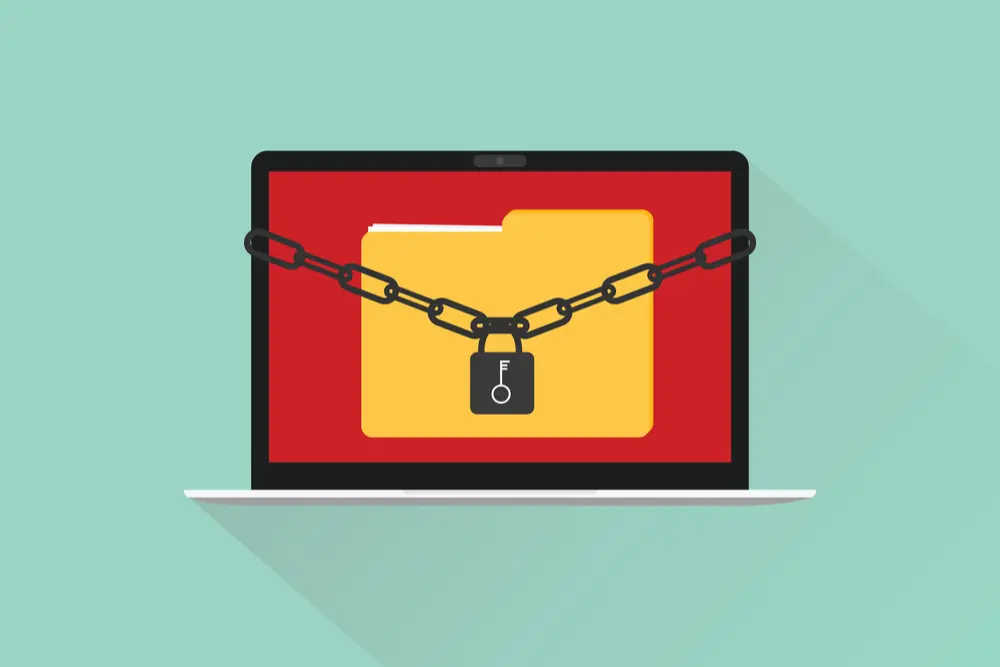
باجافزار یا رنسومویر (Ransomware) نوعی نرمافزار مخرب است که فایلهای کاربر را رمزنگاری کرده و دسترسی به آنها را برای کاربر غیرممکن میسازد. پس از رمزنگاری فایلها، این نرمافزارها معمولاً یک پیام نمایش میدهند که در آن از کاربر میخواهند مبلغی را به عنوان باج پرداخت کنند تا کلید رمزگشایی فایلها را دریافت کنند. اگر کاربر مبلغ را پرداخت نکند، فایلها برای همیشه از دست رفته یا غیرقابل بازیابی خواهند بود.
باجافزارها معمولاً از طریق ایمیلهای مخرب، لینکهای مشکوک، دانلود فایلهای آلوده یا بهرهبرداری از آسیبپذیریهای سیستم عامل و نرمافزارها وارد سیستم میشوند. این نرمافزارها میتوانند به سرعت در شبکههای داخلی شرکتها و سازمانها پخش شوند و خسارات جبرانناپذیری به بار آورند.
چگونه باجافزار فایلها را قفل میکند؟
باجافزارها با استفاده از الگوریتمهای رمزنگاری قوی، فایلهای کاربر را رمزنگاری میکنند. این الگوریتمها معمولاً از نوع رمزنگاری متقارن یا نامتقارن هستند که در آن کلید رمزگشایی به صورت تصادفی تولید میشود و تنها در اختیار هکرها قرار میگیرد. پس از رمزنگاری فایلها، باجافزارها معمولاً یک فایل متن یا پنجرهای نمایش میدهند که شامل اطلاعاتی مانند:
- توضیحات در مورد این که فایلها رمزنگاری شدهاند.
- مبلغ باج و روش پرداخت آن (معمولاً با استفاده از ارزهای دیجیتال مانند بیتکوین).
- مدرک زمانبندی برای پرداخت باج (معمولاً با تهدید به حذف کلید رمزگشایی یا افزایش مبلغ باج در صورت تأخیر).
- آدرس ایمیل یا پلتفرمی برای ارتباط با هکرها.
در برخی موارد، باجافزارها علاوه بر رمزنگاری فایلها، سیستم عامل را نیز آلوده کرده و عملکرد آن را مختل میکنند. این کار باعث میشود که کاربر حتی اگر فایلهای خود را بازیابی کند، سیستمش همچنان در معرض خطر باشد.
نکات مهم در مورد باجافزارها
شناخت جزئیات باجافزارها میتواند در پیشگیری از آلودگی به آنها بسیار مؤثر باشد. در ادامه به برخی از نکات مهم در مورد این نرمافزارهای مخرب اشاره میکنیم:
۱. روشهای آلودگی به باجافزار
باجافزارها از روشهای مختلفی برای آلودگی سیستمها استفاده میکنند. برخی از رایجترین روشها عبارتند از:
- ایمیلهای فیشینگ: هکرها ایمیلهای مخرب را با پیوستهای آلوده یا لینکهای مشکوک ارسال میکنند. اگر کاربر این پیوستها را باز کند یا روی لینکها کلیک کند، سیستمش آلوده خواهد شد.
- دانلود فایلهای آلوده: دانلود نرمافزارهای غیررسمی، بازیها، فیلمها یا موسیقی از منابع غیرموثق میتواند منجر به آلودگی سیستم به باجافزار شود.
- بهرهبرداری از آسیبپذیریهای سیستم: برخی باجافزارها از آسیبپذیریهای موجود در سیستم عامل یا نرمافزارهای قدیمی برای نفوذ به سیستم استفاده میکنند.
- شبکههای محلی: اگر یک دستگاه در شبکه آلوده شود، باجافزار میتواند به سایر دستگاههای متصل به آن شبکه نیز گسترش یابد.
۲. نشانههای آلودگی به باجافزار
شناسایی زودهنگام نشانههای آلودگی به باجافزار میتواند از خسارات جدی جلوگیری کند. برخی از نشانههای رایج عبارتند از:
- فایلهای کاربر بدون دلیل قابل دسترسی نیستند.
- پنجرهای با پیامهای تهدیدآمیز یا درخواست باج ظاهر میشود.
- سیستم بهطور غیرمعمول کند کار میکند یا بهطور کامل هنگ میکند.
- فایلهای جدیدی با پسوندهای غیرمعمول (مانند .locked، .encrypted، .crypted) ایجاد میشوند.
- پردازنده یا حافظه سیستم بیش از حد مصرف میشود.
۳. خطرات پرداخت باج
پرداخت باج به هکرها نه تنها خسارت مالی به بار میآورد، بلکه خطرات دیگری نیز دارد:
- هکرها ممکن است پس از دریافت باج، کلید رمزگشایی را ارسال نکنند.
- پرداخت باج تشویق به فعالیتهای مجرمانه بیشتر میشود.
- سیستم شما همچنان در معرض خطر آلودگیهای جدید است.
- پرداخت باج ممکن است به شما در شناسایی و پیگیری هکرها کمک نکند.
به همین دلیل، کارشناسان امنیت سایبری معمولاً توصیه میکنند که در صورت آلودگی به باجافزار، از پرداخت باج خودداری کرده و به دنبال راهکارهای بازیابی فایلها از طریق پشتیبانگیری یا ابزارهای تخصصی باشید.
چگونه از باجافزار محافظت کنیم؟
پیشگیری از آلودگی به باجافزار بسیار مهمتر از درمان آن است. در ادامه برخی از راهکارهای مؤثر برای محافظت در برابر باجافزارها ارائه شدهاست:
۱. استفاده از نرمافزارهای ضدویروس و ضدباجافزار
نرمافزارهای ضدویروس و ضدباجافزار میتوانند در شناسایی و حذف باجافزارها بسیار مؤثر باشند. این نرمافزارها معمولاً بهروزرسانیهای منظم دریافت میکنند تا بتوانند با تهدیدات جدید مقابله کنند. برخی از نرمافزارهای معروف شامل:
- Bitdefender
- Kaspersky
- Norton
- Malwarebytes
۲. پشتیبانگیری منظم از فایلها
پشتیبانگیری منظم از فایلهای مهم میتواند در صورت آلودگی به باجافزار، فایلهای شما را نجات دهد. پشتیبانگیری باید بهطور خودکار و در مکانهای خارج از سیستم اصلی (مانند هارد دیسک خارجی یا سرویسهای ابری امن) انجام شود. همچنین، اطمینان حاصل کنید که پشتیبانگیریهای شما بهطور منظم آزمایش میشوند تا در صورت نیاز قابل استفاده باشند.
۳. بهروزرسانی سیستم عامل و نرمافزارها
بهروزرسانی منظم سیستم عامل و نرمافزارها میتواند از بهرهبرداری هکرها از آسیبپذیریهای شناختهشده جلوگیری کند. بسیاری از باجافزارها از آسیبپذیریهای قدیمی برای نفوذ به سیستم استفاده میکنند، بنابراین بهروزرسانیهای امنیتی باید بهطور فوری انجام شوند.
۴. احتیاط در برابر ایمیلها و لینکهای مشکوک
هکرها اغلب از ایمیلهای فیشینگ برای آلودگی سیستمها استفاده میکنند. بنابراین، باید در هنگام باز کردن پیوستهای ایمیل یا کلیک کردن روی لینکها احتیاط کنید. برخی از نکات مهم عبارتند از:
- توجه به آدرس ایمیل فرستنده و بررسی آن.
- پیش از باز کردن پیوستها، آنها را اسکن کنید.
- از باز کردن ایمیلهای غیرمنتظره خودداری کنید.
- در صورت شک، به جای کلیک کردن روی لینک، آدرس آن را در مرورگر وارد کنید.
۵. استفاده از شبکههای امن و جداسازی دستگاهها
در سازمانها و شرکتها، جداسازی دستگاهها از شبکه اصلی و استفاده از شبکههای مجزا برای دستگاههای مهم میتواند از گسترش باجافزارها جلوگیری کند. همچنین، استفاده از فایروالها و سیستمهای تشخیص نفوذ میتواند در محافظت در برابر باجافزارها مؤثر باشد.
۶. آموزش کاربران در مورد امنیت سایبری
آموزش کاربران در مورد خطرات باجافزارها و روشهای پیشگیری از آنها میتواند بسیار مؤثر باشد. کاربران باید آگاه باشند که چگونه ایمیلهای فیشینگ را شناسایی کنند، چگونه از فایلهای آلوده خودداری کنند و چگونه در صورت آلودگی اقدام کنند.
چگونه در صورت آلودگی به باجافزار عمل کنیم؟
اگر متوجه شدید که سیستم شما آلوده به باجافزار شدهاست، باید بهطور فوری اقدامات زیر را انجام دهید:
- سیستم را از شبکه جدا کنید: این کار از گسترش باجافزار به سایر دستگاههای شبکه جلوگیری میکند.
- پرداخت باج را انجام ندهید: پرداخت باج نه تنها خسارت مالی دارد، بلکه ممکن است فایلهای شما را نیز از دست دهید.
- از پشتیبانگیری استفاده کنید: اگر پشتیبانگیری منظم انجام دادهاید، میتوانید فایلهای خود را از پشتیبان بازیابی کنید.
- به کارشناسان امنیت سایبری مراجعه کنید: اگر فایلهای شما بسیار مهم هستند، میتوانید از خدمات بازیابی فایلهای آلوده استفاده کنید.
- سیستم را بازسازی کنید: پس از بازیابی فایلها، سیستم خود را با استفاده از یک نسخه تمیز از سیستم عامل و نرمافزارها بازسازی کنید.
در برخی موارد، ابزارهای تخصصی مانند دیلی 24 میتوانند در شناسایی و حذف باجافزارها کمک کنند. همچنین، گزارش دادن این نوع حملات به سازمانهای مربوطه میتواند در مقابله با هکرها مؤثر باشد.
نتیجهگیری
باجافزارها یکی از خطرناکترین تهدیدات سایبری هستند که میتوانند خسارات مالی و اطلاعاتی جدی به بار آورند. شناخت نحوه عملکرد این نرمافزارها، روشهای پیشگیری و اقدامات لازم در صورت آلودگی میتواند در کاهش آسیبها بسیار مؤثر باشد. با اجرای راهکارهای امنیتی مناسب و آگاهی از خطرات موجود، میتوانید سیستم خود را در برابر باجافزارها محافظت کنید.
در صورت نیاز به اطلاعات بیشتر در مورد امنیت سایبری و روشهای پیشگیری از باجافزارها، میتوانید به مقالات و راهنماهای تخصصی دیلی 24 مراجعه کنید.