کامپیوترهای کوانتومی چه تهدیدی برای رمزنگاری فعلی ایجاد میکنند؛ بررسی نکات و جزئیات مهم
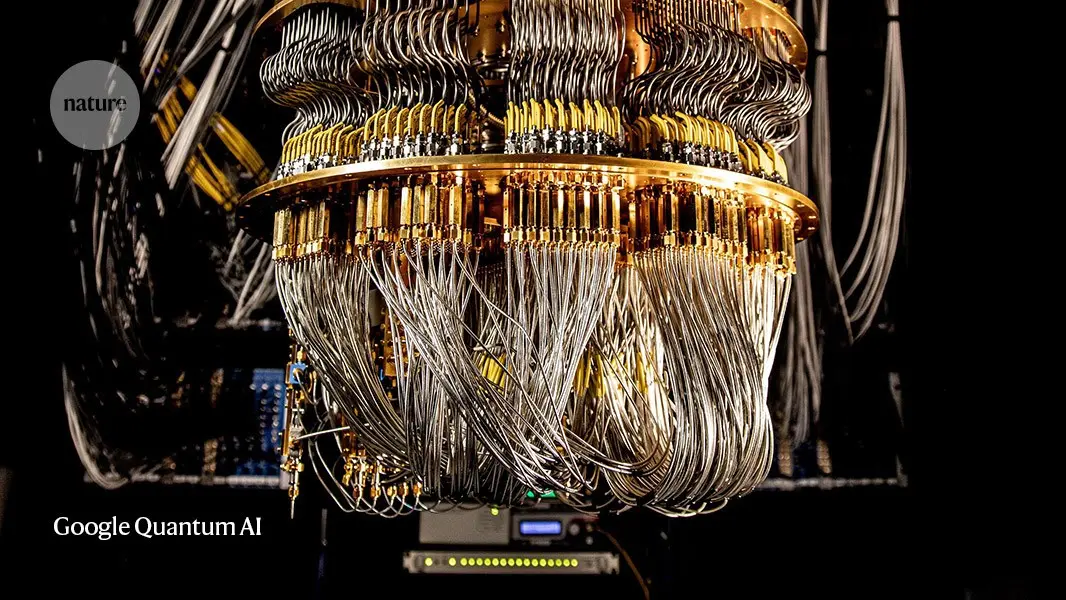
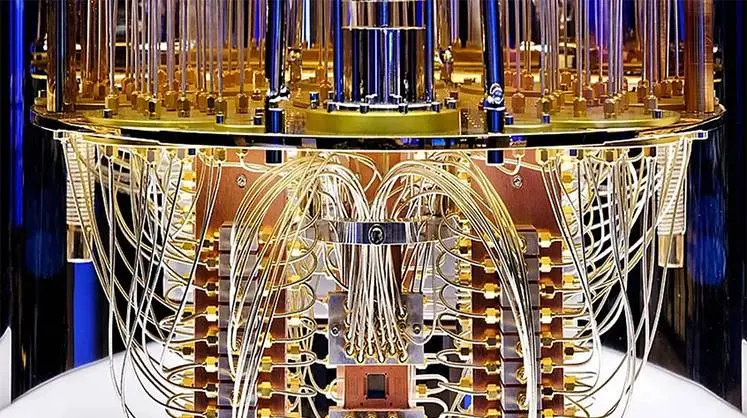
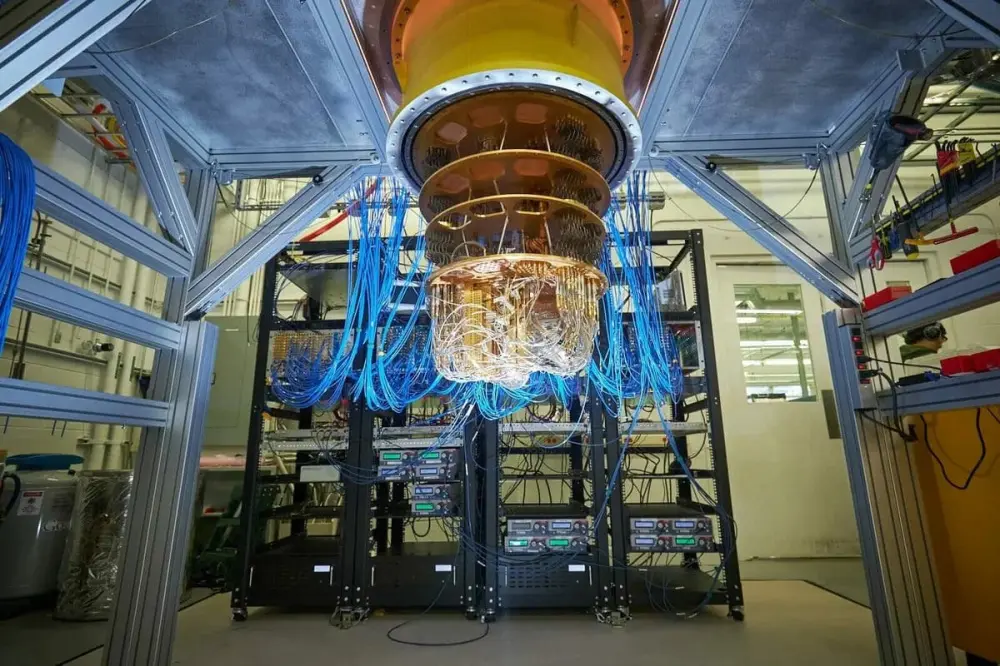
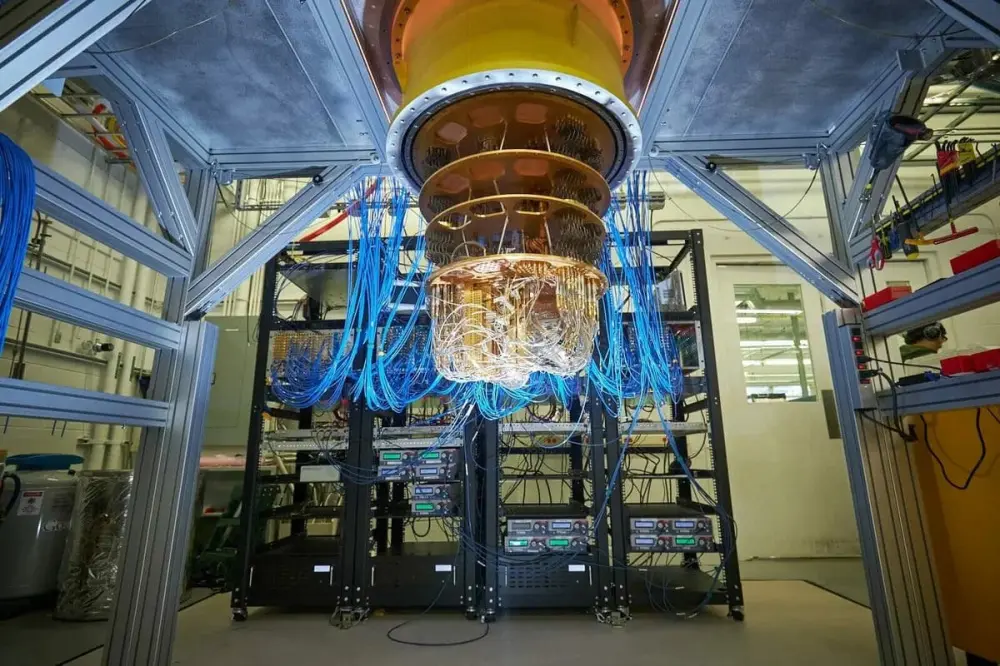
در چند دهه گذشته، پیشرفتهای چشمگیری در زمینه فناوری اطلاعات و ارتباطات به وجود آمده است. یکی از مهمترین این پیشرفتها، ظهور و توسعه کامپیوترهای کوانتومی است. این دستگاهها که بر اساس اصول مکانیک کوانتومی کار میکنند، توانایی حل مشکلاتی را دارند که برای کامپیوترهای کلاسیک غیرممکن یا بسیار زمانبر است. اما یکی از مهمترین تأثیرات این فناوری، تهدید جدیای است که برای سیستمهای رمزنگاری فعلی به وجود میآورد.
رمزنگاری امروزی، به ویژه پروتکلهای مبتنی بر کلید عمومی مانند RSA و ECC، بر اساس پیچیدگی ریاضیاتی مانند فاکتورگیری اعداد بزرگ یا حل معادلات دیوفانتین (Diophantine) استوار است. این روشها برای کامپیوترهای کلاسیک بسیار سخت و زمانبر هستند، اما کامپیوترهای کوانتومی با استفاده از الگوریتمهایی مانند الگوریتم شور (Shor) میتوانند این مشکلات را به سرعت حل کنند. این موضوع به معنای این است که اگر کامپیوترهای کوانتومی به اندازه کافی قدرتمند شوند، میتوانند کلیدهای رمزنگاری فعلی را به سادگی شکسته و امنیت اطلاعات را به خطر بیندازند.
چگونه کامپیوترهای کوانتومی رمزنگاری را تهدید میکنند؟
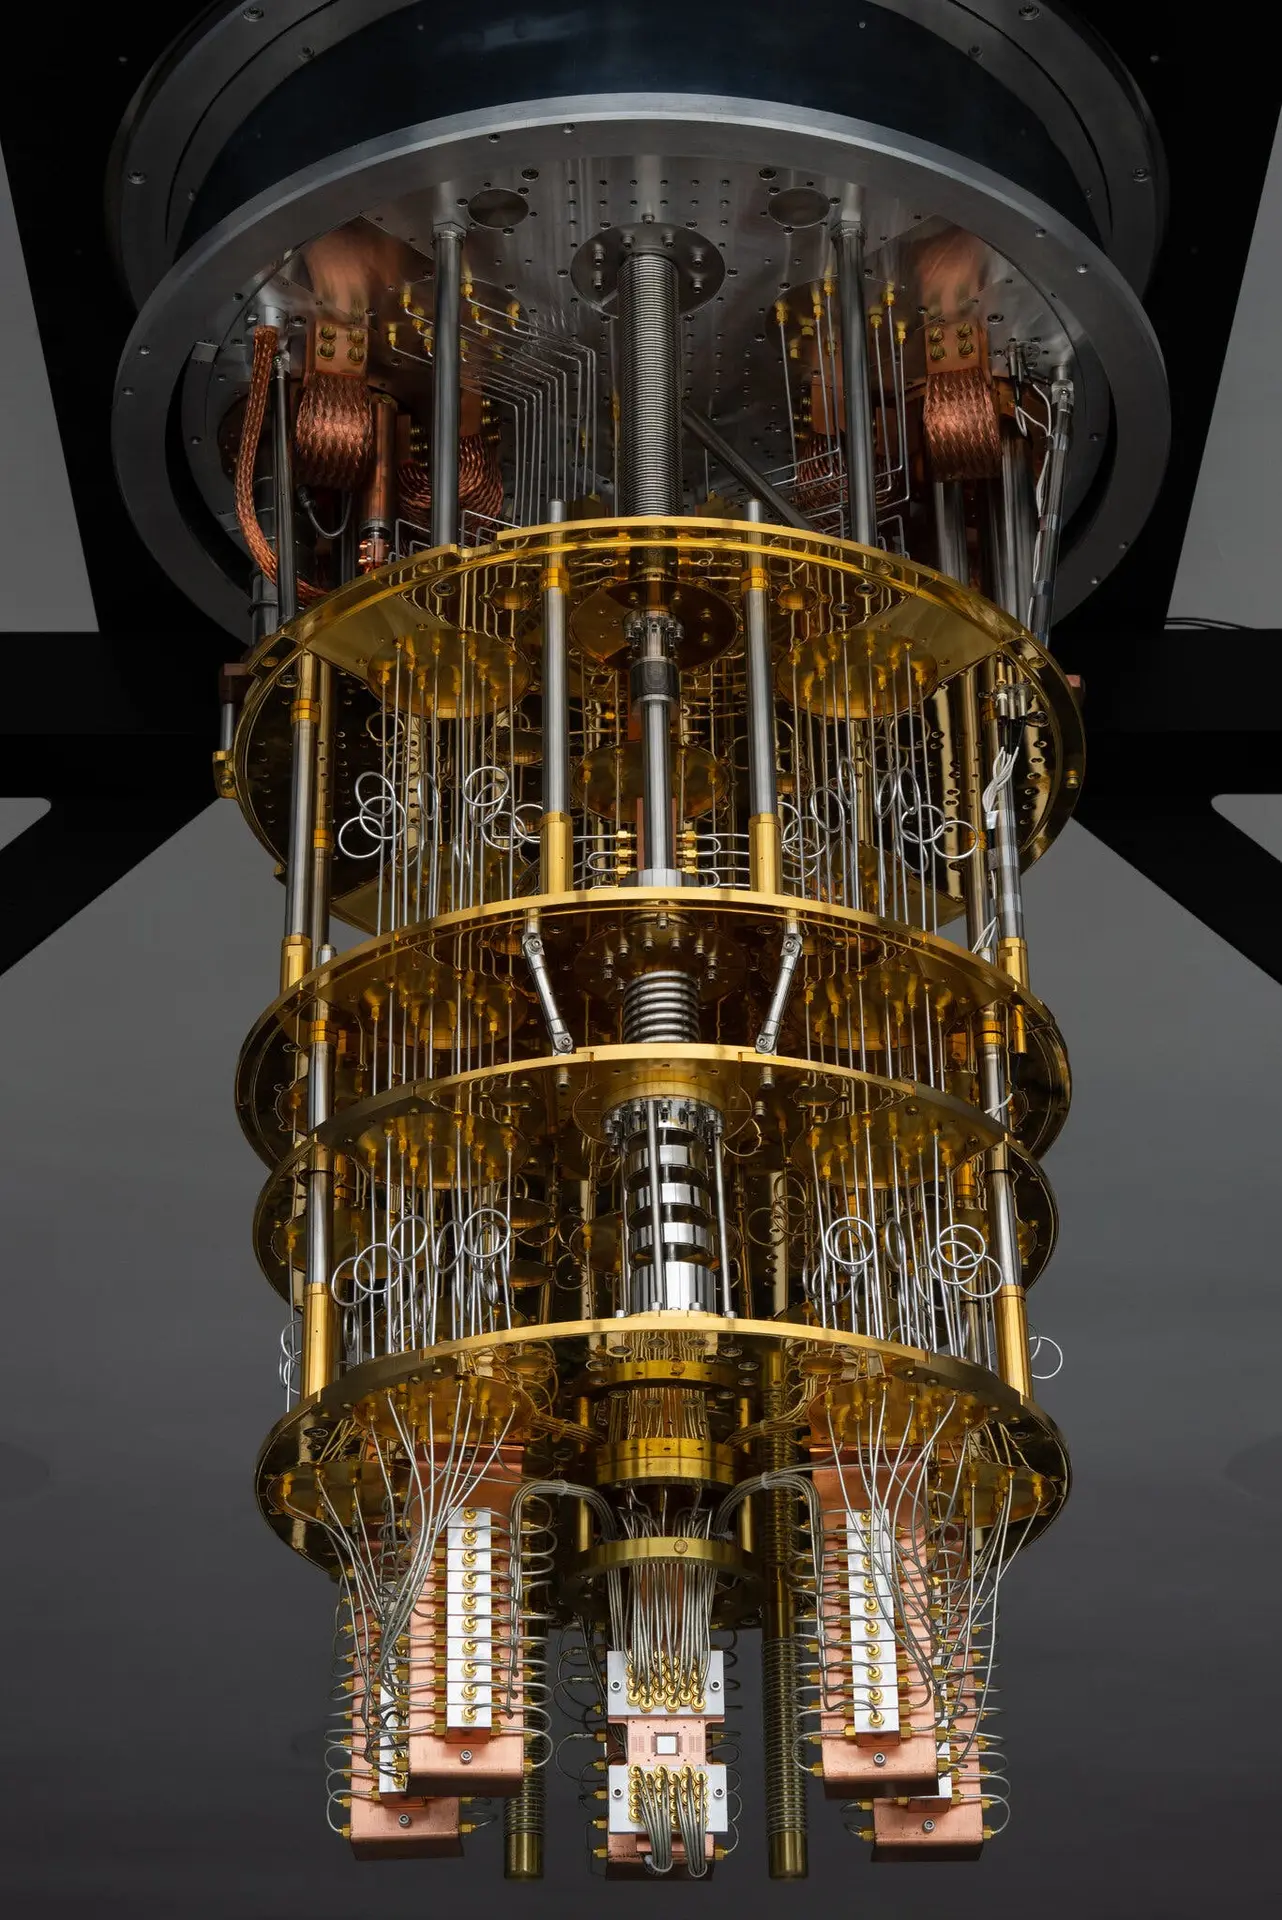
کامپیوترهای کوانتومی با استفاده از بیتهای کوانتومی یا کوبتها (qubits) کار میکنند. در حالی که بیتهای کلاسیک فقط دو حالت ۰ یا ۱ دارند، کوبتها میتوانند در حالتهای فوقچگونی (superposition) قرار گیرند و به صورت همزمان چند حالت را نشان دهند. این ویژگی، همراه با پدیدهای به نام گرهزدگی کوانتومی (quantum entanglement)، به کامپیوترهای کوانتومی اجازه میدهد تا عملیاتهای پیچیده را با سرعت بسیار بالایی انجام دهند.
الگوریتم شور یکی از مهمترین الگوریتمهای کوانتومی است که میتواند فاکتورگیری اعداد بزرگ را به صورت کارآمد انجام دهد. این الگوریتم، که در سال ۱۹۹۴ توسط پیتر شور ارائه شد، اساس امنیت بسیاری از سیستمهای رمزنگاری امروزی را زیر سؤال میبرد. برای مثال، اگر یک کامپیوتر کوانتومی بتواند یک عدد بزرگ را به فاکتورهای اول خود تقسیم کند، میتواند کلیدهای RSA را که بر اساس این اصل کار میکنند، به سادگی شکسته و اطلاعات رمزنگاری شده را خواند.
علاوه بر الگوریتم شور، الگوریتم گروور (Grover) نیز میتواند تأثیر قابل توجهی بر امنیت رمزنگاری داشته باشد. این الگوریتم، که برای جستجوی اطلاعات در پایگاههای داده طراحی شده است، میتواند سرعت جستجوی کلیدهای رمزنگاری را به صورت نمایی افزایش دهد. این موضوع به معنای این است که حتی اگر الگوریتم شور نتواند کلیدهای RSA را شکسته باشد، الگوریتم گروور میتواند با کاهش زمان جستجوی کلیدها، امنیت سیستمها را به خطر بیندازد.
چه سیستمهای رمزنگاری تحت تأثیر قرار میگیرند؟
سیستمهای رمزنگاری مبتنی بر کلید عمومی مانند RSA، ECC (Elliptic Curve Cryptography)، و DSA (Digital Signature Algorithm) از جمله سیستمهایی هستند که تحت تأثیر کامپیوترهای کوانتومی قرار میگیرند. این سیستمها بر اساس مشکلات ریاضیاتی استوار هستند که برای کامپیوترهای کلاسیک سخت هستند، اما برای کامپیوترهای کوانتومی قابل حل هستند.
برای مثال، در روش RSA، امنیت بر اساس این اصل است که فاکتورگیری اعداد بزرگ بسیار سخت است. اما کامپیوترهای کوانتومی با استفاده از الگوریتم شور میتوانند این مشکل را به سرعت حل کنند. همین موضوع برای ECC نیز صادق است، زیرا امنیت این سیستم بر اساس حل معادلات دیوفانتین در منحنیهای بیضوی استوار است، و الگوریتم شور میتواند این مشکلات را حل کند.
علاوه بر این، سیستمهای رمزنگاری مبتنی بر هش (hash) مانند SHA-256 نیز تحت تأثیر الگوریتم گروور قرار میگیرند. این الگوریتم میتواند با کاهش زمان جستجوی ورودیهای مختلف، امنیت این سیستمها را به خطر بیندازد.
چه کارهایی میتوان برای مقابله با این تهدید انجام داد؟
با توجه به تهدیدات کامپیوترهای کوانتومی، پژوهشگران و متخصصان در حال توسعه روشهای جدیدی برای رمزنگاری پساکوانتومی (post-quantum cryptography) هستند. این روشها بر اساس مشکلات ریاضیاتی استوار هستند که حتی برای کامپیوترهای کوانتومی نیز سخت هستند. برخی از این روشها شامل:
- رمزنگاری شبکههای لتیس (Lattice-based cryptography): این روش بر اساس ساختارهای ریاضیاتی به نام شبکههای لتیس استوار است که حتی برای کامپیوترهای کوانتومی نیز بسیار سخت هستند.
- رمزنگاری مبتنی بر تابعهای هش (Hash-based cryptography): این روش از توابع هش برای تولید کلیدهای امن استفاده میکند و حتی در مقابل الگوریتم گروور نیز مقاوم است.
- رمزنگاری کدگذاری (Code-based cryptography): این روش بر اساس کدگذاری خطاهای تصحیحی استوار است و میتواند در برابر حملات کوانتومی مقاومت کند.
- رمزنگاری مبتنی بر ایزومتری (Isogeny-based cryptography): این روش بر اساس ایزومتریهای منحنیهای بیضوی استوار است و میتواند در برابر الگوریتم شور مقاومت کند.
علاوه بر توسعه روشهای جدید، سازمانها و شرکتها باید در حال حاضر نیز اقداماتی را برای کاهش آسیبپذیریهای خود انجام دهند. برای مثال، استفاده از پروتکلهای امنتر مانند TLS 1.3 و همچنین استفاده از کلیدهای طولانیتر میتواند امنیت سیستمها را در برابر حملات احتمالی افزایش دهد.
چالشهای پیش رو و آینده رمزنگاری
یکی از بزرگترین چالشهای پیش رو، انتقال از سیستمهای رمزنگاری فعلی به روشهای پساکوانتومی است. این انتقال نیازمند تغییرات گسترده در زیرساختهای اطلاعاتی و همچنین آموزش و آگاهی متخصصان است. علاوه بر این، توسعه کامپیوترهای کوانتومی قابل دسترسی و قدرتمند نیز زمان خواهد برد و احتمالاً دههها طول میکشد.
با این حال، پژوهشگران و سازمانهای بینالمللی مانند NIST (National Institute of Standards and Technology) در حال بررسی و استانداردسازی روشهای پساکوانتومی هستند. این سازمان در سال ۲۰۱۶ پروژهای را برای انتخاب الگوریتمهای پساکوانتومی آغاز کرد و تا به امروز چندین الگوریتم را برای استانداردسازی پیشنهاد کرده است.
در آینده، با پیشرفت فناوری کوانتومی و افزایش قدرت کامپیوترهای کوانتومی، امنیت اطلاعات به چالش جدیتری مواجه خواهد شد. بنابراین، اهمیت توسعه روشهای جدید و مقاوم در برابر حملات کوانتومی بیش از پیش احساس میشود. سازمانها و شرکتها باید در حال حاضر اقدامات لازم را برای آمادهسازی خود در برابر این تهدیدات انجام دهند.
در این راستا، آگاهی از آخرین پیشرفتها و روشهای جدید رمزنگاری میتواند به سازمانها کمک کند تا در برابر تهدیدات آینده آماده باشند. برای اطلاعات بیشتر در مورد روشهای جدید رمزنگاری و امنیت اطلاعات، میتوانید به مقالات و تحلیلهای ارائه شده در دیلی 24 مراجعه کنید.