مراحل سترسی فایلهای وردپرس را امن کنیم؛ راهنمای قدمبهقدم
وردپرس به عنوان یکی از محبوبترین سیستمهای مدیریت محتوای جهان، پلتفرمی قدرتمند برای ایجاد وبسایتها و بلاگها محسوب میشود. اما مانند هر سیستم دیجیتالی، امنیت فایلهای وردپرس نیز اهمیت بسیاری دارد. هک شدن، سرقت اطلاعات، یا حتی از دست دادن دادهها میتواند برای هر وبسایتدار خطرناک باشد. در این راهنما قدمبهقدم به بررسی مراحل سترسی فایلهای وردپرس میپردازیم تا بتوانید با رعایت اصول امنیتی، از محتوای خود محافظت کنید.
چرا امنیت فایلهای وردپرس مهم است؟
فایلهای وردپرس شامل کدهای هستهای، پلاگینها، تمها، و همچنین محتوای کاربردی مانند تصاویر، ویدئو، و فایلهای دانلود میشوند. هر یک از این فایلها میتواند در صورت نفوذ، به خطر بیفتد. برخی از دلایل اهمیت امنیت فایلهای وردپرس عبارتند از:
- پیشگیری از هک شدن وبسایت و دسترسی غیرمجاز به اطلاعات کاربران
- حفظ دادههای حساس مانند اطلاعات پرداخت، ایمیلها، و اطلاعات شخصی کاربران
- پیشگیری از خرابی عملکرد وبسایت و کاهش سرعت بارگذاری
- ممانعت از استفاده از وبسایت برای فعالیتهای غیرقانونی یا اسپم
با توجه به این اهمیت، در ادامه به بررسی روشهای عملی برای سترسی فایلهای وردپرس میپردازیم.
مرحله اول: پشتیبانگیری منظم از فایلها
پشتیبانگیری یکی از اساسیترین اقدامات برای سترسی فایلهای وردپرس است. در صورت بروز هرگونه مشکل، مانند هک شدن یا خرابی سرور، شما میتوانید با استفاده از فایلهای پشتیبان، وبسایت خود را به حالت قبل بازگردانید. برای پشتیبانگیری از فایلهای وردپرس میتوانید از روشهای زیر استفاده کنید:
- استفاده از پلاگینهای پشتیبانگیری: پلاگینهایی مانند UpdraftPlus یا WP Backup Pro امکان پشتیبانگیری خودکار از فایلها و پایگاه داده را فراهم میکنند. این پلاگینها میتوانند فایلهای پشتیبان را به صورت محلی یا در فضای ابری مانند Dropbox، Google Drive، یا AWS ذخیره کنند.
- پشتیبانگیری دستی: اگر ترجیح میدهید به صورت دستی فایلهای وردپرس را پشتیبان بگیرید، میتوانید از FTP یا cPanel برای دانلود تمام فایلهای موجود در پوشه اصلی وردپرس استفاده کنید. همچنین، میتوانید از ابزارهای خط فرمان مانند
rsyncبرای کپی فایلها به سرور دیگری استفاده کنید.
همچنین، مهم است که فایلهای پشتیبان را در مکانهای امن و دور از دسترس هکرها ذخیره کنید. استفاده از رمزگذاری برای فایلهای پشتیبان نیز میتواند امنیت بیشتری فراهم کند.
مرحله دوم: بهروزرسانی وردپرس، پلاگینها و تمها
یکی از مهمترین اقدامات برای سترسی فایلهای وردپرس، بهروزرسانی منظم هسته وردپرس، پلاگینها، و تمها است. توسعهدهندگان وردپرس و سازندگان پلاگینها و تمها بهطور مداوم به دنبال برطرف کردن vulnerabilites امنیتی هستند و با انتشار بهروزرسانیها، این مشکلات را حل میکنند.
- بهروزرسانی هسته وردپرس: برای بهروزرسانی هسته وردپرس، به پنل مدیریت وردپرس رفته و به بخش “بهروزرسانی” مراجعه کنید. اگر بهروزرسانی جدیدی موجود باشد، با یک کلیک میتوانید آن را نصب کنید.
- بهروزرسانی پلاگینها و تمها: در پنل مدیریت وردپرس، به بخش “پلاگینها” یا “تمها” رفته و بهروزرسانیهای موجود را نصب کنید. همچنین، میتوانید از پلاگینهایی مانند Easy Update Manager برای مدیریت بهروزرسانیهای خودکار استفاده کنید.
همچنین، قبل از بهروزرسانی، مهم است که یک پشتیبانگیری کامل از فایلها و پایگاه داده انجام دهید تا در صورت بروز مشکل، بتوانید به حالت قبل بازگردید.
مرحله سوم: محدود کردن دسترسی به فایلها
یکی از روشهای مؤثر برای سترسی فایلهای وردپرس، محدود کردن دسترسی کاربران و برنامهها به فایلهای حساس است. برای این کار میتوانید از روشهای زیر استفاده کنید:
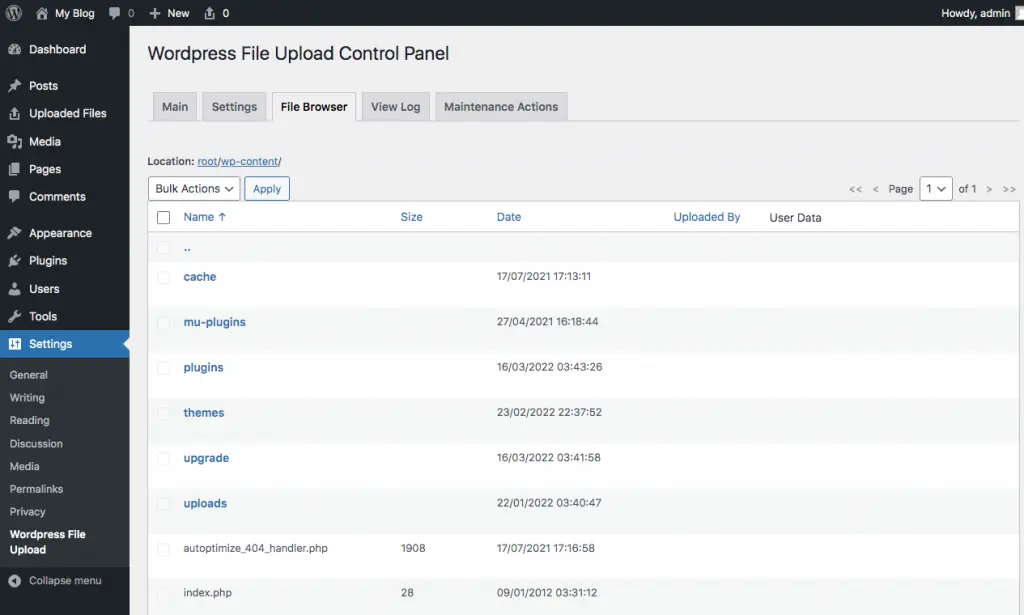
- تنظیم مجوزهای فایل: در محیط هاستینگ، میتوانید مجوزهای فایلها و پوشهها را تنظیم کنید. برای مثال، پوشههای اصلی وردپرس مانند
wp-contentوwp-adminباید مجوز خواندن و نوشتن محدودتری داشته باشند. معمولاً مجوز755برای پوشهها و644برای فایلها مناسب است. - استفاده از فایل
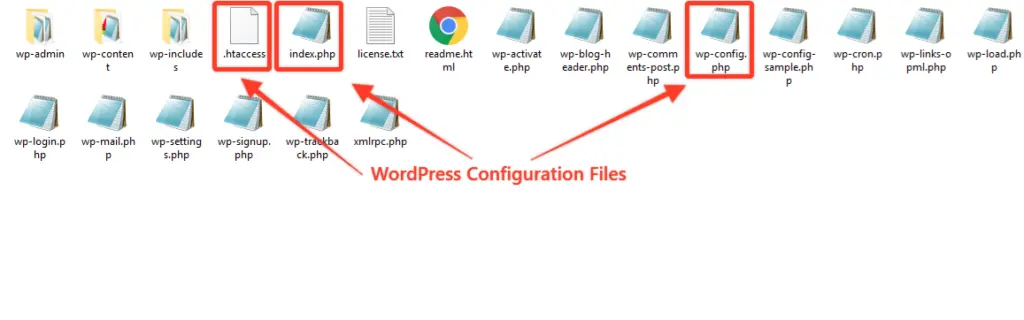
.htaccess: فایل.htaccessدر پوشه اصلی وردپرس قرار دارد و میتوانید با تنظیمات خاصی در این فایل، دسترسی به فایلها را محدود کنید. برای مثال، میتوانید با اضافه کردن کدهای زیر به این فایل، دسترسی به فایلهای حساس را محدود کنید:
<FilesMatch "\.(php|php5|phtml|pl|inc)$">
    Order Deny,Allow
    Deny from all
</FilesMatch>
این تنظیمات مانع از اجرای مستقیم فایلهای PHP در پوشههای عمومی میشود.
مرحله چهارم: استفاده از SSL و رمزگذاری
استفاده از پروتکل SSL (Secure Sockets Layer) یا بهطور دقیقتر TLS (Transport Layer Security) برای رمزگذاری ارتباط بین کاربر و سرور، یکی از روشهای مؤثر برای سترسی فایلهای وردپرس است. این پروتکل اطمینان میدهد که دادهها در حین انتقال رمزگذاری شده و از دسترسی غیرمجاز محافظت میشوند.
- ایجاد گواهینامه SSL: برای فعال کردن SSL، میتوانید از خدمات ارائهدهندگان هاستینگ مانند Let’s Encrypt استفاده کنید. این سرویس گواهینامه SSL رایگان ارائه میدهد و روند نصب آن بسیار ساده است.
- تغییر آدرس وبسایت به HTTPS: پس از نصب گواهینامه SSL، باید آدرس وبسایت خود را از HTTP به HTTPS تغییر دهید. برای این کار، میتوانید از پلاگینهایی مانند Really Simple SSL استفاده کنید.
- رمزگذاری فایلهای حساس: برای فایلهای بسیار حساس، میتوانید از روشهای رمزگذاری مانند GPG استفاده کنید. این روش اطمینان میدهد که حتی اگر فایلها به دست هکرها بیفتند، بدون کلید رمزگذاری، قابل خواندن نیستند.
استفاده از SSL نه تنها امنیت فایلها را افزایش میدهد، بلکه برای SEO نیز بسیار مهم است، زیرا موتورهای جستجو مانند گوگل، وبسایتهایی که از HTTPS استفاده میکنند را ترجیح میدهند.
مرحله پنجم: استفاده از پلاگینهای امنیتی
پلاگینهای امنیتی میتوانند در سترسی فایلهای وردپرس بسیار مؤثر باشند. این پلاگینها امکانات مختلفی مانند اسکن امنیتی، محافظت در برابر حملات DDoS، و محدود کردن دسترسی به فایلها را فراهم میکنند. برخی از پلاگینهای معروف امنیتی عبارتند از:
- Wordfence: این پلاگین شامل اسکنر امنیتی، محافظت در برابر حملات، و محدود کردن دسترسی به فایلها است.
- Sucuri Security: این پلاگین امکان اسکن وبسایت برای vulnerabilites امنیتی، محافظت در برابر حملات، و پاکسازی وبسایت در صورت هک شدن را فراهم میکند.
- iThemes Security: این پلاگین شامل تنظیمات امنیتی پیشرفته مانند تغییر پیشفرضهای ورود، محدود کردن دسترسی به فایلها، و اسکن منظم برای vulnerabilites است.
استفاده از این پلاگینها میتواند به شما کمک کند تا از فایلهای وردپرس خود به بهترین شکل محافظت کنید. اما مهم است که قبل از نصب هر پلاگین، بررسی کنید که آیا با نسخه وردپرس شما سازگار است یا خیر.
مرحله ششم: نظارت و بررسی منظم
نظارت منظم بر فایلهای وردپرس و بررسی تغییرات غیرمعمول میتواند در پیشگیری از مشکلات امنیتی بسیار مؤثر باشد. برای این کار میتوانید از روشهای زیر استفاده کنید:
- نظارت بر تغییرات فایل: با استفاده از ابزارهایی مانند WP Security Audit Log میتوانید تغییرات اعمال شده بر روی فایلها و پایگاه داده را ثبت و بررسی کنید.
- اسکن منظم برای vulnerabilites: با استفاده از پلاگینهای امنیتی یا ابزارهای خارجی مانند Sucuri یا SiteCheck میتوانید وبسایت خود را بهطور منظم اسکن کنید و vulnerabilites امنیتی را شناسایی کنید.
- بررسی فعالیتهای غیرمعمول: اگر متوجه تغییرات غیرمعمول در فایلها یا عملکرد وبسایت شدید، باید فوراً اقدامات لازم را برای بررسی و حل مشکل انجام دهید.
نظارت منظم و واکنش سریع در صورت بروز مشکل، میتواند از آسیبهای جدی جلوگیری کند.
نکات نهایی برای سترسی فایلهای وردپرس
در پایان، چند نکته مهم برای سترسی فایلهای وردپرس وجود دارد که باید به آنها توجه کنید:
- همیشه از نسخههای جدید وردپرس، پلاگینها، و تمها استفاده کنید.
- فایلهای پشتیبان را در مکانهای امن و دور از دسترس ذخیره کنید.
- دسترسی کاربران به فایلهای حساس را محدود کنید.
- از پلاگینهای امنیتی برای محافظت از وبسایت استفاده کنید.
- بهطور منظم وبسایت خود را اسکن و بررسی کنید.
با رعایت این مراحل و نکات، میتوانید از فایلهای وردپرس خود محافظت کرده و از خطرات امنیتی پیشگیری کنید. برای اطلاعات بیشتر در مورد امنیت وبسایت و روشهای پیشرفتهتر، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.