قرارداد هوشمند چگونه ممیزی میشود و چرا خطای کد میتواند پرهزینه باشد؛ بررسی نکات و جزئیات مهم
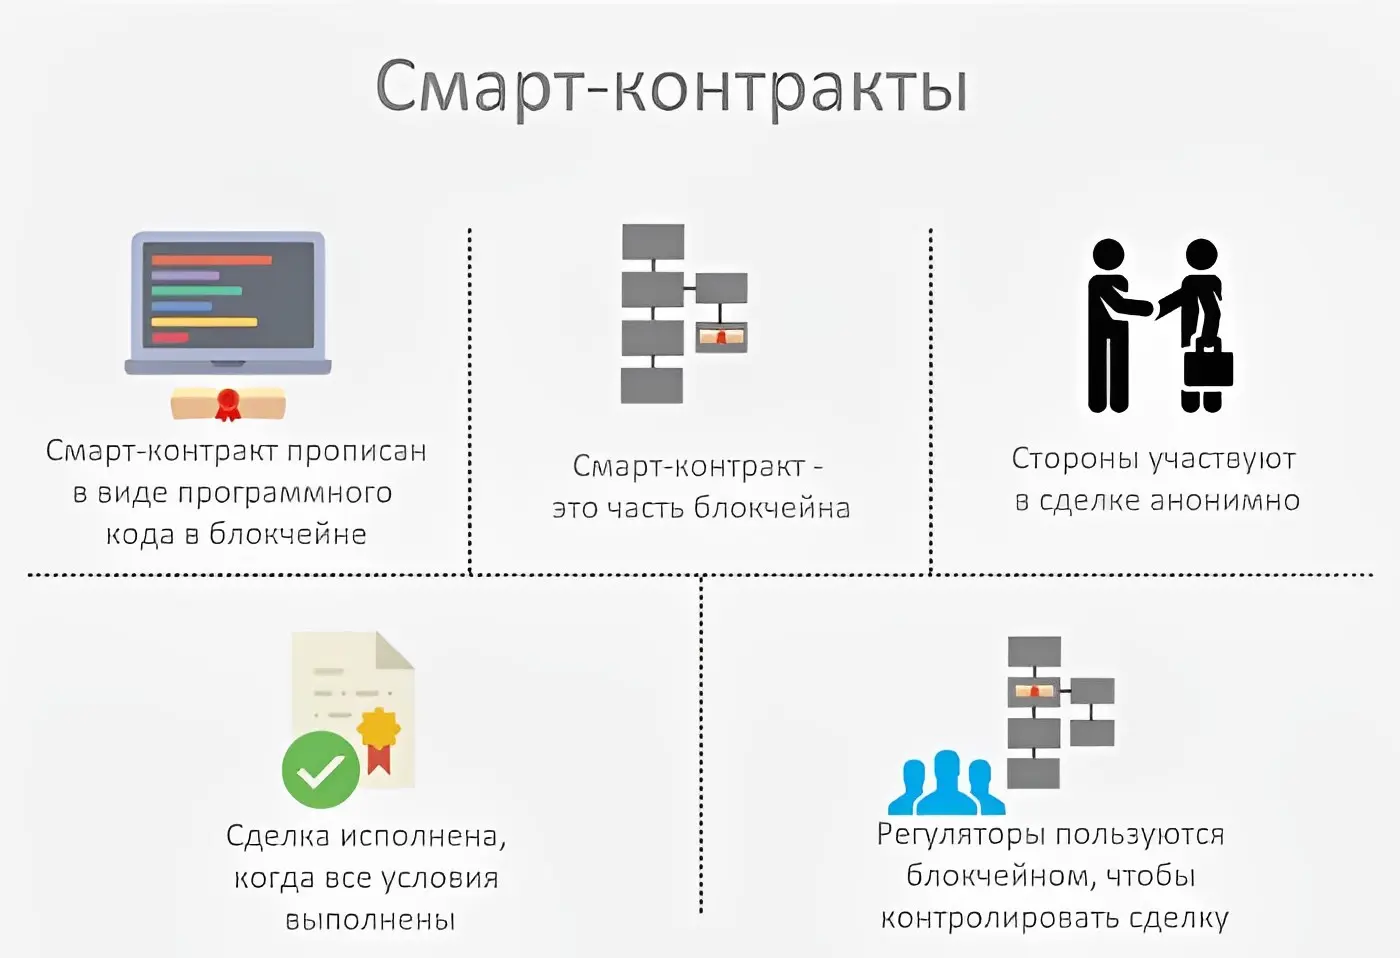
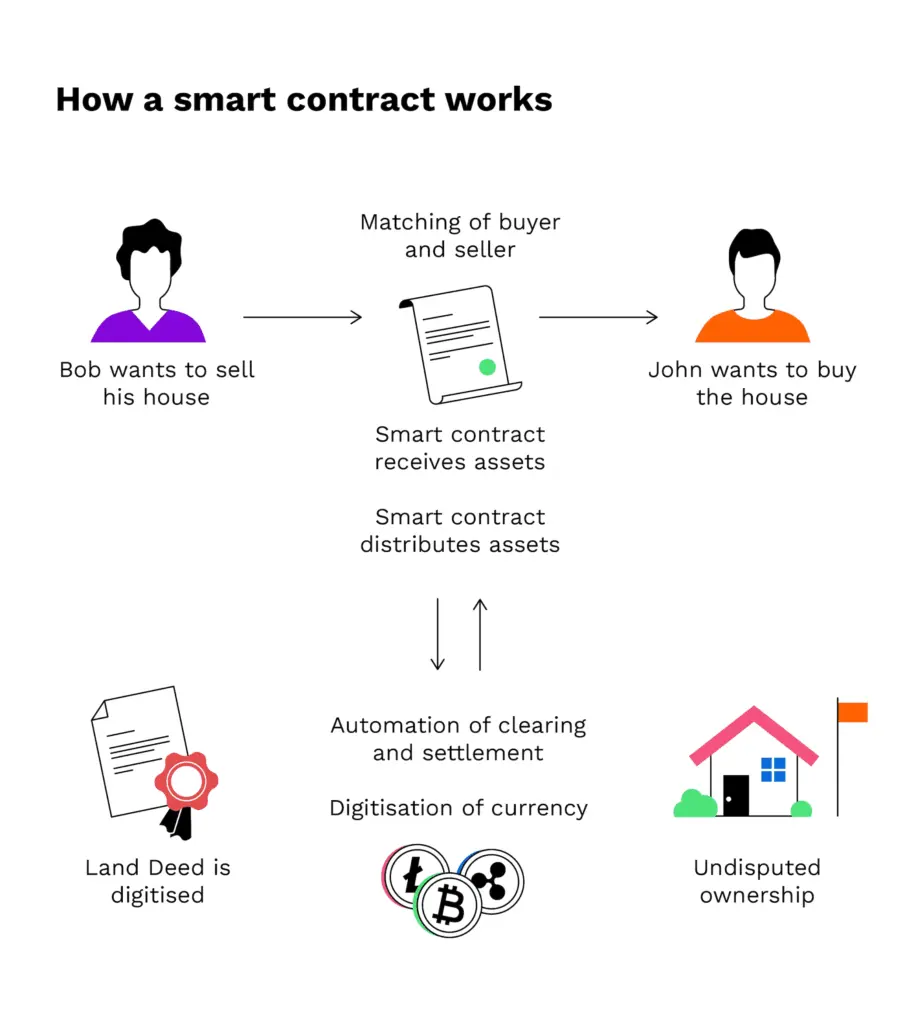
قراردادهای هوشمند (Smart Contracts) به عنوان یکی از نوآوریهای مهم در حوزه بلاکچین و فناوریهای توزیعشده، توانستهاند در سالهای اخیر توجه بسیاری از کسبوکارها، توسعهدهندگان و حتی نهادهای دولتی را به خود جلب کنند. این قراردادها که بر اساس کدهای برنامهنویسی و منطقهای پیشفرض عمل میکنند، بدون نیاز به واسطههای انسانی، معاملهها را خودکار و شفاف انجام میدهند. اما با وجود مزایای فراوان، استفاده از قراردادهای هوشمند بدون توجه به جزئیات فنی و حقوقی میتواند منجر به مشکلات جدی و هزینههای هنگفت شود.
یکی از مهمترین مراحل در اجرای یک قرارداد هوشمند، ممیزی آن است. ممیزی به بررسی دقیق کدهای برنامهنویسی، منطقهای قراردادی و سازگاری آنها با نیازهای کاربری و قوانین مربوطه گفته میشود. در این مقاله، به بررسی روشهای ممیزی قراردادهای هوشمند، اهمیت آن و همچنین چگونگی تأثیر خطای کد بر هزینهها و امنیت پروژهها میپردازیم.
ممیزی قرارداد هوشمند چیست و چرا اهمیت دارد؟
ممیزی قرارداد هوشمند فرایندی است که شامل بررسی دقیق کدهای نوشته شده برای اجرای قرارداد میشود. این فرایند میتواند توسط تیمهای داخلی توسعهدهنده، شرکتهای ممیزی مستقل یا حتی ابزارهای خودکار انجام شود. هدف اصلی ممیزی، شناسایی و برطرف کردن اشکالاتی است که ممکن است:
- به دلیل خطای برنامهنویسی ایجاد شوند (مانند اشکالات منطقی یا ایمنی).
- به دلیل عدم تطابق با قوانین و مقررات محلی یا بینالمللی ایجاد شوند.
- به دلیل عدم رعایت بهترین شیوههای امنیتی و طراحی قراردادهای هوشمند ایجاد شوند.
در صورتی که این اشکالات در مرحله ممیزی شناسایی نشوند، ممکن است در مرحله اجرای قرارداد، مشکلاتی مانند:
- حذف یا قفل شدن داراییها به دلیل خطای کد.
- حملههای سایبری و سرقت اطلاعات.
- عدم اجرای صحیح قرارداد و ایجاد اختلافات حقوقی.
به وجود آیند. این مشکلات نه تنها هزینههای مالی زیادی را به همراه دارند، بلکه میتوانند به آسیب به شهرت پروژه و از دست دادن اعتماد کاربران نیز منجر شوند.
چگونه یک قرارداد هوشمند ممیزی میشود؟
فرایند ممیزی قرارداد هوشمند شامل چند مرحله کلی است که هر کدام دارای اهمیت خاصی هستند:
۱. بررسی کد منبع
اولین مرحله ممیزی، بررسی دقیق کد منبع قرارداد هوشمند است. در این مرحله، توسعهدهندگان یا ممیزانها:
- کد را برای شناسایی اشکالات منطقی و برنامهنویسی بررسی میکنند.
- سازگاری کد با زبان برنامهنویسی مورد استفاده (مانند Solidity برای بلاکچین اتریوم) را بررسی میکنند.
- به دنبال اشکالاتی مانند overflow، underflow، یا اشکالات مربوط به مدیریت حافظه میگردند.
ابزارهای خودکار مانند Slither، MythX یا Mythril میتوانند در این مرحله کمک شایانی کنند. این ابزارها با تحلیل استاتیک کد، اشکالات امنیتی و برنامهنویسی را شناسایی میکنند.
۲. تستهای خودکار و دستی
پس از بررسی کد منبع، مرحله بعدی اجرای تستهای خودکار و دستی است. در این مرحله:
- تستهای واحد (Unit Tests) برای بررسی عملکرد هر بخش از قرارداد اجرا میشوند.
- تستهای ادغام (Integration Tests) برای بررسی تعامل قرارداد با سایر قراردادها یا سیستمها انجام میشوند.
- تستهای امنیتی برای شناسایی آسیبپذیریهای احتمالی مانند حملات Reentrancy یا Front-Running انجام میشوند.
تستهای دستی نیز توسط توسعهدهندگان یا ممیزانها انجام میشود تا رفتار قرارداد در شرایط مختلف بررسی شود. این تستها میتوانند شامل سناریوهای غیرمعمول مانند:
- ارسال مقدار بیش از حد به یک تابع.
- عدم دریافت دادههای لازم.
- تغییر شرایط شبکه (مانند کاهش سرعت یا افزایش هزینه تراکنش).
باشند.
۳. بررسی سازگاری با قوانین و مقررات
یکی از مهمترین جنبههای ممیزی، بررسی سازگاری قرارداد با قوانین و مقررات محلی و بینالمللی است. این بررسی شامل:
- تأیید اینکه قرارداد با قوانین مالی و مالیاتی کشور سازگار است.
- بررسی اینکه قرارداد با مقررات مربوط به حفاظت از دادهها (مانند GDPR در اروپا) مطابقت دارد.
- تأیید اینکه قرارداد با قوانین مربوط به قراردادهای هوشمند در بلاکچین مورد استفاده (مانند اتریوم یا بایننس اسمارت چین) سازگار است.
در برخی کشورها، قراردادهای هوشمند ممکن است تحت قوانین خاصی قرار گیرند و عدم رعایت این قوانین میتواند منجر به مشکلات حقوقی شود.
۴. بررسی عملکرد و هزینههای تراکنش
در مرحله بعد، عملکرد قرارداد و هزینههای مرتبط با اجرای آن بررسی میشود. این بررسی شامل:
- ارزیابی هزینههای گاز (Gas) در بلاکچینهای مانند اتریوم.
- بررسی زمان اجرای قرارداد و تأثیر آن بر تجربه کاربری.
- تأیید اینکه قرارداد در شرایط شبکهای مختلف (مانند ترافیک بالا) به درستی عمل میکند.
کاهش هزینههای تراکنش و افزایش کارایی قرارداد میتواند برای کاربران بسیار مهم باشد، بهویژه در پروژههایی که با حجم زیادی از تراکنشها مواجه هستند.
۵. ممیزی توسط شرکتهای مستقل
در بسیاری از موارد، شرکتهای ممیزی مستقل برای بررسی قراردادهای هوشمند استخدام میشوند. این شرکتها با تجربه و دانش فنی بالا، میتوانند اشکالاتی را شناسایی کنند که ممکن است تیم داخلی نتواند آنها را پیدا کند. ممیزی توسط شرکتهای مستقل:
- اعتبار بیشتری به پروژه میدهد.
- احتمال خطا را کاهش میدهد.
- به کاربران اطمینان میدهد که قرارداد به درستی طراحی شده است.
شرکتهایی مانند CertiK، Quantstamp یا ConsenSys Diligence از جمله شرکتهای معروف در این زمینه هستند.
خطای کد در قراردادهای هوشمند و هزینههای احتمالی
یکی از بزرگترین خطرات در استفاده از قراردادهای هوشمند، وجود خطاهای کد است. این خطاها میتوانند به دلایل مختلفی مانند:
- اشتباهات برنامهنویسی.
- عدم توجه به بهترین شیوهها.
- تغییرات غیرمنتظره در شرایط شبکه.
پدید آیند. اما تأثیر این خطاها میتواند بسیار جدی و پرهزینه باشد.
۱. از دست دادن داراییها
یکی از رایجترین مشکلات ناشی از خطای کد، از دست دادن داراییها است. برای مثال:
- در سال ۲۰۱۶، حملهای به قرارداد DAO در بلاکچین اتریوم انجام شد که منجر به سرقت ۶۰ میلیون دلار در آن زمان شد.
- در سال ۲۰۲۱، قراردادهای مختلفی در بلاکچین پولیگان دچار اشکال شدند و میلیونها دلار از داراییها به دلیل خطای کد از دست رفت.
این مشکلات نه تنها هزینه مالی زیادی را به همراه دارند، بلکه میتوانند به از بین رفتن اعتماد کاربران و سرمایهگذاران نیز منجر شوند.
۲. حملات سایبری و آسیبپذیریها
خطای کد میتواند درب ورود برای حملات سایبری باشد. برخی از رایجترین حملات شامل:
- Reentrancy Attacks: در این نوع حمله، مهاجم با استفاده از یک قرارداد هوشمند آسیبپذیر، چندین بار به یک تابع دسترسی پیدا میکند و داراییها را سرقت میکند.
- Front-Running: در این حمله، مهاجم تراکنشهای دیگر کاربران را پیشبینی کرده و از آنها برای کسب سود استفاده میکند.
- Integer Overflow/Underflow: این اشکال میتواند منجر به اجرای کدهای غیرمنتظره و از دست دادن داراییها شود.
برطرف کردن این آسیبپذیریها پس از شناسایی آنها میتواند بسیار دشوار و هزینهبر باشد.
۳. هزینههای حقوقی و قضایی
در برخی موارد، خطای کد میتواند منجر به اختلافات حقوقی بین طرفین قرارداد شود. برای مثال:
- اگر قرارداد به دلیل خطای کد به درستی اجرا نشود، یکی از طرفین ممکن است ادعای نقض قرارداد کند.
- در برخی کشورها، قراردادهای هوشمند ممکن است تحت قوانین خاصی قرار گیرند و عدم رعایت این قوانین میتواند منجر به دعاوی قضایی شود.
این هزینهها علاوه بر هزینههای مالی، زمان و انرژی زیادی را نیز به همراه دارند.
۴. از دست دادن اعتبار و اعتماد
پروژههایی که دچار اشکال در قراردادهای هوشمند خود میشوند، ممکن است اعتبار خود را از دست بدهند. کاربران و سرمایهگذاران ممکن است دیگر به پروژه اعتماد نکنند و از آن دوری کنند. این موضوع میتواند تأثیر منفی بر رشد و توسعه پروژه داشته باشد.
چگونه میتوان از خطاهای کد در قراردادهای هوشمند جلوگیری کرد؟
برای کاهش خطرات مرتبط با خطای کد در قراردادهای هوشمند، میتوان از روشهای زیر استفاده کرد:
- استفاده از بهترین شیوهها و استانداردهای برنامهنویسی: استفاده از کتابخانهها و استانداردهای شناختهشده مانند OpenZeppelin میتواند کمک زیادی کند.
- ممیزی کامل و استفاده از ابزارهای خودکار: استفاده از ابزارهای تحلیل استاتیک و تست خودکار میتواند اشکالات را قبل از اجرای قرارداد شناسایی کند.
- ممیزی توسط شرکتهای مستقل: استفاده از خدمات ممیزی شرکتهای معتبر میتواند اعتماد بیشتری به پروژه ایجاد کند.
- آزمایش در محیطهای تست: قبل از اجرای قرارداد در شبکه اصلی، باید در محیطهای تست مانند Ropsten یا Goerli آزمایش شود.
- بررسی مداوم و بهروزرسانی کد: قراردادهای هوشمند باید بهطور مداوم بررسی و بهروزرسانی شوند تا از آسیبپذیریهای جدید محافظت شوند.
همچنین، آموزش توسعهدهندگان در زمینه امنیتی و برنامهنویسی قراردادهای هوشمند میتواند کمک زیادی به کاهش خطاها کند.
نکات مهم در طراحی و ممیزی قراردادهای هوشمند
در طراحی و ممیزی قراردادهای هوشمند، باید به نکات زیر توجه ویژهای داشت:
- سادهسازی کد: قراردادهای هوشمند باید به قدر امکان ساده باشند. کدهای پیچیدهتر احتمال بیشتری برای اشکال دارند.
- استفاده از توابع view و pure: این توابع نمیتوانند وضعیت بلاکچین را تغییر دهند و بنابراین ایمنتر هستند.
- مدیریت دسترسی مناسب: باید از مکانیسمهای مناسب برای کنترل دسترسی به توابع استفاده کرد.
- بررسی شرایط مرزی: باید رفتار قرارداد در شرایط مرزی مانند مقدار صفر، مقدار بیش از حد یا عدم وجود داده بررسی شود.
- دокуمنتیشن کامل: قرارداد باید با دقت مستندسازی شود تا توسعهدهندگان و کاربران بتوانند آن را به درستی درک کنند.
با توجه به اهمیت قراردادهای هوشمند در دنیای دیجیتال امروز، ممیزی دقیق و طراحی صحیح آنها میتواند تفاوت زیادی در موفقیت یا شکست یک پروژه ایجاد کند. برای کسب اطلاعات بیشتر در زمینه فناوریهای بلاکچین و قراردادهای هوشمند، میتوانید به مقالات مرتبط در دیلی ۲۴ مراجعه کنید.