فیشینگ چیست و چگونه پیامها و سایتهای جعلی را تشخیص دهیم؛ پاسخ به پرسشهای مهم
در دنیای دیجیتال امروز، امنیت اطلاعات یکی از مهمترین نگرانیهای کاربران اینترنت است. یکی از رایجترین روشهای حمله به اطلاعات شخصی و مالی، فیشینگ است. این روش توسط هکرها برای دزدیدن اطلاعات حساس مانند نام کاربری، رمز عبور، اطلاعات کارت بانکی و حتی هویت دیجیتال افراد استفاده میشود. اما فیشینگ دقیقاً چیست؟ چگونه پیامها و سایتهای جعلی را تشخیص دهیم؟ در این مقاله به پاسخ این سوالات و نکات مهم برای محافظت از خود در برابر فیشینگ میپردازیم.
فیشینگ چیست؟
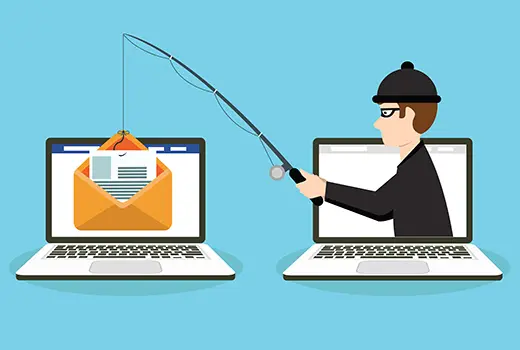
فیشینگ به معنای «دزدی ماهیگیری» است و در واقع یک روش تلهزنی الکترونیکی است که هکرها از طریق آن سعی میکنند اطلاعات شخصی و مالی کاربران را به دست آورند. این روش معمولاً از طریق ایمیل، پیامک، شبکههای اجتماعی یا حتی تماس تلفنی انجام میشود. هکرها با ارسال پیامهای جعلی که به نظر رسمی و معتبر میرسند، کاربران را فریب میدهند تا اطلاعات خود را وارد کنند یا به لینکهای مشکوک بزنند.
در فیشینگ، مهاجم معمولاً از برندهای معروف، بانکها، شرکتهای بزرگ یا حتی نهادهای دولتی استفاده میکند تا پیام خود را باورپذیرتر جلوه دهد. برای مثال، ممکن است یک ایمیل جعلی به نام یک بانک معروف ارسال شود که از کاربر میخواهد اطلاعات حساب خود را به روزرسانی کند. اگر کاربر اطلاعات خود را وارد کند، هکرها به اطلاعات حساس دسترسی پیدا میکنند.
چگونه پیامهای فیشینگ را تشخیص دهیم؟
تشخیص پیامهای فیشینگ اولین گام برای محافظت از خود در برابر این حملات است. در این بخش به برخی از نشانههای رایج فیشینگ اشاره میکنیم:
- آدرس ایمیل یا شماره تلفن ناشناخته: اگر یک ایمیل یا پیامک از آدرس ایمیل یا شماره تلفن ناشناخته یا غیرمنتظرهای ارسال شده باشد، احتمال فیشینگ وجود دارد.
- لینکهای مشکوک: لینکهای موجود در پیامها را قبل از کلیک کردن بررسی کنید. اگر لینک به یک دامنه غیرمنتظره یا نامعتبر اشاره دارد، احتمالاً جعلی است.
- خطاهای املایی و گرامری: پیامهای فیشینگ معمولاً دارای خطاهای املایی و گرامری هستند، در حالی که پیامهای رسمی معمولاً بدون خطا هستند.
- فریبکاری و ایجاد احساس اضطراری: هکرها معمولاً سعی میکنند احساس اضطراری در کاربر ایجاد کنند، مانند «حساب شما مسدود شده است!» یا «فوری اقدام کنید!».
- درخواست اطلاعات حساس: هیچ سازمان معتبری از شما نمیخواهد که اطلاعات حساس مانند رمز عبور، اطلاعات کارت بانکی یا کدهای احراز هویت را از طریق پیام یا ایمیل ارسال کنید.
همچنین، اگر یک پیام از طرف یک سازمان رسمی ارسال شده باشد، میتوانید با تماس مستقیم به آن سازمان و تأیید اطلاعات، از صحت آن اطمینان حاصل کنید.
چگونه سایتهای جعلی را تشخیص دهیم؟
یکی از روشهای رایج فیشینگ، ایجاد سایتهای جعلی است که به ظاهر شبیه به سایتهای رسمی هستند. این سایتها معمولاً برای دزدیدن اطلاعات کاربران طراحی شدهاند. برای تشخیص سایتهای جعلی، به نکات زیر توجه کنید:
- آدرس وبسایت: آدرس سایتهای جعلی معمولاً شبیه به سایتهای اصلی هستند، اما با تغییرات جزئی مانند استفاده از حروف مشابه یا جایگزینی حروف. برای مثال، ممکن است در جای «bank.com» از «bank-login.com» استفاده شود.
- SSL و HTTPS: سایتهای معتبر معمولاً از پروتکل HTTPS استفاده میکنند. اگر آدرس سایت با «HTTP» شروع شود، احتمالاً جعلی است.
- طراحی و ظاهر: سایتهای جعلی ممکن است در طراحی و ظاهر با سایتهای اصلی تفاوت داشته باشند، مانند استفاده از فونتهای غیرمعمول یا رنگهای غیرطبیعی.
- لینکهای داخلی: اگر لینکهای داخلی سایت به آدرسهای مشکوک یا غیرمنتظره اشاره دارند، احتمالاً جعلی است.
همچنین، قبل از وارد کردن اطلاعات حساس، میتوانید با جستجوی نام سایت در موتورهای جستجو و بررسی نظرات کاربران دیگر، از صحت آن اطمینان حاصل کنید.
چه باید کرد اگر قربانی فیشینگ شدیم؟
اگر متوجه شدید که قربانی فیشینگ شدهاید، باید فوراً اقدامات زیر را انجام دهید:
- تغییر رمز عبور: اگر اطلاعات حساب خود را وارد کردهاید، فوراً رمز عبور را تغییر دهید.
- گزارش دادن: به سازمان مربوطه (مانند بانک یا شرکت) گزارش دهید تا اقدامات لازم را انجام دهند.
- مبلغ کردن: به پلیس سایبری یا نهادهای مربوطه گزارش دهید تا از دیگران جلوگیری شود.
- بررسی حسابهای مالی: اگر اطلاعات مالی شما در خطر است، فوراً با بانک خود تماس بگیرید.
همچنین، اگر اطلاعات حساس خود را وارد کردهاید، ممکن است نیاز به استفاده از خدمات احراز هویت دو مرحلهای یا کدهای احراز هویت یکبار مصرف داشته باشید.
نکات پیشگیری از فیشینگ
برای جلوگیری از فیشینگ، میتوانید از نکات زیر استفاده کنید:
- استفاده از نرمافزارهای ضدویروس: نرمافزارهای ضدویروس و ضداسپم میتوانند از شما در برابر فیشینگ محافظت کنند.
- بهروزرسانی سیستم: همیشه سیستم عامل و نرمافزارهای خود را بهروز نگه دارید تا از آخرین امنیتها برخوردار باشید.
- استفاده از فیلترهای ایمیل: بسیاری از سرویسهای ایمیل امکان فیلتر کردن ایمیلهای مشکوک را دارند.
- آموزش: خود و خانواده خود را در مورد خطرات فیشینگ آموزش دهید.
- استفاده از خدمات احراز هویت: استفاده از احراز هویت دو مرحلهای میتواند امنیت حسابهای شما را افزایش دهد.
همچنین، اگر در مورد صحت یک پیام یا سایت شک دارید، بهتر است با سازمان مربوطه تماس بگیرید و از صحت آن اطمینان حاصل کنید.
چرا فیشینگ خطرناک است؟
فیشینگ یکی از خطرناکترین روشهای حمله به اطلاعات شخصی است، زیرا:
- دزدی هویت: هکرها میتوانند با اطلاعات دزدیده شده، هویت شما را به سرقت ببرند و اقدامات مالی غیرقانونی انجام دهند.
- سرقت اطلاعات مالی: اگر اطلاعات کارت بانکی یا حسابهای مالی شما دزدیده شود، ممکن است دچار خسارت مالی جدی شوید.
- انتشار ویروس: لینکهای فیشینگ ممکن است به ویروسها یا مالویرها متصل باشند که میتوانند سیستم شما را آلوده کنند.
- خرابکاری: هکرها میتوانند با دسترسی به اطلاعات شما، حسابهای اجتماعی یا دیگر اطلاعات شخصی شما را خراب کنند.
به همین دلیل، آگاهی از روشهای فیشینگ و اقدامات پیشگیرانه بسیار مهم است.
پرسشهای متداول در مورد فیشینگ
در این بخش به برخی از پرسشهای متداول در مورد فیشینگ پاسخ میدهیم:
۱. چگونه میتوان از فیشینگ در پیامکها محافظت کرد؟
برای محافظت از خود در برابر فیشینگ در پیامکها، میتوانید:
- پیامکهای مشکوک را حذف کنید.
- از لینکهای موجود در پیامکها خودداری کنید.
- اگر پیامک از یک سازمان رسمی است، با تماس مستقیم به آن سازمان صحت آن را بررسی کنید.
۲. آیا فیشینگ فقط در ایمیلها رخ میدهد؟
خیر، فیشینگ میتواند از طریق ایمیل، پیامک، شبکههای اجتماعی، تماس تلفنی و حتی پیامهای صوتی انجام شود. مهمترین نکته این است که همیشه از صحت منبع اطمینان حاصل کنید.
۳. چگونه میتوان لینکهای مشکوک را شناسایی کرد؟
برای شناسایی لینکهای مشکوک:
- موس را روی لینک نگه دارید تا آدرس کامل آن نمایش داده شود.
- آدرس لینک را با آدرس رسمی مقایسه کنید.
- از استفاده از لینکهای کوتاه خودداری کنید، مگر اینکه از منبع معتبری باشند.
در صورت نیاز به اطلاعات بیشتر در مورد امنیت سایبری و روشهای محافظت از خود در برابر فیشینگ، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.