حمله خصمانه به هوش مصنوعی چیست و چگونه تصویر میتواند مدل را فریب دهد؛ نکات مهم و کاربردی
هوش مصنوعی در سالهای اخیر به یکی از مهمترین فناوریهای جهان تبدیل شده است. این سیستمها در زمینههای مختلف از جمله تشخیص تصویر، پردازش زبان طبیعی، تشخیص صدا و حتی تصمیمگیری خودکار کاربرد دارند. اما با پیشرفت هوش مصنوعی، خطرات و آسیبپذیریهای آن نیز افزایش یافته است. یکی از این خطرات، حمله خصمانه به هوش مصنوعی است که میتواند عملکرد مدلهای هوش مصنوعی را مختل کرده و نتایج نادرست یا حتی مخرب تولید کند.
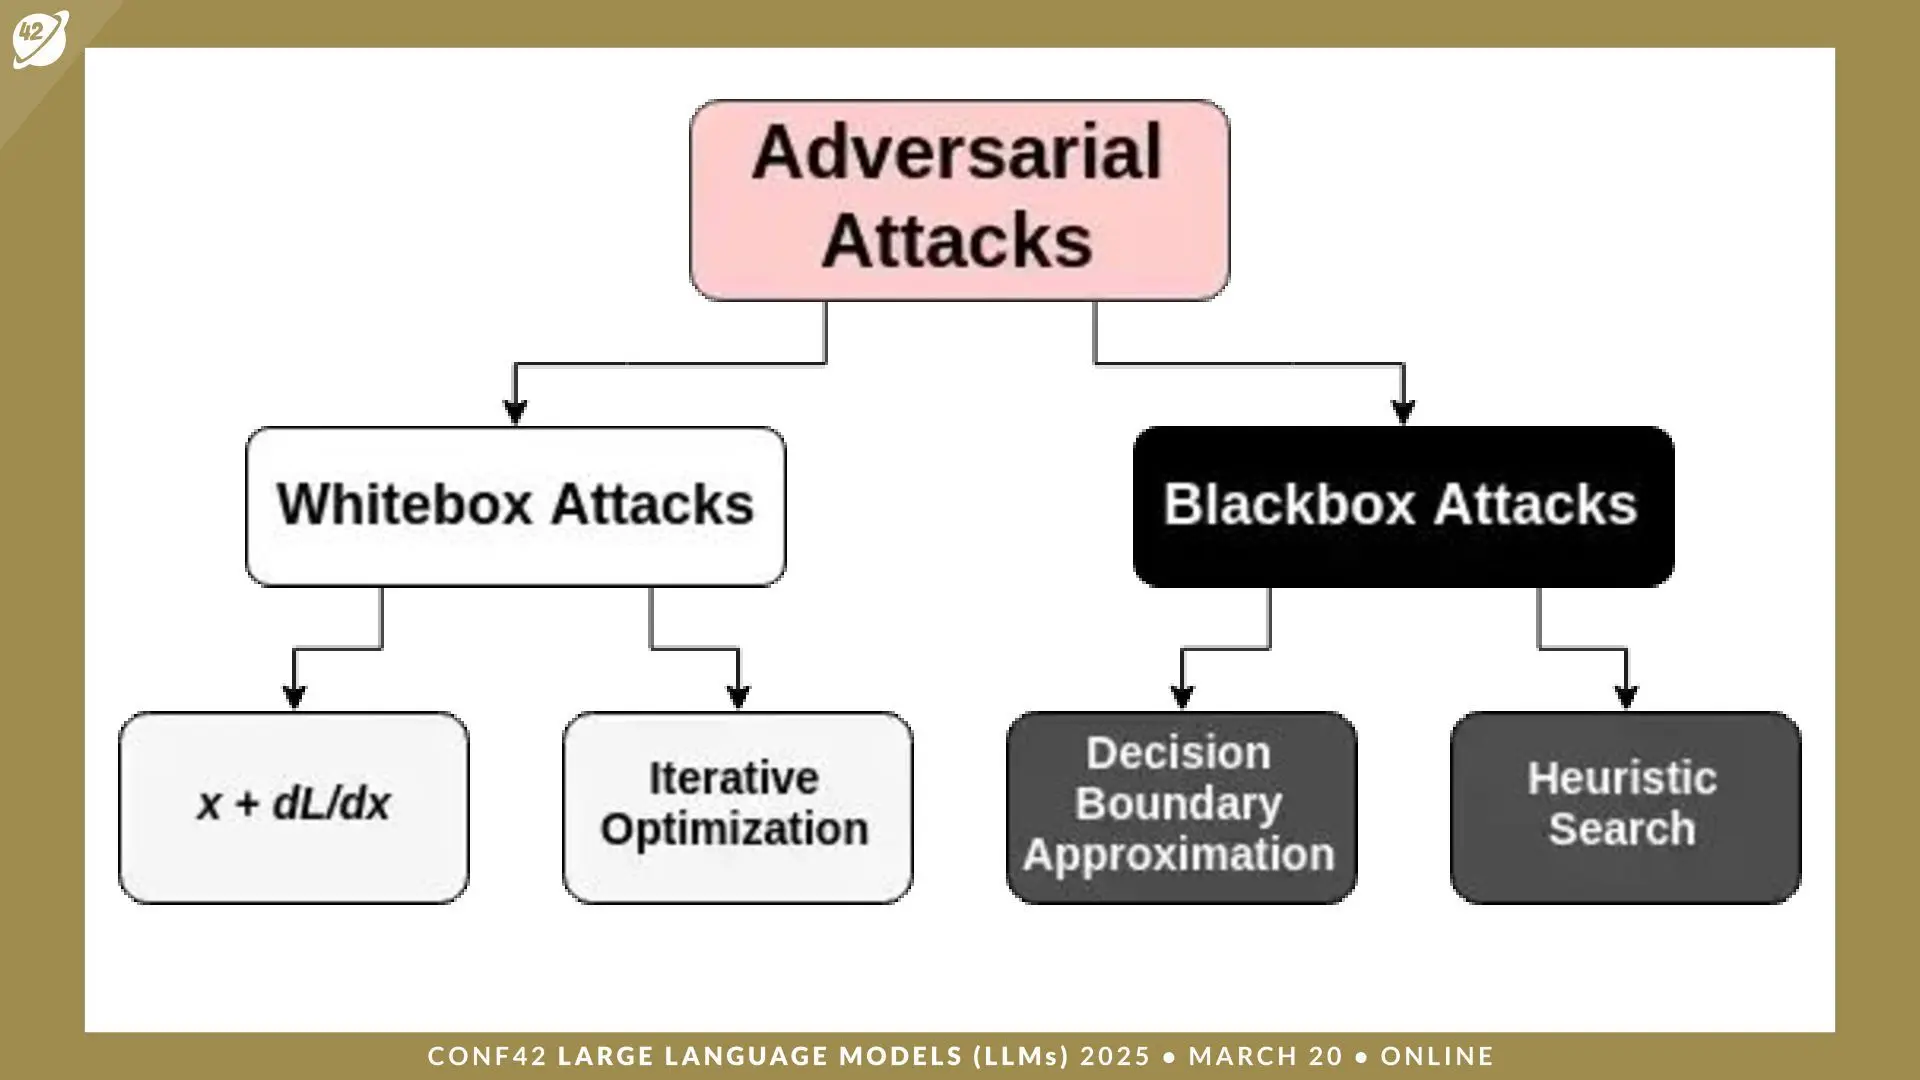
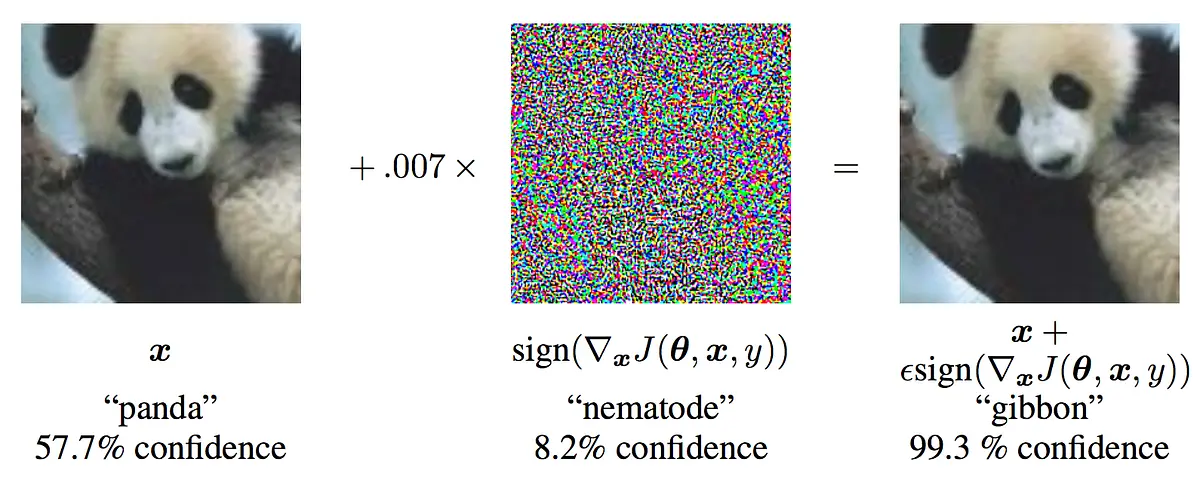
حمله خصمانه به هوش مصنوعی به مجموعهای از تکنیکها و روشها گفته میشود که توسط مهاجم برای فریب دادن یا مختل کردن عملکرد یک مدل هوش مصنوعی استفاده میشود. این حملات میتوانند به صورت فیزیکی یا دیجیتالی انجام شوند و هدفشان تغییر خروجی مدل بدون تغییر ورودی اصلی است. برای مثال، در سیستمهای تشخیص چهره، یک مهاجم میتواند با تغییر جزئی در تصویر، مدل را فریب داده و باعث تشخیص اشتباه شود.
چگونه تصویر میتواند مدل هوش مصنوعی را فریب دهد؟
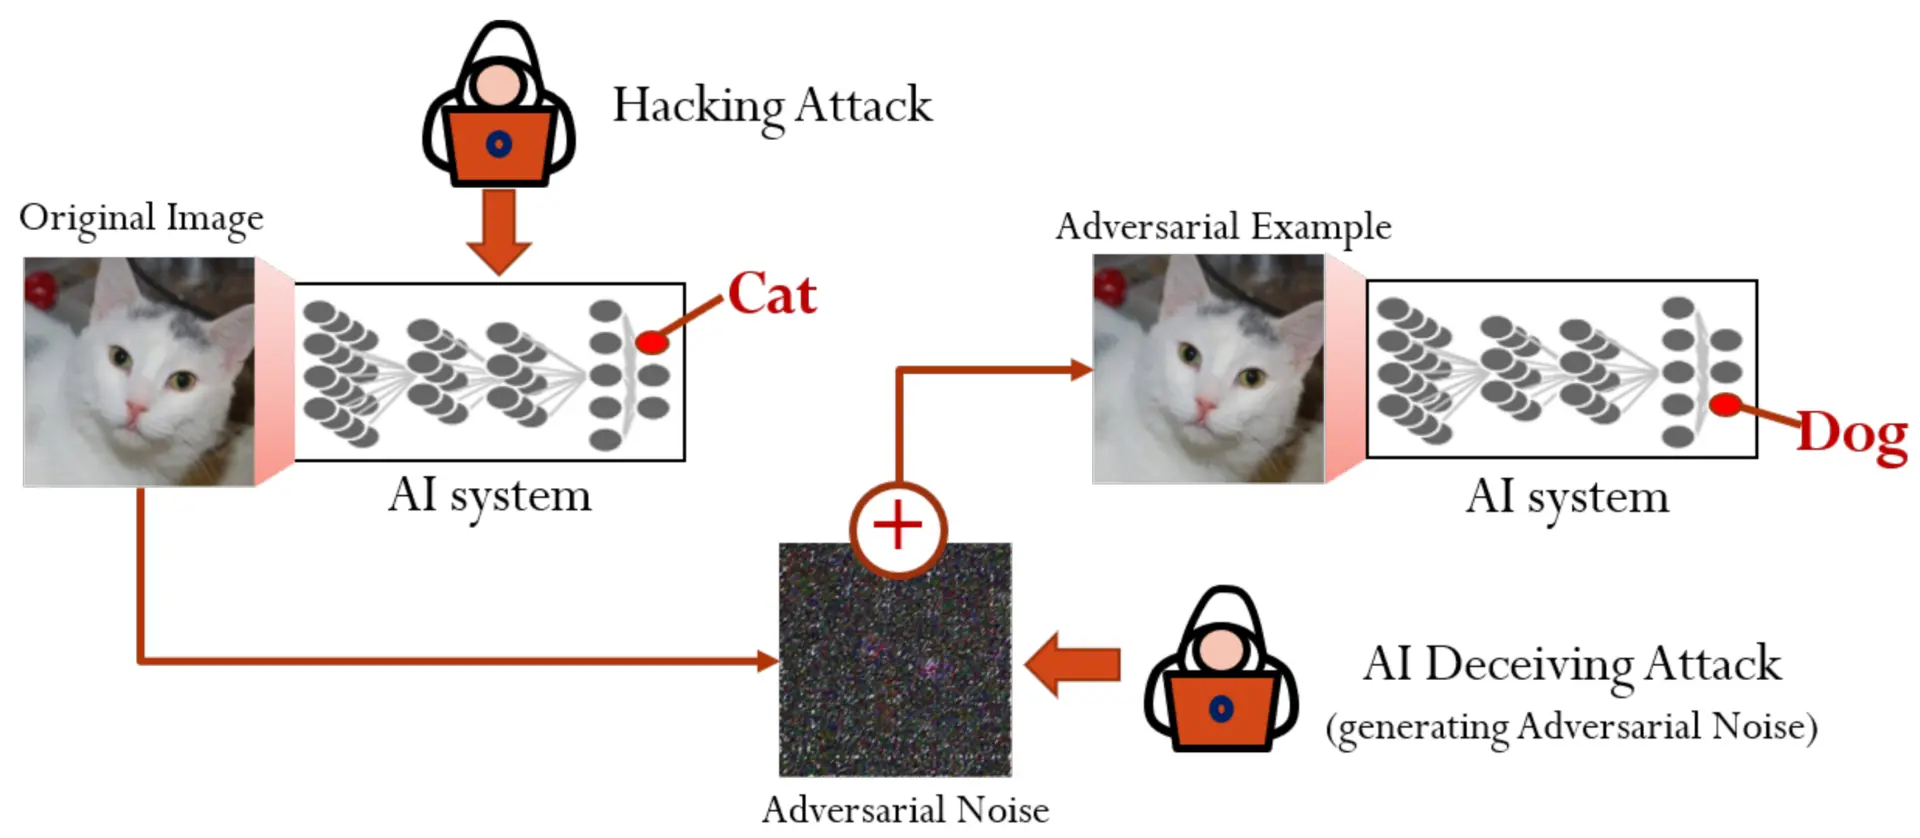
یکی از رایجترین روشهای حمله به هوش مصنوعی، استفاده از دادههای فریبنده یا “ادوارساری” (Adversarial Examples) است. در این روش، مهاجم با تغییرات بسیار کوچک و غیرقابل تشخیص در ورودی (مانند یک تصویر)، مدل را فریب میدهد تا خروجی نادرستی تولید کند. این تغییرات ممکن است شامل اضافه کردن نویزهای خاص، تغییر رنگها یا حتی تغییر جزئی در پیکسلها باشد.
برای مثال، در یک مدل تشخیص تصویر که وظیفه تشخیص گربه و سگ را دارد، مهاجم میتواند با تغییرات بسیار جزئی در تصویر یک گربه، مدل را فریب داده و باعث تشخیص اشتباه آن به عنوان سگ شود. این تغییرات برای چشم انسان غیرقابل تشخیص هستند، اما برای مدل هوش مصنوعی کافی است تا خروجی را تغییر دهد.
یکی از دلایل اصلی آسیبپذیری مدلهای هوش مصنوعی در برابر این حملات، وابستگی آنها به دادههای آموزشی است. مدلها بر اساس الگوریتمهای آماری و یادگیری ماشین آموزش میبینند و اگر دادههای آموزشی آنها دارای نقص یا نویز باشند، مدل در برابر حملات خصمانه آسیبپذیر خواهد بود.
نکات مهم در مورد حملات خصمانه به هوش مصنوعی
در ادامه به برخی از نکات مهم در مورد حملات خصمانه به هوش مصنوعی و روشهای مقابله با آنها میپردازیم:
- تغییرات جزئی و غیرقابل تشخیص: حملات خصمانه معمولاً شامل تغییرات بسیار کوچک در ورودی هستند که برای چشم انسان غیرقابل تشخیص هستند. این تغییرات میتوانند شامل اضافه کردن نویز، تغییر رنگ یا حتی تغییر در پیکسلهای خاص باشند.
- تاثیر بر مدلهای مختلف: این حملات میتوانند بر مدلهای مختلفی از جمله تشخیص تصویر، پردازش زبان طبیعی، تشخیص صدا و حتی سیستمهای خودران تأثیر بگذارند. برای مثال، در سیستمهای خودران، یک حمله خصمانه میتواند باعث تشخیص اشتباه علائم راهنمایی و کنترل یا حتی تشخیص اشتباه اشیاء در جاده شود.
- استفاده از دادههای آموزشی: مدلهای هوش مصنوعی بر اساس دادههای آموزشی آموزش میبینند. اگر دادههای آموزشی دارای نقص یا نویز باشند، مدل در برابر حملات خصمانه آسیبپذیرتر خواهد بود. بنابراین، استفاده از دادههای با کیفیت و متنوع برای آموزش مدلها بسیار مهم است.
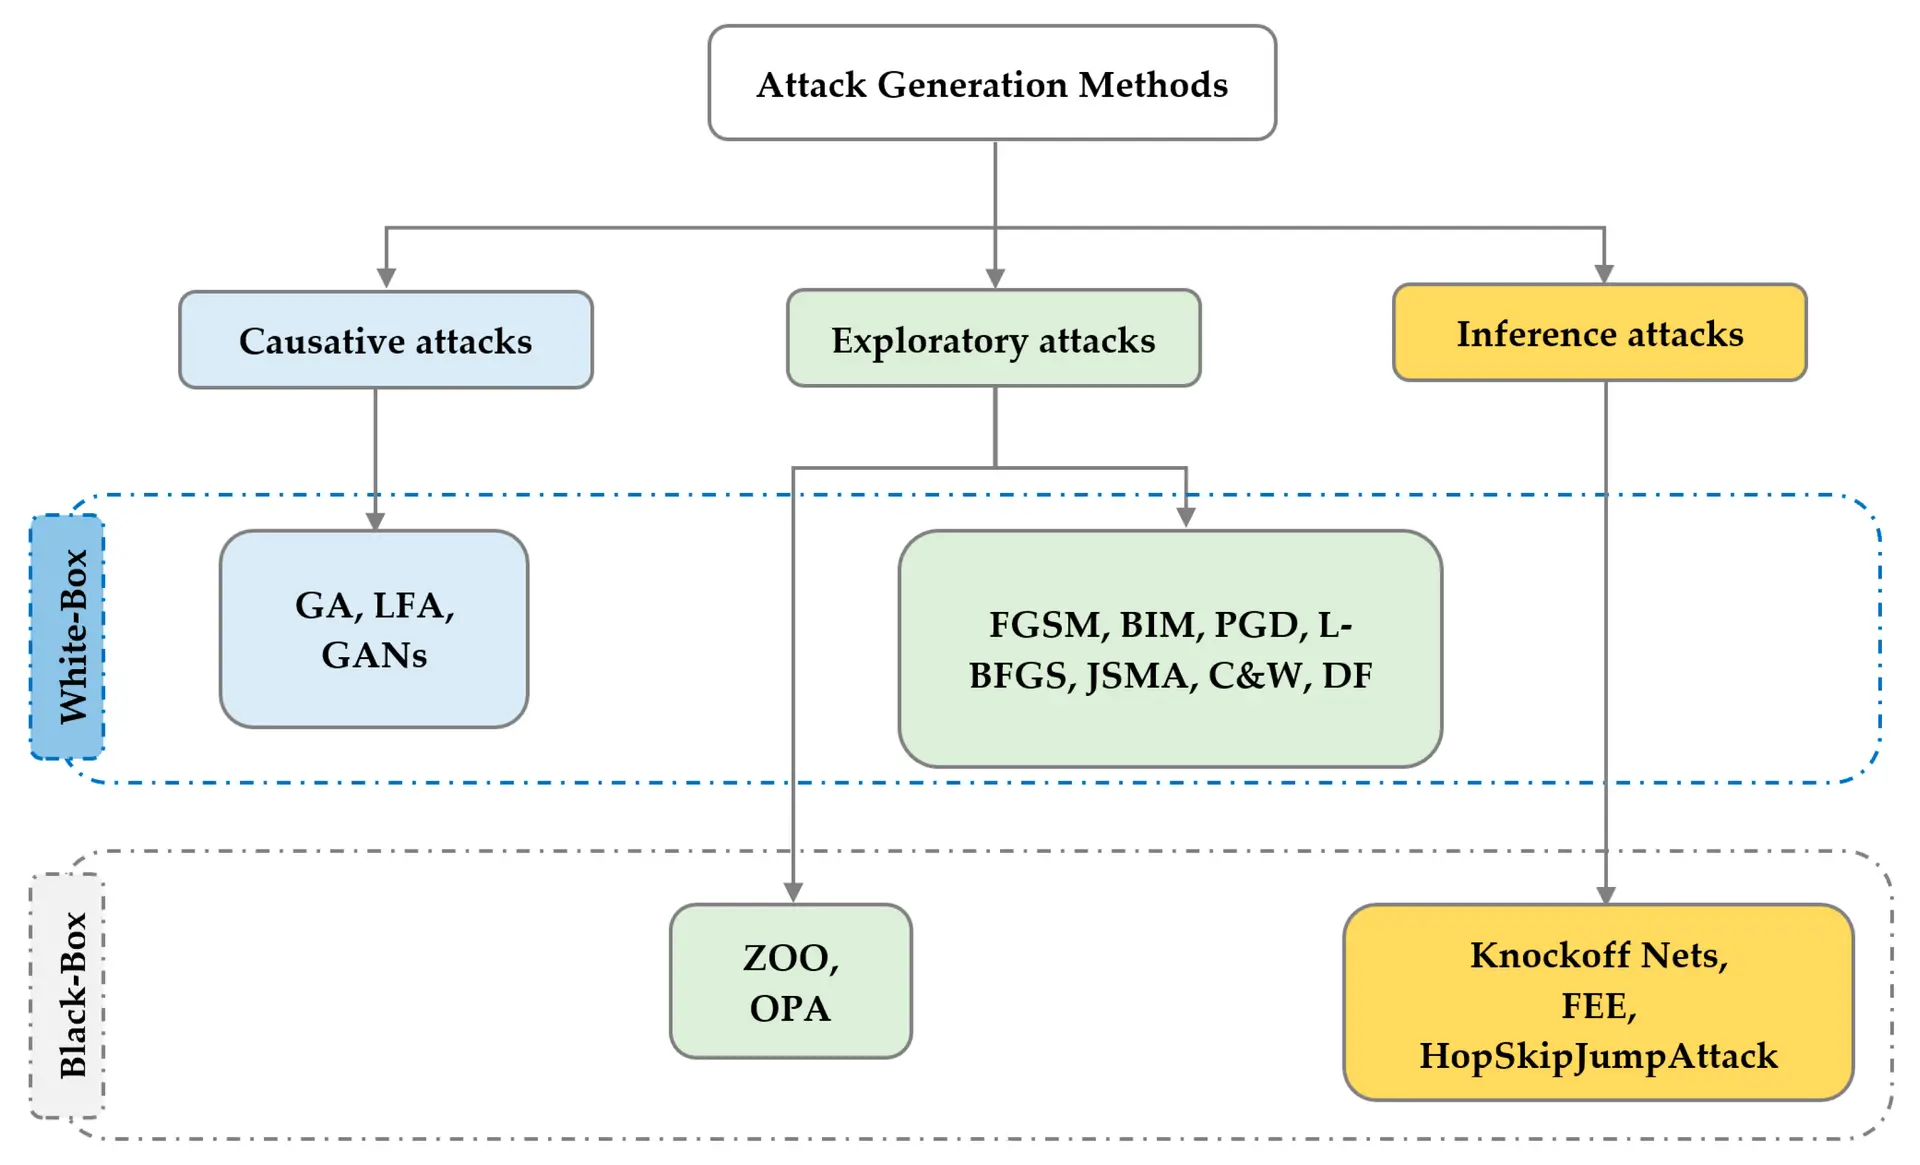
- روشهای دفاعی: برای مقابله با حملات خصمانه، روشهای مختلفی وجود دارد. برخی از این روشها شامل استفاده از مدلهای مقاوم، تشخیص حملات، استفاده از دادههای آموزشی متنوع و بهبود الگوریتمهای یادگیری ماشین است.
چگونه میتوان از مدلهای هوش مصنوعی در برابر حملات خصمانه محافظت کرد؟
برای محافظت از مدلهای هوش مصنوعی در برابر حملات خصمانه، میتوان از روشهای مختلفی استفاده کرد. یکی از مهمترین روشها، استفاده از دادههای آموزشی متنوع و با کیفیت است. مدلهایی که با دادههای متنوع آموزش میبینند، کمتر در برابر حملات خصمانه آسیبپذیر هستند.
استفاده از تکنیکهای تشخیص حمله نیز میتواند مؤثر باشد. این تکنیکها شامل بررسی ورودیها برای شناسایی تغییرات مشکوک و استفاده از الگوریتمهای تشخیص نویز هستند. همچنین، استفاده از مدلهای مقاوم که در برابر تغییرات جزئی در ورودی مقاوم هستند، میتواند کمککننده باشد.
یکی دیگر از روشهای مؤثر، استفاده از روشهای تایید دو مرحلهای (Two-Factor Authentication) برای سیستمهای حساس است. این روشها میتوانند در شناسایی حملات خصمانه مؤثر باشند و از آسیبهای جدی جلوگیری کنند.
چالشهای پیش روی هوش مصنوعی و راهکارهای آینده
با افزایش استفاده از هوش مصنوعی در زمینههای مختلف، چالشهای جدیدی نیز به وجود آمده است. یکی از این چالشها، افزایش حملات خصمانه و نیاز به روشهای دفاعی مؤثرتر است. پژوهشگران و توسعهدهندگان در حال کار بر روی روشهای جدیدی هستند که بتوانند مدلهای هوش مصنوعی را در برابر این حملات مقاومتر کنند.
استفاده از روشهای یادگیری عمیق و شبکههای عصبی پیچیدهتر، بهبود الگوریتمهای تشخیص حمله و استفاده از دادههای آموزشی با کیفیت بالاتر، برخی از راهکارهای آینده برای مقابله با حملات خصمانه هستند. همچنین، همکاری بین دولتها، شرکتها و پژوهشگران برای ایجاد استانداردهای امنیتی برای هوش مصنوعی میتواند در کاهش آسیبپذیریهای این سیستمها مؤثر باشد.
در نهایت، هوش مصنوعی یک فناوری قدرتمند است که میتواند در بسیاری از زمینهها به انسان کمک کند، اما مانند هر فناوری دیگری، نیاز به مدیریت و کنترل مناسب دارد. با توجه به خطرات احتمالی، از جمله حملات خصمانه، باید اقدامات لازم برای محافظت از این سیستمها انجام شود تا بتوان از مزایای آن بهرهبرداری کرد.
برای اطلاعات بیشتر در مورد آخرین پیشرفتها و چالشهای هوش مصنوعی، میتوانید به دیلی 24 مراجعه کنید و از مطالب مرتبط در این زمینه بهرهبرداری نمایید.