امنیت زنجیره تأمین نرمافزار چیست و چرا حملات آن خطرناک هستند؛ پاسخ به پرسشهای مهم
در چند سال گذشته، حملات سایبری به زنجیره تأمین نرمافزار به یکی از بزرگترین تهدیدات امنیت سایبری تبدیل شدهاند. این نوع حملات که به عنوان «حمله به زنجیره تأمین نرمافزاری» شناخته میشوند، به جای هدف قرار دادن یک سازمان خاص، به کل اکوسیستم تولید، توزیع و استفاده از نرمافزار حمله میکنند. اما چرا این حملات اینقدر خطرناک هستند و چگونه میتوان از آنها محافظت کرد؟ در این مقاله به بررسی مفاهیم اساسی امنیت زنجیره تأمین نرمافزار، خطرات آن و راهکارهای پیشگیری میپردازیم.
زنجیره تأمین نرمافزار چیست؟
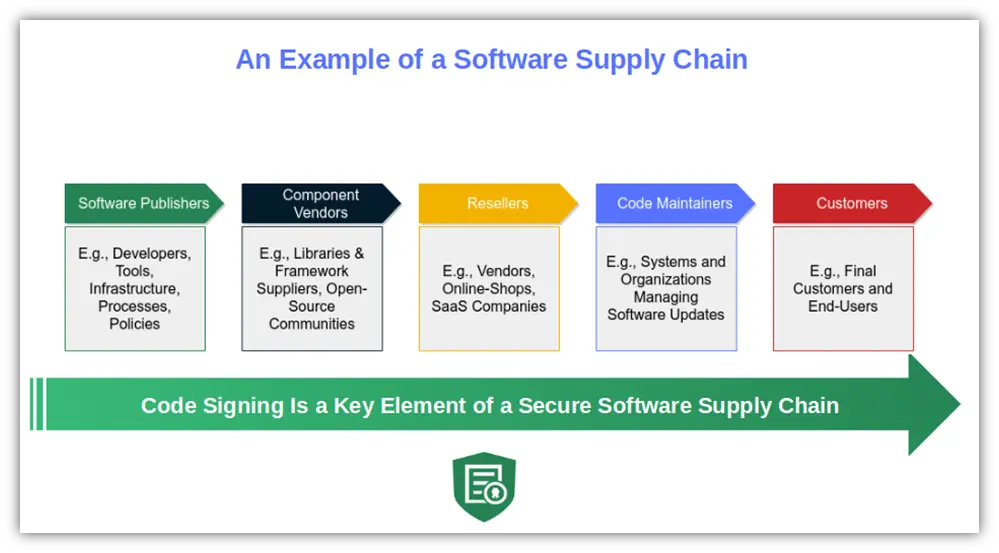
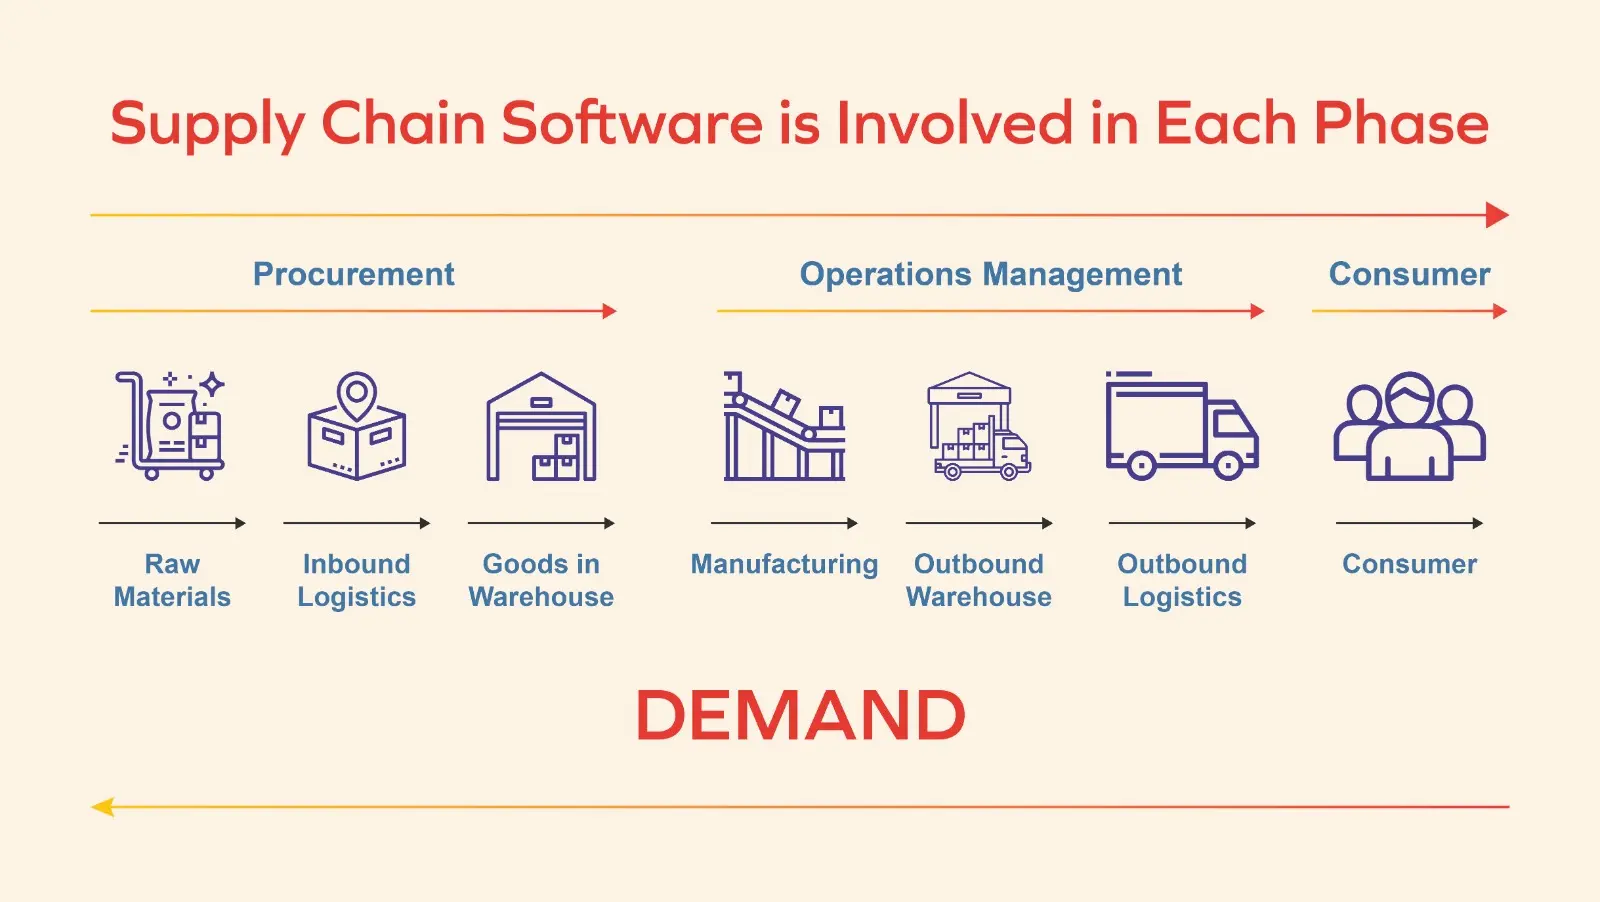
زنجیره تأمین نرمافزار شامل تمام فرآیندهایی است که از توسعه یک نرمافزار تا استفاده نهایی آن توسط کاربران میپردازد. این زنجیره شامل توسعهدهندگان، شرکتهای سوم، کتابخانههای نرمافزاری، سرویسهای ابری، سیستمهای توزیع و حتی دستگاههای کاربر نهایی است. هر یک از این عناصر ممکن است به عنوان یک نقطه ضعف بالقوه برای حمله سایبری عمل کنند.
به عنوان مثال، اگر یک کتابخانه نرمافزاری که توسط هزاران برنامه استفاده میشود، به دست هکرها بیفتد، آنها میتوانند با تغییر کدهای آن، هزاران برنامه را تحت تأثیر قرار دهند. این دقیقاً همان چیزی است که در حملات معروفی مانند «سolarwinds» یا «کود سیجی» رخ داده است.
چرا امنیت زنجیره تأمین نرمافزار اهمیت دارد؟
امنیت زنجیره تأمین نرمافزار به دلیل چند دلیل اساسی اهمیت دارد:
- تاثیر گسترده: یک حمله موفق به زنجیره تأمین میتواند هزاران سازمان را در یک زمان تحت تأثیر قرار دهد، زیرا نرمافزارهای آلوده به صورت گسترده توزیع میشوند.
- پنهانکاری: بسیاری از حملات به زنجیره تأمین به دلیل پیچیدگی این زنجیره، برای مدتی طولانی شناسایی نمیشوند، که این زمان به هکرها اجازه میدهد تا آسیب بیشتری وارد کنند.
- اعتماد به سیستمهای سوم: اکثر سازمانها به کتابخانهها، سرویسهای ابری و ابزارهای توسعهای از شرکتهای دیگر اعتماد میکنند، و اگر این شرکتها هدف حمله قرار گیرند، امنیت کل زنجیره به خطر میافتد.
حمله به زنجیره تأمین نرمافزاری میتواند منجر به جاسوسی صنعتی، سرقت اطلاعات حساس، خرابی سیستمها یا حتی آسیب به زیرساختهای حیاتی شود. به همین دلیل، سازمانهای بزرگ و کوچک باید به این موضوع توجه ویژهای داشته باشند.
چگونه حملات به زنجیره تأمین نرمافزار انجام میشوند؟
هکرها از روشهای مختلفی برای نفوذ به زنجیره تأمین نرمافزار استفاده میکنند. برخی از رایجترین روشها عبارتند از:
- تغییر کد کتابخانههای نرمافزاری: هکرها ممکن است با نفوذ به سیستمهای توسعهدهندگان یا شرکتهای میزبانی کتابخانهها، کدهای آنها را تغییر دهند و نسخههای آلوده را توزیع کنند.
- حمله به سیستمهای توزیع: برخی حملات از طریق سیستمهای توزیع نرمافزار مانند دپوهای عمومی (مانند npm یا PyPI) انجام میشوند، جایی که هکرها میتوانند بستههای آلوده را منتشر کنند.
- استفاده از حسابهای مخرب: هکرها ممکن است با دسترسی به حسابهای توسعهدهندگان یا مدیران سیستم، نرمافزارهای آلوده را منتشر کنند.
- حمله به سرویسهای ابری: اگر سرویسهای ابری که برای ذخیرهسازی یا توزیع نرمافزار استفاده میشوند، هدف حمله قرار گیرند، میتوانند به عنوان نقطه ورود برای آلودگی زنجیره تأمین عمل کنند.
یکی از معروفترین نمونههای این حملات، حمله به «کود سیجی» در سال ۲۰۱۷ بود، که در آن یک توسعهدهنده مخرب کدهای خود را در کتابخانهای عمومی قرار داد و هزاران برنامه را تحت تأثیر قرار داد.
چرا این حملات اینقدر خطرناک هستند؟
حمله به زنجیره تأمین نرمافزاری به دلیل چند عامل خطرناک است:
- تاثیر گسترده: یک نرمافزار آلوده میتواند به هزاران کاربر و سازمان توزیع شود، در حالی که شناسایی منبع آلودگی بسیار دشوار است.
- پنهانکاری: بسیاری از حملات به زنجیره تأمین برای مدتی طولانی بدون شناسایی باقی میمانند، زیرا تغییرات کوچک در کد ممکن است برای مدتی پنهان بمانند.
- اعتماد به سیستمهای سوم: سازمانها به کتابخانهها و سرویسهای خارجی اعتماد میکنند، و اگر این سیستمها آلوده شوند، امنیت کل زنجیره به خطر میافتد.
- سازمانهای حیاتی: بسیاری از حملات به زنجیره تأمین نرمافزاری به سازمانهای دولتی، مالی یا بهداشتی هدف قرار میگیرند، که آسیب دیدن آنها میتواند پیامدهای جدی داشته باشد.
به همین دلیل، سازمانها باید به جای تمرکز تنها بر امنیت داخلی خود، به امنیت کل زنجیره تأمین نرمافزاری نیز توجه کنند.
چگونه میتوان از حملات به زنجیره تأمین نرمافزار محافظت کرد؟
برای کاهش خطر حملات به زنجیره تأمین نرمافزار، سازمانها و توسعهدهندگان باید اقداماتی را انجام دهند. برخی از راهکارهای مهم عبارتند از:
1. بررسی دقیق کتابخانهها و بستههای نرمافزاری
استفاده از ابزارهای تحلیل کد برای شناسایی کتابخانههای مشکوک یا آلوده قبل از استفاده از آنها ضروری است. همچنین، به روزرسانی مداوم کتابخانهها و استفاده از نسخههای تأییدشده میتواند خطرات را کاهش دهد.
2. استفاده از امضاهای دیجیتال و تأیید هویت
امضاهای دیجیتال و تأیید هویت توسعهدهندگان و شرکتهای میزبانی کتابخانهها میتواند از تغییرات غیرمجاز کد جلوگیری کند. این روشها اطمینان میدهند که نرمافزارهای توزیع شده اصیل هستند.
3. نظارت بر سیستمهای توزیع
نظارت مداوم بر سیستمهای توزیع نرمافزار مانند دپوهای عمومی و سرویسهای ابری میتواند از انتشار نرمافزارهای آلوده جلوگیری کند. استفاده از ابزارهای تشخیص نفوذ و تحلیل رفتار نیز میتواند کمککننده باشد.
4. آموزش و آگاهی توسعهدهندگان
توسعهدهندگان باید در مورد خطرات امنیت زنجیره تأمین نرمافزاری و روشهای پیشگیری آموزش ببینند. آگاهی از بهترین روشها در توسعه نرمافزار و استفاده از کتابخانههای امن میتواند خطرات را کاهش دهد.
5. همکاری با شرکتهای امنیتی
شرکت با سازمانهای امنیتی و استفاده از خدمات بررسی زنجیره تأمین نرمافزاری میتواند به شناسایی و پیشگیری از حملات کمک کند. برخی شرکتها خدمات تخصصی برای بررسی امنیت زنجیره تأمین ارائه میدهند.
با اجرای این راهکارها، سازمانها میتوانند خطر حملات به زنجیره تأمین نرمافزاری را به حداقل برسانند و از امنیت سیستمهای خود محافظت کنند.
چالشهای پیش رو در امنیت زنجیره تأمین نرمافزار
در حالی که راهکارهای پیشگیری وجود دارد، هنوز چالشهای مهمی در زمینه امنیت زنجیره تأمین نرمافزاری وجود دارد:
- پیچیدگی زنجیره: زنجیره تأمین نرمافزاری بسیار پیچیده است و شامل هزاران شرکت و توسعهدهنده میشود، که مدیریت امنیت آنها دشوار است.
- تغییرات مداوم: نرمافزارها و کتابخانهها به سرعت تغییر میکنند، و پیگیری تغییرات و شناسایی تهدیدهای جدید چالشبرانگیز است.
- اعتماد به سیستمهای خارجی: بسیاری از سازمانها به سیستمهای خارجی مانند سرویسهای ابری و کتابخانههای عمومی اعتماد میکنند، که امنیت آنها خارج از کنترل آنها است.
- کمبود منابع: بسیاری از سازمانها، به ویژه سازمانهای کوچک، منابع کافی برای اجرای راهکارهای امنیتی پیشرفته را ندارند.
به همین دلیل، همکاری بین سازمانها، توسعهدهندگان و دولتها برای ایجاد استانداردهای امنیتی مشترک و بهبود امنیت زنجیره تأمین نرمافزاری ضروری است.
نکات پایانی و راهنمایی برای سازمانها
برای سازمانهایی که میخواهند از حملات به زنجیره تأمین نرمافزاری محافظت کنند، چند نکته مهم وجود دارد:
- بررسی مداوم کتابخانهها و بستههای نرمافزاری برای شناسایی تهدیدهای بالقوه.
- استفاده از ابزارهای امنیتی پیشرفته برای تحلیل کد و تشخیص تغییرات غیرمجاز.
- آموزش توسعهدهندگان در مورد بهترین روشهای امنیت زنجیره تأمین.
- کمک به توسعه استانداردهای امنیتی مشترک در صنعت.
- همکاری با شرکتهای امنیتی برای بررسی و بهبود امنیت زنجیره تأمین.
امنیت زنجیره تأمین نرمافزاری یک چالش پیچیده است، اما با اقدامات مناسب و همکاری بین سازمانها، میتوان خطرات را به حداقل رساند. برای اطلاعات بیشتر در مورد امنیت سایبری و راهکارهای پیشگیری، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.