یادگیری فدرال چیست و چگونه بدون انتقال اطلاعات خصوصی مدل آموزش میبیند؛ نکات کاربردی و اشتباهات رایج
در دنیای امروزی که دادهها به یکی از ارزشمندترین داراییهای سازمانها تبدیل شدهاند، حفظ حریم خصوصی و امنیت اطلاعات به چالش بزرگی تبدیل شده است. یکی از روشهای نوین که در این زمینه به عنوان راهکاری موثر مطرح شده، یادگیری فدرال (Federated Learning) است. این روش امکان آموزش مدلهای هوش مصنوعی را بدون نیاز به انتقال دادههای واقعی کاربران فراهم میکند. اما چگونه این روش کار میکند؟ چه مزایا و معایبی دارد؟ و چگونه میتوان از آن به درستی استفاده کرد؟ در این مقاله به بررسی این موضوعات میپردازیم.
یادگیری فدرال چیست؟
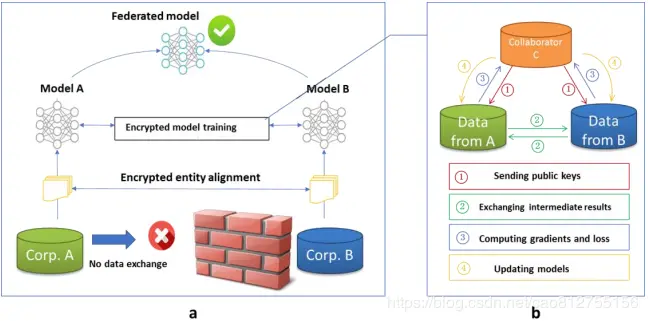
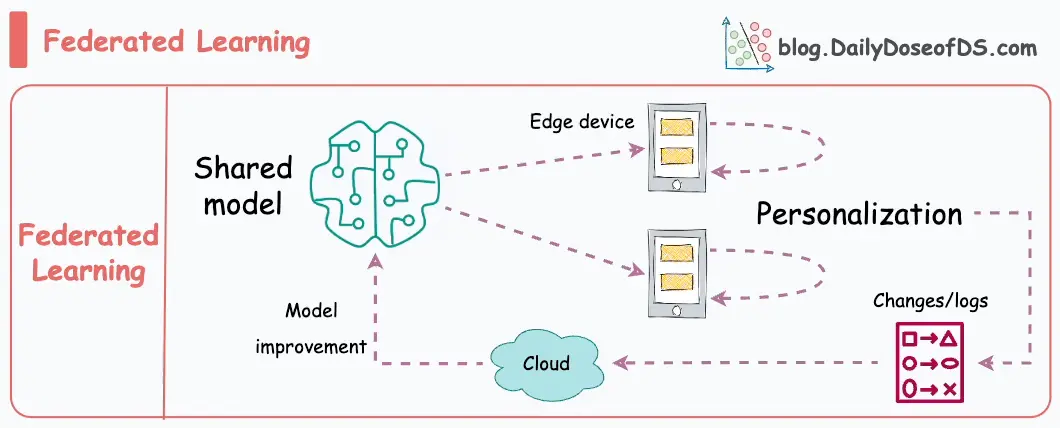
یادگیری فدرال یک روش آموزش مدلهای یادگیری ماشین است که در آن مدل مرکزی از دادههای محلی موجود در دستگاههای مختلف (مانند گوشیهای هوشمند، کامپیوترها یا سرورهای سازمانی) استفاده میکند، اما دادههای واقعی هر دستگاه هرگز منتقل نمیشوند. در این روش، هر دستگاه مدل را بر اساس دادههای محلی خود آموزش میدهد و سپس فقط پارامترهای مدل (و نه دادهها) به سرور مرکزی ارسال میشود. سرور مرکزی سپس این پارامترها را ترکیب کرده و مدل بهروزرسانی میکند که دوباره به دستگاهها ارسال میشود. این فرآیند تکرار میشود تا مدل به حداکثر دقت برسد.
این روش توسط گوگل در سال ۲۰۱۶ برای حفظ حریم خصوصی دادههای کاربران در برنامههای مختلف خود مانند Gboard و جستجوی وب معرفی شد. هدف اصلی از این روش، کاهش خطرات مرتبط با انتقال دادههای حساس به سرورهای مرکزی و حفظ حریم خصوصی کاربران بود.
چگونه یادگیری فدرال بدون انتقال اطلاعات خصوصی مدل آموزش میبیند؟
یکی از ویژگیهای اصلی یادگیری فدرال، حفظ حریم خصوصی دادهها است. اما چگونه این روش بدون انتقال دادههای واقعی کاربران، مدل را آموزش میدهد؟ پاسخ در استفاده از پارامترهای مدل و الگوریتمهای خاص است.
- پارامترهای مدل: در یادگیری فدرال، هر دستگاه مدل را بر اساس دادههای محلی خود آموزش میدهد و سپس فقط پارامترهای مدل (مثل وزنهای شبکه عصبی) به سرور مرکزی ارسال میشود. این پارامترها اطلاعاتی دربارهٔ دادههای واقعی نمیدهند و فقط نشان میدهند که مدل چگونه باید بهروزرسانی شود.
- آگهیهای محلی: هر دستگاه مدل را بر اساس دادههای خود آموزش میدهد و سپس فقط نتیجه آموزش (پارامترهای بهروزرسانی شده) را ارسال میکند. این روش به دستگاهها اجازه میدهد تا بدون اشتراکگذاری دادههای واقعی، به مدل مرکزی کمک کنند.
- ترکیب پارامترها: سرور مرکزی پارامترهای ارسالی از دستگاههای مختلف را ترکیب میکند تا مدل جهانی بهروزرسانی شود. این مدل بهروزرسانی شده دوباره به دستگاهها ارسال میشود تا فرآیند آموزش ادامه یابد.
- الگوریتمهای محافظت از حریم خصوصی: در برخی موارد، از تکنیکهای اضافی مانند افزودن نویز به پارامترهای ارسالی (مثلاً در روشهای differentially private federated learning) استفاده میشود تا حتی اطلاعات پارامترها نیز محافظت شوند.
این روش به این معنی است که دادههای حساس هر کاربر هرگز از دستگاه محلی خارج نمیشود و فقط دانش جمعآوری شده از دادهها (به صورت پارامترهای مدل) منتقل میشود.
مزایا و کاربردهای یادگیری فدرال
یادگیری فدرال به دلیل توانایی حفظ حریم خصوصی و امنیت دادهها، در بسیاری از زمینهها کاربرد دارد. برخی از مزایا و کاربردهای اصلی این روش عبارتند از:
- حفظ حریم خصوصی: دادههای کاربران هرگز از دستگاههای محلی خارج نمیشوند، بنابراین خطر سرقت دادهها یا نشت اطلاعات کاهش مییابد.
- کارایی در شبکههای پراکنده: این روش برای سازمانهایی که دادههای خود را در مکانهای مختلف دارند، بسیار مفید است. برای مثال، بیمارستانها میتوانند مدلهای تشخیصی را بدون انتقال دادههای بیماران آموزش دهند.
- کاهش هزینههای انتقال داده: انتقال دادههای بزرگ و حساس از دستگاههای محلی به سرور مرکزی هزینهبر است. یادگیری فدرال این هزینه را کاهش میدهد.
- بهبود دقت مدل: با استفاده از دادههای محلی مختلف، مدل میتواند بهتر به شرایط واقعی جهان واقعی سازگار شود.
- کاربرد در دستگاههای هوشمند: گوشیهای هوشمند، دستگاههای پزشکی و خودروهای خودران میتوانند از یادگیری فدرال برای آموزش مدلهای محلی بدون نیاز به انتقال دادهها استفاده کنند.
یکی از کاربردهای موفق یادگیری فدرال در برنامههای هوشمند مانند Gboard است که از این روش برای پیشبینی کلمات و بهبود تجربه کاربری بدون انتقال دادههای ورودی کاربران استفاده میکند.
اشتباهات رایج در استفاده از یادگیری فدرال
در حالی که یادگیری فدرال روش بسیار قدرتمندی است، استفاده نادرست از آن میتواند منجر به مشکلاتی شود. برخی از اشتباهات رایج در استفاده از این روش عبارتند از:
- عدم درک کامل مکانیسم: برخی از توسعهدهندگان فکر میکنند که یادگیری فدرال فقط یک روش انتقال داده است و به درستی مکانیسم آن را درک نمیکنند. این میتواند منجر به استفاده نادرست از این روش شود.
- نادیده گرفتن تنوع دادهها: اگر دادههای محلی دستگاهها بسیار متفاوت باشند، مدل فدرال ممکن است دقت پایینتری داشته باشد. این موضوع باید در طراحی مدل در نظر گرفته شود.
- عدم توجه به امنیت پارامترها: حتی اگر دادههای واقعی منتقل نشوند، پارامترهای مدل ممکن است اطلاعاتی دربارهٔ دادهها فاش کنند. استفاده از تکنیکهای محافظت از حریم خصوصی مانند differentially private federated learning ضروری است.
- کاهش دقت به دلیل نویز: در برخی روشهای محافظت از حریم خصوصی، نویز به پارامترهای ارسالی اضافه میشود که میتواند دقت مدل را کاهش دهد. باید تعادل مناسبی بین حفظ حریم خصوصی و دقت مدل ایجاد شود.
- عدم هماهنگی بین دستگاهها: اگر دستگاههای شرکتکننده در آموزش فدرال به درستی هماهنگ نشوند، فرآیند آموزش ممکن است کند یا نامنظم شود.
برای جلوگیری از این اشتباهات، باید قبل از اجرای پروژههای یادگیری فدرال، به مطالعه دقیق مکانیسم این روش و بررسی بهترین روشها برای حفظ حریم خصوصی و افزایش دقت مدل پرداخت.
نکات کاربردی برای اجرای موفق یادگیری فدرال
برای اجرای موفق یک پروژه مبتنی بر یادگیری فدرال، باید به نکات زیر توجه کرد:
- انتخاب الگوریتم مناسب: انتخاب الگوریتم مناسب برای ترکیب پارامترهای مدل بسیار مهم است. الگوریتمهای مانند FedAvg (Federated Averaging) یکی از محبوبترین روشها هستند.
- ارزیابی دقت مدل: باید بهطور مداوم دقت مدل فدرال را ارزیابی کرد و در صورت نیاز، پارامترهای آموزش را تنظیم کرد.
- حفظ تعادل بین دستگاهها: دستگاههایی که دادههای بیشتری دارند، باید به درستی وزندهی شوند تا مدل از دادههای همه دستگاهها بهطور برابر استفاده کند.
- استفاده از تکنیکهای محافظت از حریم خصوصی: برای افزایش امنیت، میتوان از تکنیکهای مانند differentially private federated learning استفاده کرد.
- ارزیابی هزینههای محاسباتی: یادگیری فدرال ممکن است هزینههای محاسباتی بیشتری نسبت به روشهای سنتی داشته باشد. باید این هزینهها را در نظر گرفت.
- دستگاههای شرکتکننده: تعداد و نوع دستگاههای شرکتکننده در آموزش فدرال میتواند تأثیر زیادی بر دقت و کارایی مدل داشته باشد. باید دستگاههای متنوعی را در آموزش شامل کرد.
با توجه به این نکات، میتوانید از یادگیری فدرال به بهترین شکل ممکن استفاده کنید و مدلهای هوشمند و امنتری ایجاد کنید.
چالشهای پیش روی یادگیری فدرال
در حالی که یادگیری فدرال مزایای بسیاری دارد، همچنان چالشهایی در راه اجرای کامل این روش وجود دارد:
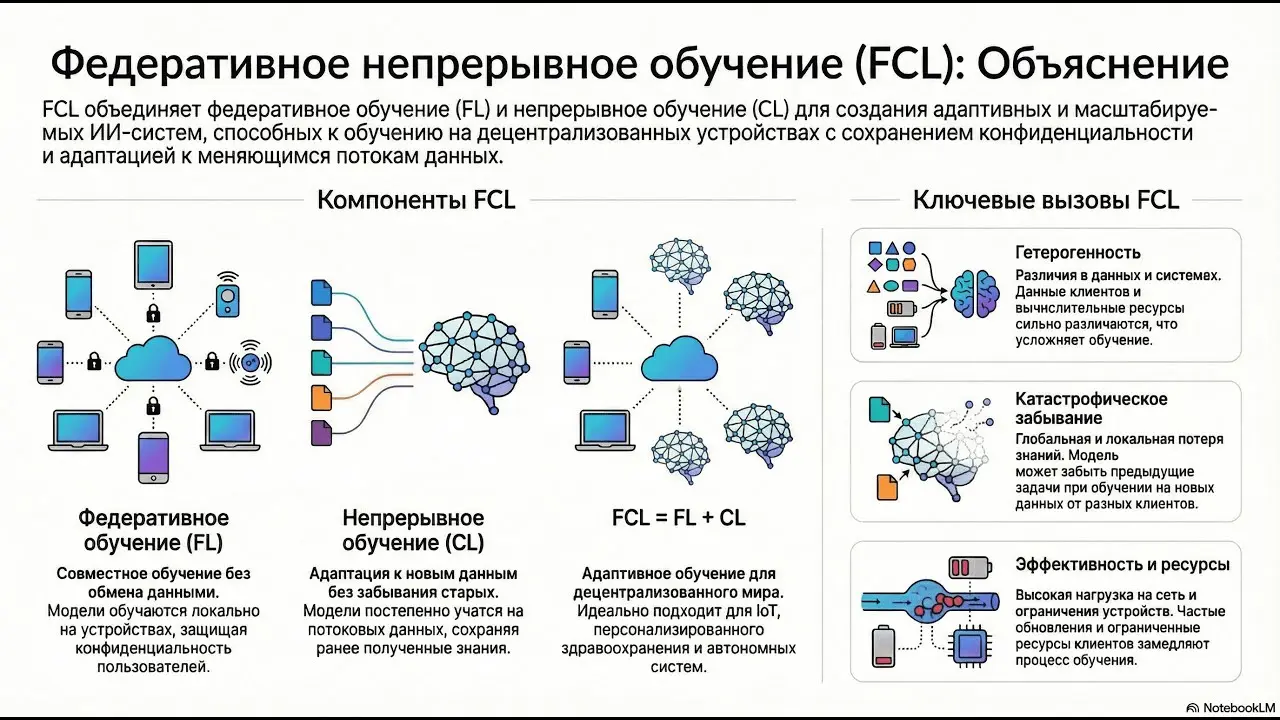
- کارایی: انتقال پارامترهای مدل بین دستگاهها و سرور مرکزی ممکن است زمانبر باشد، به خصوص اگر تعداد دستگاهها بسیار زیاد باشد.
- تنوع دادهها: اگر دادههای محلی دستگاهها بسیار متفاوت باشند، مدل فدرال ممکن است دقت پایینتری داشته باشد.
- امنیت: حتی اگر دادههای واقعی منتقل نشوند، پارامترهای مدل ممکن است اطلاعاتی دربارهٔ دادهها فاش کنند. بنابراین، باید تکنیکهای محافظت از حریم خصوصی را به کار برد.
- هوشمندسازی: برخی دستگاهها ممکن است به دلیل محدودیتهای سختافزاری یا نرمافزاری، نتوانند بهطور کامل در فرآیند آموزش فدرال شرکت کنند.
با پیشرفت فناوری و بهبود الگوریتمها، بسیاری از این چالشها در آینده کاهش خواهند یافت. اما برای حال حاضر، باید به این مسائل توجه کرد و راهکارهای مناسب برای حل آنها پیدا کرد.
یادگیری فدرال یک روش نوین و قدرتمند برای آموزش مدلهای هوش مصنوعی بدون انتقال دادههای واقعی است. این روش نه تنها حریم خصوصی کاربران را حفظ میکند، بلکه امکان استفاده از دادههای محلی مختلف را فراهم میآورد. با این حال، اجرای موفق این روش نیاز به درک کامل مکانیسم آن و توجه به نکات کاربردی دارد. اگر شما نیز در زمینههای مرتبط با هوش مصنوعی و حفظ حریم خصوصی فعالیت میکنید، میتوانید از این روش برای ایجاد مدلهای هوشمند و امنتر استفاده کنید.
برای اطلاعات بیشتر دربارهٔ کاربردهای هوش مصنوعی در حوزههای مختلف، میتوانید به مقالات مرتبط در دیلی ۲۴ مراجعه کنید.