فیشینگ چیست و چگونه پیامها و سایتهای جعلی را تشخیص دهیم؛ پاسخ به پرسشهای مهم
در دنیای دیجیتال امروز، امنیت اطلاعات یکی از مهمترین نگرانیهای کاربران اینترنت است. یکی از رایجترین روشهای حمله به اطلاعات شخصی و مالی، فیشینگ است. این روش توسط هکرها برای فریب کاربران و دسترسی به اطلاعات حساس استفاده میشود. در این مقاله به بررسی دقیق فیشینگ، روشهای تشخیص پیامها و سایتهای جعلی، و پاسخ به پرسشهای مهم در این زمینه میپردازیم.
فیشینگ چیست؟
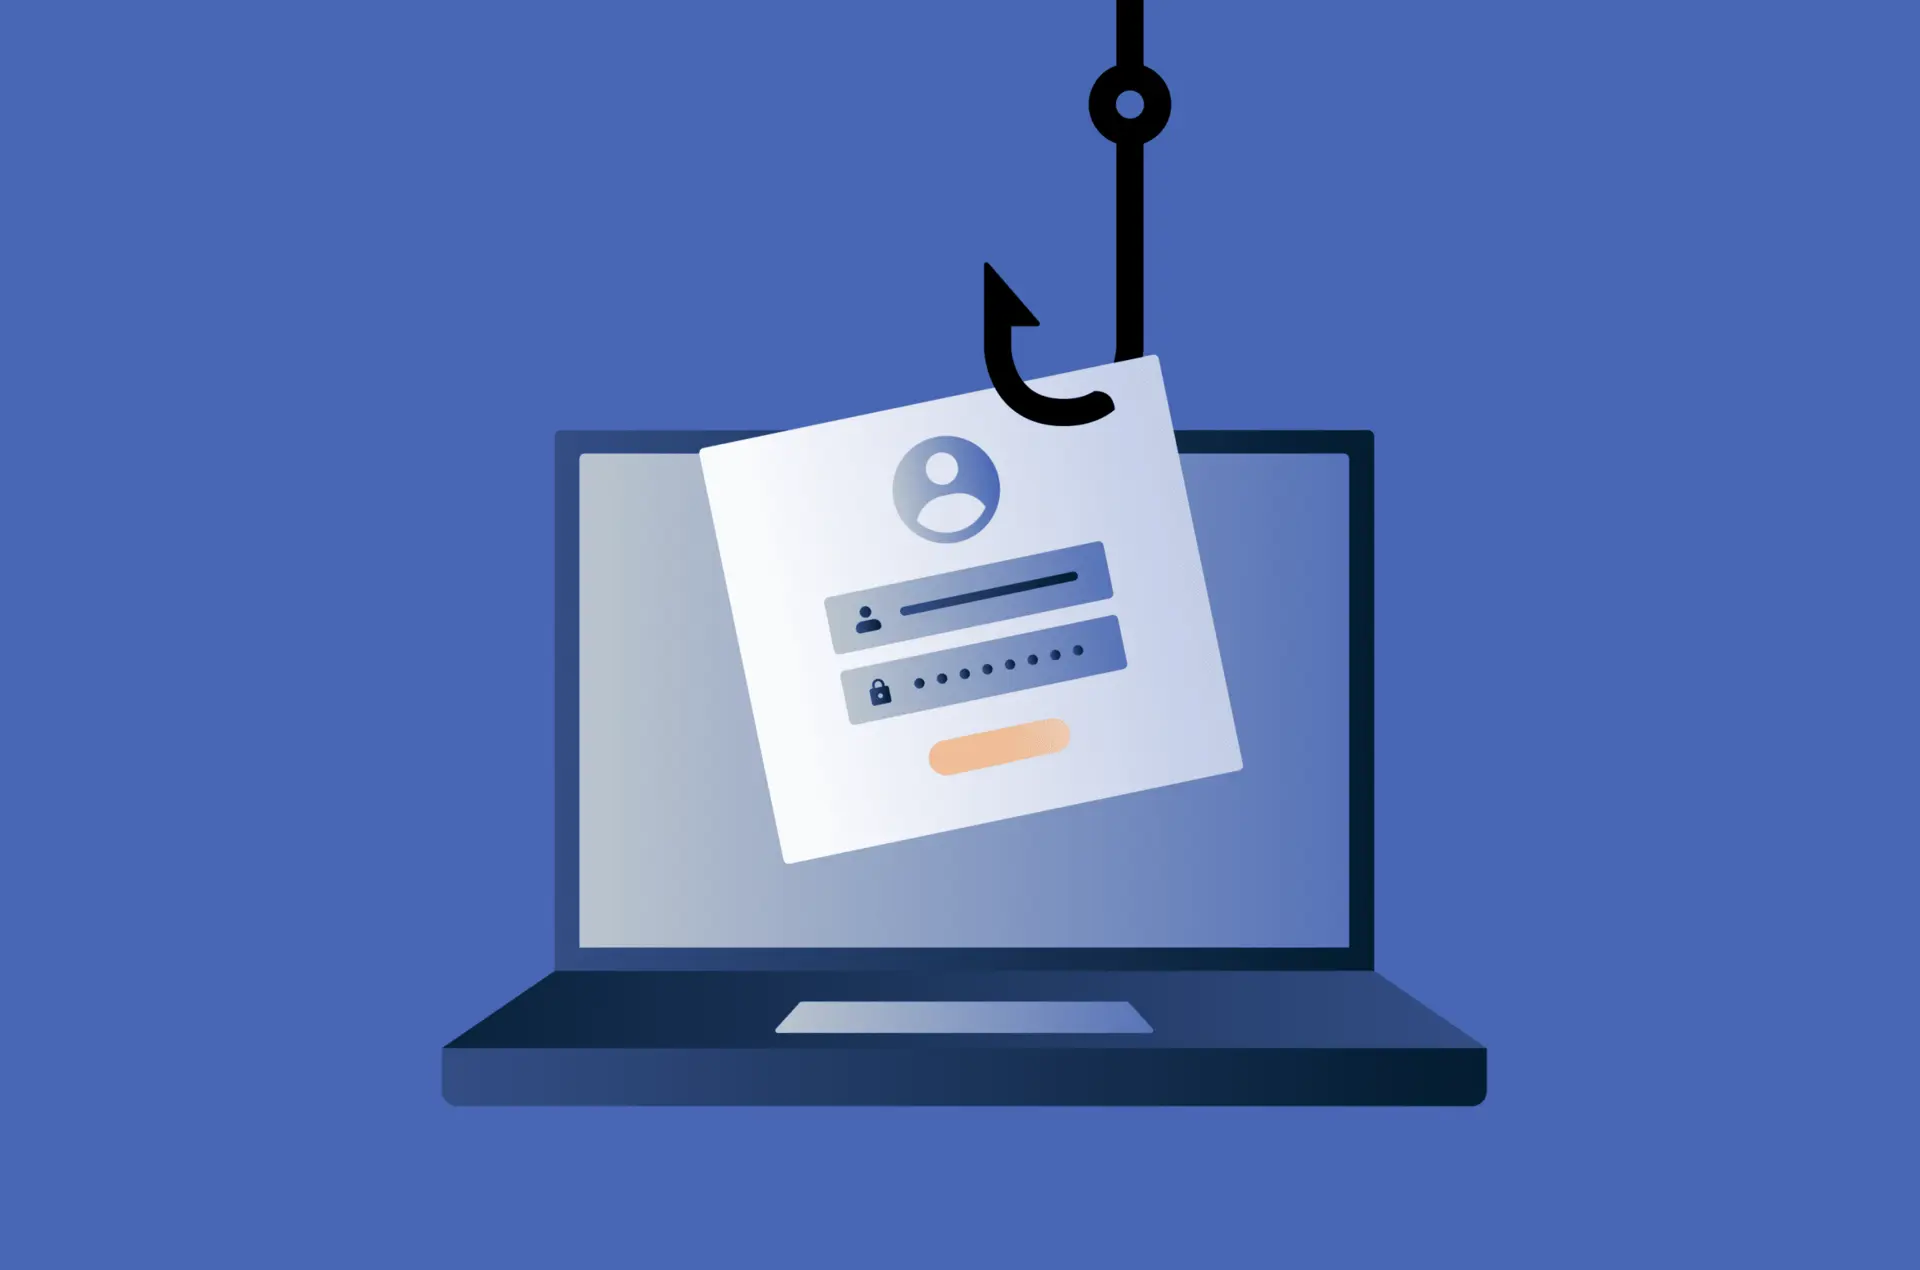
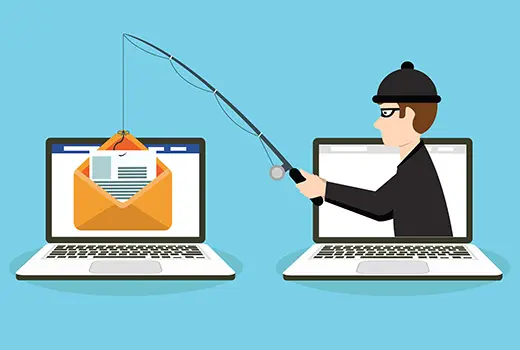
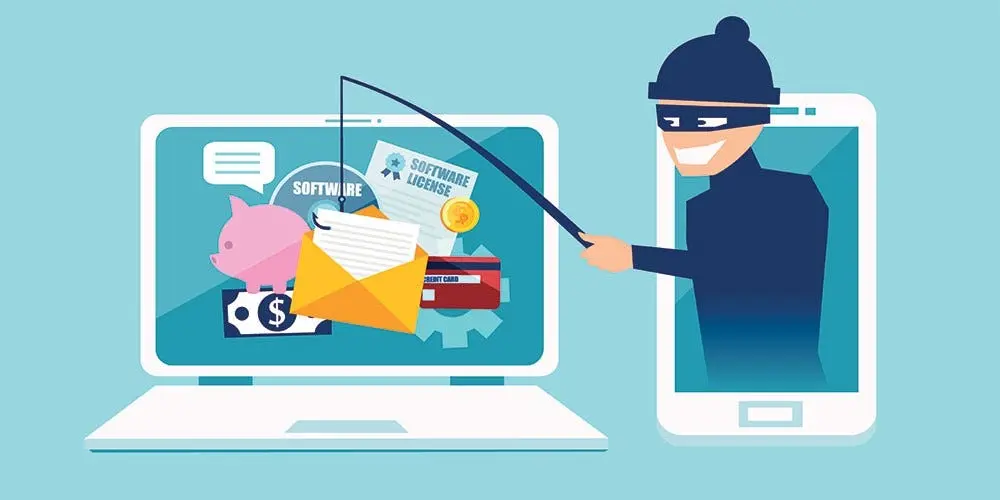
فیشینگ (Phishing) یک روش حمله سایبری است که در آن مهاجم با استفاده از ایمیلها، پیامکها، یا حتی تماسهای تلفنی، کاربران را فریب میدهد تا اطلاعات شخصی یا مالی خود را فاش کنند. این اطلاعات سپس برای سرقت هویت، دسترسی به حسابهای بانکی یا انجام تراکنشهای غیرمجاز استفاده میشود.
معمولاً، مهاجم خود را به عنوان یک سازمان معتبر مثل بانکها، شرکتهای بزرگ یا حتی خدمات دولتی معرفی میکند و از کاربر میخواهد که اطلاعات حساس خود را وارد کند یا به یک لینک مشکوک بزند. این لینکها اغلب به سایتهای جعلی هدایت میکنند که شبیه به سایت اصلی هستند، اما در واقع توسط هکرها کنترل میشوند.
چگونه پیامهای فیشینگ را تشخیص دهیم؟
تشخیص پیامهای فیشینگ میتواند از شما در برابر حملات سایبری محافظت کند. در این بخش به برخی از نشانههای رایج فیشینگ اشاره میکنیم:
- آدرس ایمیل یا شماره تلفن ناشناخته: اگر یک ایمیل یا پیامک از آدرس ایمیل یا شماره تلفنی ناشناخته یا غیرمعمول برای شما ارسال شده باشد، باید با احتیاط بیشتری رفتار کنید.
- لینکهای مشکوک: اگر لینکهای موجود در پیام به شما احساس مشکوک میدهند، قبل از کلیک کردن، روی آنها hover کنید تا آدرس واقعی لینک را ببینید. اگر آدرس با سایت اصلی مطابقت ندارد، احتمالاً لینک جعلی است.
- درخواست اطلاعات حساس: هیچ سازمان معتبری از شما نمیخواهد که اطلاعات شخصی یا مالی خود را از طریق ایمیل یا پیامک ارسال کنید. اگر چنین درخواستی دریافت کردید، باید به آن توجه نکنید.
- خطاهای املایی و گرامری: پیامهای فیشینگ اغلب دارای خطاهای املایی و گرامری هستند که نشاندهنده عدم حرفهای بودن فرستنده است.
- فریبهای عاطفی یا فوری: مهاجمها معمولاً از فریبهای عاطفی یا ایجاد حس فوری استفاده میکنند، مانند تهدید به بستن حساب یا ارائه جایزهای که باید برای دریافت آن اطلاعات شخصی را وارد کنید.
چگونه سایتهای جعلی را تشخیص دهیم؟
سایتهای جعلی یکی از روشهای رایج فیشینگ هستند. این سایتها بهطور کامل شبیه به سایتهای اصلی هستند، اما در واقع توسط هکرها کنترل میشوند. برای تشخیص این سایتها، به نکات زیر توجه کنید:
- آدرس وبسایت: آدرس سایتهای جعلی اغلب دارای تغییرات جزئی در نام دامنه یا استفاده از دامنههای مشابه است. برای مثال، ممکن است از “paypal.com” به “paypa1.com” تغییر کند.
- SSL و HTTPS: سایتهای معتبر باید دارای گواهینامه SSL و آدرس شروع شده با “https://” باشند. اگر سایت این ویژگی را ندارد، احتمالاً جعلی است.
- طراحی و ظاهر: اگر طراحی سایت با سایت اصلی متفاوت است یا دارای خطاهای ظاهری است، احتمالاً جعلی است.
- آدرس فیزیکی و اطلاعات تماس: سایتهای جعلی معمولاً اطلاعات تماس یا آدرس فیزیکی معتبری ندارند یا این اطلاعات بهطور واضح جعلی هستند.
چه باید کرد اگر قربانی فیشینگ شدیم؟
اگر متوجه شدید که قربانی فیشینگ شدهاید، باید سریعاً اقدامات زیر را انجام دهید:
- تغییر رمز عبور: اولین کاری که باید انجام دهید، تغییر رمز عبور حسابهای حساس خود است، مانند حسابهای بانکی، ایمیل و شبکههای اجتماعی.
- گزارش به سازمان مربوطه: اگر اطلاعات بانکی یا مالی خود را فاش کردهاید، باید فوراً با بانک یا سازمان مربوطه تماس بگیرید و گزارش دهید.
- گزارش به پلیس سایبری: در بسیاری از کشورها، پلیس سایبری مسئولیت پیگیری جرایم سایبری را بر عهده دارد. گزارش دادن به این سازمانها میتواند در جلوگیری از حملات بیشتر کمک کند.
- استفاده از نرمافزارهای ضدویروس: نصب و بهروزرسانی نرمافزارهای ضدویروس و ضدجاسوسی میتواند از شما در برابر حملات آینده محافظت کند.
نکات پیشگیری از فیشینگ
برای جلوگیری از قربانی شدن در حملات فیشینگ، میتوانید از نکات زیر استفاده کنید:
- هشدار در برابر لینکها: هرگز بدون بررسی دقیق روی لینکهای موجود در ایمیلها یا پیامکها کلیک نکنید.
- استفاده از فیلترهای ایمیل: بسیاری از سرویسهای ایمیل دارای فیلترهای ضدفیشینگ هستند که میتوانند ایمیلهای مشکوک را شناسایی کنند.
- بهروزرسانی نرمافزارها: بهروزرسانی نرمافزارها و سیستمعامل میتواند از شما در برابر آسیبپذیریهای جدید محافظت کند.
- استفاده از رمزهای پیچیده: استفاده از رمزهای پیچیده و متفاوت برای حسابهای مختلف میتواند از شما در برابر سرقت هویت محافظت کند.
- آگاهی از آخرین روشهای فیشینگ: با مطالعه مقالات و آموزشهای مربوط به امنیت سایبری، میتوانید از آخرین روشهای فیشینگ مطلع شوید و از خود محافظت کنید.
در دنیای دیجیتال امروز، آگاهی از روشهای فیشینگ و توانایی تشخیص پیامها و سایتهای جعلی، یکی از مهمترین مهارتهای امنیت سایبری است. با رعایت نکات ذکر شده در این مقاله، میتوانید از خود و اطلاعات شخصی خود در برابر حملات سایبری محافظت کنید.
برای اطلاعات بیشتر در مورد امنیت سایبری و روشهای پیشگیری از حملات مختلف، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.