فایروال چیست و چگونه ترافیک مخرب را مسدود میکند؛ راهنمای کامل و کاربردی
در دنیای دیجیتال امروز، امنیت شبکه و دستگاههای متصل به اینترنت یکی از مهمترین نگرانیهای کاربران و سازمانها است. یکی از ابزارهای اساسی که در محافظت از سیستمها و شبکهها نقش کلیدی دارد، فایروال است. اما فایروال دقیقاً چیست؟ چگونه کار میکند؟ و چگونه ترافیک مخرب را مسدود میکند؟ در این راهنمای کامل، به بررسی مفاهیم اساسی فایروال، انواع آن، نحوه عملکرد و نکات کاربردی برای استفاده بهتر از این ابزار میپردازیم.
فایروال چیست؟
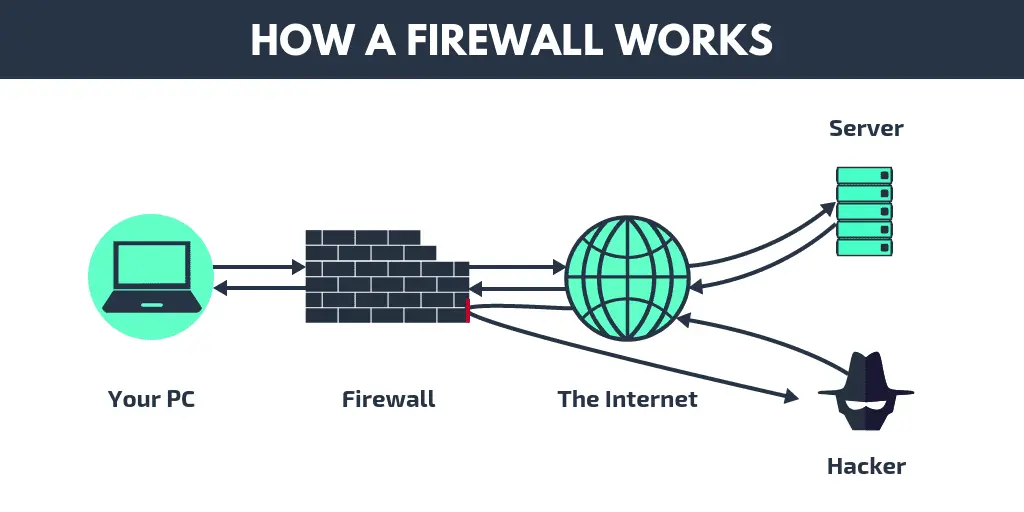
فایروال یک سیستم امنیتی است که بین شبکه داخلی شما (مانند شبکه خانگی یا سازمانی) و اینترنت قرار میگیرد و ترافیک ورودی و خروجی را کنترل میکند. این ابزار مانند یک دروازه محافظ عمل میکند و تنها ترافیکهای مجاز را اجازه میدهد تا به شبکه یا دستگاه شما دسترسی پیدا کنند. فایروالها میتوانند به صورت سختافزاری (مانند روترهای پیشرفته) یا نرمافزاری (مانند برنامههای نصبشده بر روی سیستمعامل) وجود داشته باشند.
هدف اصلی فایروال جلوگیری از دسترسی غیرمجاز به شبکه یا دستگاه شما است. این دسترسی غیرمجاز ممکن است از طریق ویروسها، هکرها، حملات دنیال سرویس (DoS) یا حتی نرمافزارهای مخرب صورت گیرد. با استفاده از قوانین و سیاستهای امنیتی، فایروال میتواند ترافیکهای مشکوک یا مخرب را شناسایی و مسدود کند.
چگونه فایروال ترافیک مخرب را مسدود میکند؟
فایروالها با استفاده از روشهای مختلفی ترافیک مخرب را شناسایی و مسدود میکنند. برخی از این روشها عبارتند از:
- فیلتر کردن بستهها (Packet Filtering): این روش یکی از سادهترین روشهای کار فایروال است. فایروال هر بسته دادهای را که از شبکه عبور میکند، بررسی میکند و بر اساس قوانین پیشفرض یا تنظیمات کاربر، آن را اجازه میدهد یا مسدود میکند. این قوانین ممکن است شامل آدرس IP، پورت، نوع پروتکل (مانند TCP یا UDP) و سایر پارامترها باشند.
- فایروال حالتپذیر (Stateful Inspection): این روش پیشرفتهتر از فیلتر کردن بستهها است. فایروال در این روش، وضعیت هر اتصال شبکه را دنبال میکند و تنها بستههایی را که بخشی از یک اتصال مجاز هستند، اجازه عبور میدهد. این روش میتواند حملات مانند اسپوافینگ (Spoofing) را تشخیص و جلوگیری کند.
- فایروال پروکسی (Proxy Firewall): در این روش، فایروال به عنوان یک واسطه عمل میکند و تمام ترافیک شبکه از طریق خود فایروال عبور میکند. این روش امنیت بیشتری فراهم میکند، زیرا فایروال میتواند تمام دادهها را بررسی و فیلتر کند، اما ممکن است سرعت شبکه را کاهش دهد.
- فایروال با تشخیص نفوذ (Intrusion Detection/Prevention System – IDS/IPS): این نوع فایروالها علاوه بر فیلتر کردن ترافیک، میتوانند حملات را تشخیص داده و در صورت لزوم، اقدامات پیشگیرانه انجام دهند. این سیستمها میتوانند الگوریتمهای پیچیدهای برای شناسایی رفتارهای مشکوک استفاده کنند.
فایروالها همچنین میتوانند با استفاده از لیستهای سفید (Whitelist) و سیاه (Blacklist) کار کنند. در لیست سفید، تنها آدرسهای IP یا دامنههای مجاز اجازه دسترسی دارند، در حالی که در لیست سیاه، آدرسهای مشکوک یا مخرب بلوک میشوند.
انواع فایروال
فایروالها در انواع مختلفی وجود دارند که هر کدام برای نیازهای خاصی طراحی شدهاند:
- فایروال شبکه: این نوع فایروالها در سطح شبکه کار میکنند و ترافیک بین شبکه داخلی و اینترنت را کنترل میکنند. معمولاً به صورت سختافزاری یا نرمافزاری روی روترها نصب میشوند.
- فایروال میزبان (Host-based Firewall): این فایروالها روی دستگاههای فردی مانند کامپیوترها، لپتاپها یا تلفنهای هوشمند نصب میشوند و ترافیک ورودی و خروجی از آن دستگاه را کنترل میکنند. مثالهایی از این نوع فایروال شامل فایروال داخلی ویندوز یا برنامههای امنیتی مانند دیلی 24 هستند.
- فایروال وب: این نوع فایروالها مخصوص محافظت از وبسایتها و سرویسهای وب هستند. آنها میتوانند حملات مانند SQL Injection یا Cross-Site Scripting (XSS) را تشخیص و جلوگیری کنند.
- فایروال نرمافزاری: این فایروالها به صورت برنامهای روی سیستمعامل نصب میشوند و میتوانند تنظیمات پیچیدهتری داشته باشند. مثالهایی از این نوع شامل فایروالهای مانند pfSense یا iptables هستند.
- فایروال سختافزاری: این فایروالها به صورت دستگاههای فیزیکی طراحی شدهاند و معمولاً در شبکههای بزرگ و سازمانی استفاده میشوند. این دستگاهها معمولاً دارای عملکردهای پیشرفتهتری هستند.
نکات کاربردی برای استفاده بهتر از فایروال
برای بهرهبرداری بهینه از فایروال و افزایش امنیت شبکه یا دستگاه خود، میتوانید به نکات زیر توجه کنید:
- تنظیمات پیشفرض را تغییر دهید: بسیاری از فایروالها با تنظیمات پیشفرض عرضه میشوند که ممکن است برای نیازهای شما مناسب نباشند. بررسی و تغییر این تنظیمات میتواند امنیت شما را افزایش دهد.
- قوانین فیلترینگ را به روز نگه دارید: با تغییرات مداوم در تهدیدات سایبری، مهم است که قوانین فایروال شما نیز به روز شود. این کار میتواند شامل اضافه کردن آدرسهای IP مخرب یا بروزرسانی لیستهای سفید و سیاه باشد.
- از فایروالهای چندلایه استفاده کنید: استفاده از ترکیبی از فایروالهای شبکه، میزبان و وب میتواند امنیت شما را بهطور قابل توجهی افزایش دهد.
- لوگهای فایروال را بررسی کنید: فایروالها معمولاً فعالیتهای خود را در یک فایل لوگ ثبت میکنند. بررسی این لوگها میتواند به شما کمک کند تا حملات یا تلاشهای نفوذ را شناسایی کنید.
- از فایروالهای با پشتیبانی حرفهای استفاده کنید: اگر نیاز به تنظیمات پیچیدهتری دارید، انتخاب فایروالهایی که دارای پشتیبانی فنی هستند، میتواند بسیار مفید باشد.
همچنین، استفاده از فایروال تنها یکی از مراحل امنیت شبکه است. برای محافظت کامل، باید از سایر ابزارهای امنیتی مانند آنتیویروس، VPN و روشهای مدیریت رمز عبور نیز استفاده کنید.
چالشهای استفاده از فایروال
در حالی که فایروالها ابزارهای بسیار مؤثر در زمینه امنیت هستند، اما استفاده از آنها نیز با چالشهایی همراه است:
- کاهش سرعت شبکه: برخی از فایروالها، به ویژه فایروالهای پروکسی، ممکن است سرعت شبکه را کاهش دهند. این موضوع در شبکههای بزرگ و با ترافیک بالا بیشتر قابل توجه است.
- تنظیمات پیچیده: برخی از فایروالها، به ویژه فایروالهای نرمافزاری، ممکن است تنظیمات پیچیدهای داشته باشند که برای کاربران غیرمتخصص دشوار است.
- تغییرات مداوم در تهدیدات: هکرها و مخربان نیز در حال توسعه ابزارهای جدیدی برای دور زدن فایروالها هستند. بنابراین، باید همیشه فایروال خود را به روز نگه دارید.
با این حال، با توجه به اهمیت امنیت شبکه، مزایای استفاده از فایروال بسیار بیشتر از چالشهای آن است. انتخاب فایروال مناسب و تنظیمات صحیح آن میتواند شما را در برابر بسیاری از تهدیدات سایبری محافظت کند.
نکات پایانی
فایروال یکی از اساسیترین ابزارهای امنیت سایبری است که میتواند شما را در برابر بسیاری از تهدیدات محافظت کند. با درک نحوه عملکرد فایروال، انواع مختلف آن و نکات کاربردی برای استفاده بهتر، میتوانید امنیت شبکه یا دستگاه خود را بهطور قابل توجهی افزایش دهید.
اگر به دنبال اطلاعات بیشتر در زمینه امنیت سایبری و ابزارهای مرتبط هستید، میتوانید به مقالات دیگر در دیلی 24 مراجعه کنید. در این مقالات، به بررسی موضوعات مختلفی مانند روشهای محافظت از اطلاعات شخصی، بهترین نرمافزارهای امنیتی و راهنمای استفاده از VPN پرداختهایم.
به یاد داشته باشید که امنیت سایبری یک فرآیند مداوم است و باید همیشه به روز باشد. استفاده از فایروال تنها اولین قدم است؛ اما با آموزش و آگاهی بیشتر، میتوانید شبکه و دستگاههای خود را در برابر تهدیدات جدید نیز محافظت کنید.