طرح پاسخ به حادثه سایبری چیست و چرا هر شرکت به آن نیاز دارد؛ نکات مهم و کاربردی
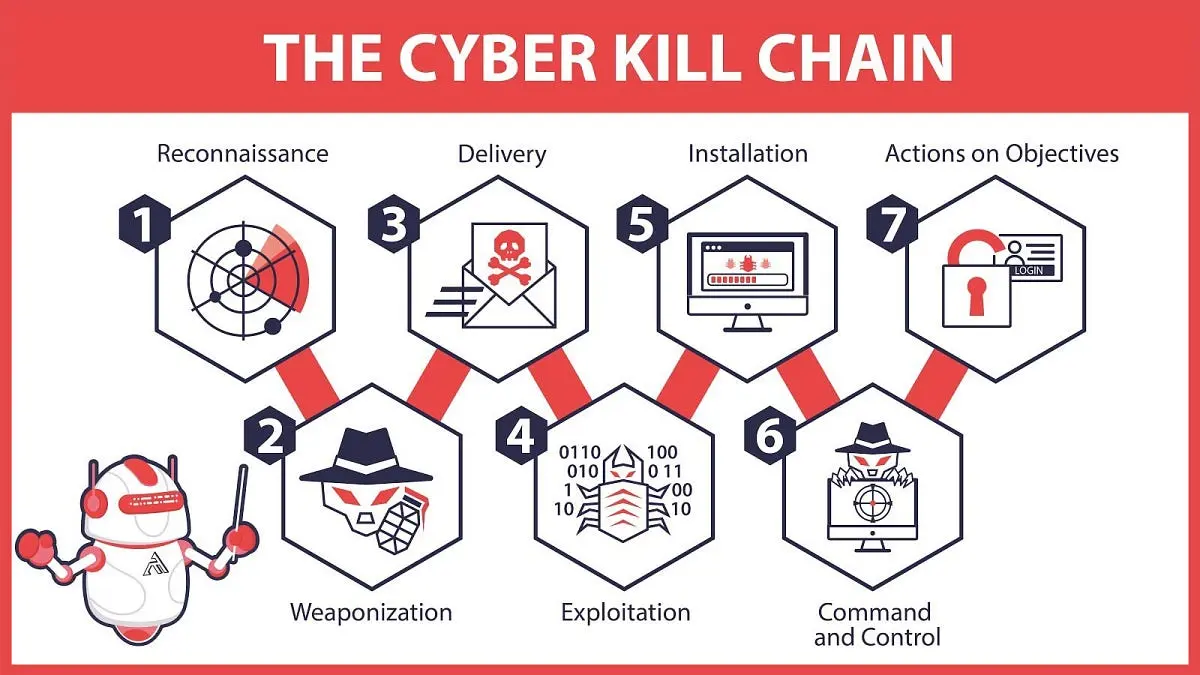
در دنیای امروزی که فناوری اطلاعات و ارتباطات به یکی از ستونهای اصلی کسبوکار تبدیل شده است، شرکتها با چالشهای جدیدی روبرو هستند. یکی از مهمترین این چالشها، تهدیدات سایبری است که میتواند به صورت لحظهای به سیستمهای یک سازمان آسیب برساند و باعث از دست رفتن اطلاعات حساس، توقف فعالیتها و حتی فروپاشی کسبوکار شود. در این میان، داشتن یک طرح پاسخ به حادثه سایبری (Cyber Incident Response Plan) نه تنها یک اقدام پیشگیرانه بلکه یک ضرورت استراتژیک برای هر شرکت است.
طرح پاسخ به حادثه سایبری یک راهنمای جامع و سازمانیافته است که به شرکتها کمک میکند تا در صورت بروز یک حمله سایبری یا نقض امنیت، به سرعت و با دقت واکنش نشان دهند. این طرح شامل مراحل شناسایی، حصر، حذف، بازیابی و بازبینی حادثه است و هدف آن کاهش آسیبها، حفظ اطلاعات و بازگشت سریع به فعالیتهای عادی است.
چرا هر شرکت به طرح پاسخ به حادثه سایبری نیاز دارد؟
وجود یک طرح پاسخ به حادثه سایبری برای شرکتها ضروری است زیرا:
- کاهش زمان توقف فعالیتها: هر ثانیهای که یک شرکت در پاسخ به یک حمله سایبری تأخیر کند، میتواند منجر به از دست رفتن درآمد و اعتبار شود. یک طرح آمادهسازی شده، تیمها را قادر میسازد تا به سرعت به عمل بپردازند و زمان توقف را به حداقل برسانند.
- حفظ اطلاعات حساس: اطلاعات مشتریان، مالی و عملیاتی یک شرکت ارزشمندترین دارایی آن است. یک طرح پاسخ به حادثه سایبری به شرکت کمک میکند تا این اطلاعات را در برابر سرقت، تغییر یا از بین رفتن محافظت کند.
- کاهش ریسک قانونی و مالی: نقض دادهها میتواند منجر به جریمههای سنگین قانونی و خسارات مالی شود. داشتن یک طرح پاسخ به حادثه سایبری میتواند مسئولیتپذیری شرکت را در برابر قانون و مشتریان تقویت کند.
- بازسازی اعتبار: یک حادثه سایبری میتواند به سرعت اعتبار یک شرکت را زیر سؤال ببرد. یک طرح پاسخ به حادثه سایبری به شرکت کمک میکند تا به سرعت به مشتریان و ذینفعان خود اطلاع دهد و اعتماد را بازیابی کند.
- پیشگیری از تکرار: تحلیل حادثه و یادگیری از آن میتواند به شرکت کمک کند تا نقاط ضعف سیستم خود را شناسایی و بهبود دهد، تا در آینده در برابر حملات مشابه مقاومتر باشد.
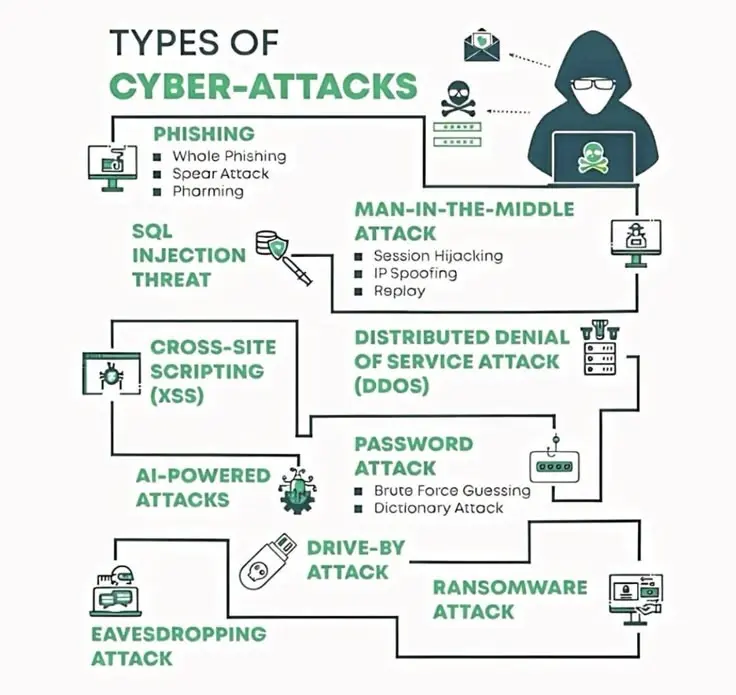
همچنین، با توجه به افزایش تعداد حملات سایبری در سالهای اخیر و پیچیدگی روزافزون آنها، شرکتها باید آماده باشند تا با هر نوع تهدید، از جمله رنسومویر، حملات DDoS، سرقت اطلاعات و غیره، مقابله کنند.
مراحل اصلی یک طرح پاسخ به حادثه سایبری
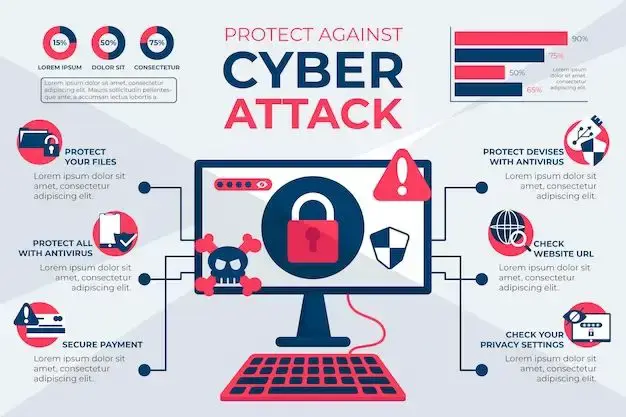
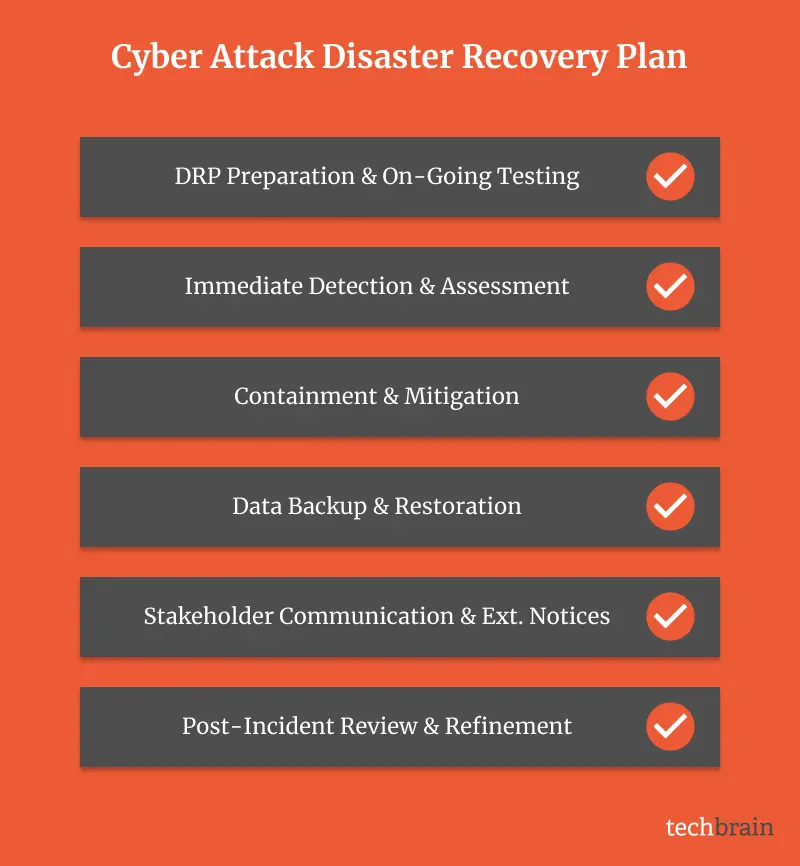
یک طرح پاسخ به حادثه سایبری معمولاً شامل پنج مرحله اصلی است:
۱. شناسایی (Identification)
این مرحله شامل تشخیص وجود یک حادثه سایبری است. شناسایی سریع و دقیق نوع حمله (مانند رنسومویر، فیشینگ یا نفوذ به سیستم) بسیار مهم است. برای این منظور، شرکت باید سیستمهای نظارت و هشداردهی مناسب داشته باشد تا بتواند به سرعت به وجود یک تهدید پی ببرد.
۲. حصر (Containment)
پس از شناسایی حادثه، مرحله بعدی حصر آن است. هدف از این مرحله جلوگیری از گسترش آسیب به سایر بخشهای سیستم و شبکه است. این میتواند شامل جدا کردن بخشهای آلوده از شبکه، قطع دسترسی به سیستمهای آسیبپذیر یا حتی خاموش کردن سرورهای تحت تأثیر باشد.
۳. حذف (Eradication)
در این مرحله، ریشههای حادثه سایبری شناسایی و حذف میشوند. این ممکن است شامل پاکسازی ویروسها، تعمیر آسیبهای وارد شده به سیستم، تغییر رمزهای عبور و بهروزرسانی نرمافزارهای آسیبپذیر باشد.
۴. بازیابی (Recovery)
پس از حذف تهدید، شرکت باید سیستمها و دادهها را بازیابی کند. این شامل بازگردانی اطلاعات از پشتیبانگیری، تعمیر سیستمها و اطمینان از اینکه سیستمها به حالت عادی خود بازگشتهاند، میشود.
۵. بازبینی (Review)
در این مرحله، شرکت باید حادثه را تحلیل کند تا نقاط ضعف سیستم شناسایی و بهبود دهد. این شامل بررسی عملکرد تیم پاسخگویی، تحلیل روشهای حمله و اعمال تغییرات لازم برای جلوگیری از تکرار حادثه است.
نکات مهم در طراحی یک طرح پاسخ به حادثه سایبری
برای طراحی یک طرح پاسخ به حادثه سایبری مؤثر، شرکتها باید به نکات زیر توجه کنند:
- تعیین نقشها و مسئولیتها: مشخص کردن تیم پاسخگویی و نقش هر عضو در آن بسیار مهم است. این تیم باید شامل افراد با تخصص در امنیت سایبری، حقوقی، ارتباطات و مدیریت بحران باشد.
- پشتیبانی از دادهها: داشتن یک سیستم پشتیبانگیری موثر و منظم برای دادهها میتواند در بازیابی سریع اطلاعات بسیار کمککننده باشد.
- آزمایش و تمرین: طرح پاسخ به حادثه سایبری باید به صورت دورهای آزمایش و تمرین شود تا تیمها آماده باشند و بتوانند در شرایط واقعی به درستی عمل کنند.
- ارتباطات داخلی و خارجی: داشتن یک پروتکل ارتباطی برای اطلاعرسانی به کارکنان، مشتریان و ذینفعان دیگر در صورت بروز حادثه ضروری است.
- بهروزرسانی مداوم: با تغییرات مداوم در تهدیدات سایبری، طرح پاسخ به حادثه نیز باید به صورت دورهای بهروزرسانی شود.
- همکاری با متخصصان: در صورت نیاز، همکاری با شرکتهای امنیت سایبری و متخصصان خارجی میتواند به بهبود طرح کمک کند.
همچنین، شرکتها باید توجه داشته باشند که طرح پاسخ به حادثه سایبری باید متناسب با اندازه، صنعت و نیازهای خاص شرکت طراحی شود. برای مثال، یک شرکت کوچک ممکن است نیازی به یک طرح پیچیده نداشته باشد، اما یک شرکت بزرگ با دادههای حساس باید به یک طرح جامع و کامل نیاز داشته باشد.
چالشهای رایج در اجرای طرح پاسخ به حادثه سایبری
در حالی که داشتن یک طرح پاسخ به حادثه سایبری ضروری است، اجرای آن نیز با چالشهایی همراه است:
- عدم آگاهی: بسیاری از شرکتها به دلیل عدم آگاهی کافی، طرحهای پاسخگویی مناسب را طراحی نمیکنند یا آنها را به درستی اجرا نمیکنند.
- عدم هماهنگی: عدم هماهنگی بین تیمهای مختلف میتواند باعث تأخیر در پاسخگویی شود.
- عدم پشتیبانگیری: نداشتن پشتیبانگیری مناسب یا عدم آزمایش آن میتواند در بازیابی دادهها مشکلساز شود.
- تغییرات مداوم: با تغییرات سریع در تهدیدات سایبری، نگهداری و بهروزرسانی طرح میتواند چالشبرانگیز باشد.
- محدودیتهای بودجه: برخی شرکتها به دلیل محدودیتهای مالی نمیتوانند به منابع لازم برای طراحی و اجرای یک طرح کامل دسترسی داشته باشند.
برای مقابله با این چالشها، شرکتها باید به تدریج و با برنامهریزی مناسب، اقدامات لازم را انجام دهند. همچنین، استفاده از ابزارهای خودکار و هوشمند میتواند در شناسایی و پاسخگویی به حادثه سایبری بسیار مؤثر باشد.
نکات کاربردی برای بهبود طرح پاسخ به حادثه سایبری
برای بهبود طرح پاسخ به حادثه سایبری، شرکتها میتوانند از نکات زیر استفاده کنند:
- استفاده از ابزارهای نظارت: استفاده از ابزارهای نظارت و هشداردهی مانند SIEM (Security Information and Event Management) میتواند در شناسایی سریع تهدیدات کمککننده باشد.
- آزمایشهای شبیهسازی: انجام آزمایشهای شبیهسازی برای سناریوهای مختلف حمله سایبری میتواند آمادگی تیمها را افزایش دهد.
- تعاون با سازمانهای امنیتی: همکاری با سازمانهای امنیتی مانند CERT (Computer Emergency Response Team) میتواند در تبادل اطلاعات و بهترین روشها کمک کند.
- آموزش و آگاهی: آموزش کارکنان در مورد تهدیدات سایبری و روشهای پاسخگویی میتواند در کاهش آسیبها مؤثر باشد.
- پشتیبانی از فرهنگ امنیت: ایجاد یک فرهنگ امنیت سایبری در سازمان میتواند باعث افزایش آگاهی و همکاری کارکنان شود.
در نهایت، داشتن یک طرح پاسخ به حادثه سایبری تنها گام اول است. اجرای آن، آزمایش مداوم و بهروزرسانی آن برای مقابله با تهدیدات جدید ضروری است. شرکتهایی که به این نکات توجه کنند، میتوانند در برابر حملات سایبری مقاومت بیشتری نشان دهند و از آسیبهای احتمالی جلوگیری کنند.
برای اطلاعات بیشتر در مورد راهکارهای امنیتی و بهترین روشها در زمینه امنیت سایبری، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.