تست نفوذ چیست و چگونه نقاط ضعف سیستم قبل از مهاجمان پیدا میشوند؛ نکات کاربردی و اشتباهات رایج
در دنیای دیجیتالی امروز، امنیت اطلاعات به یکی از مهمترین چالشهای سازمانها و شرکتها تبدیل شده است. با افزایش تعداد حملات سایبری و پیشرفت تکنیکهای مهاجمها، شناسایی نقاط ضعف سیستمها قبل از آنکه توسط مهاجمان کشف شوند، امری ضروری شده است. یکی از روشهای موثر برای این کار، تست نفوذ یا پنترستینگ (Penetration Testing) است. این روش به سازمانها کمک میکند تا از آسیبپذیریهای احتمالی خود آگاه شوند و با اصلاح آنها، امنیت شبکه، نرمافزارها و سیستمهای خود را تقویت کنند.
تست نفوذ یک فرایند سیستماتیک است که در آن متخصصان امنیت سعی میکنند با استفاده از روشهای مشابه با مهاجمان، نقاط ضعف سیستم را شناسایی و گزارش دهند. این فرایند نه تنها به شناسایی آسیبپذیریها کمک میکند، بلکه راهکارهایی برای کاهش ریسکهای امنیتی نیز ارائه میدهد. در ادامه، به بررسی مفاهیم اساسی تست نفوذ، روشهای اجرای آن، نکات کاربردی و همچنین اشتباهات رایجی که در این زمینه رخ میدهد، میپردازیم.
تست نفوذ چیست؟
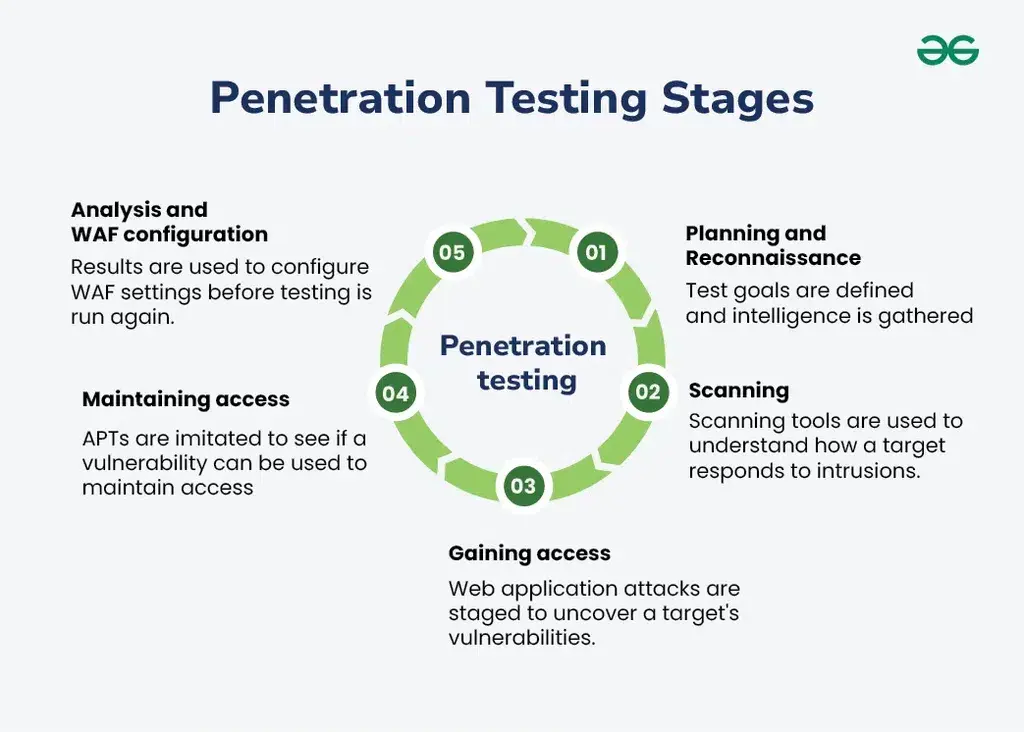
تست نفوذ یک روش فعال برای ارزیابی امنیت سیستمها است که در آن یک تیم متخصص سعی میکند با استفاده از تکنیکهای مختلف، به سیستم نفوذ کند. هدف از این تست، شناسایی نقاط ضعف قبل از آنکه مهاجمان از آنها استفاده کنند، است. این فرایند شامل مراحل مختلفی مانند شناسایی سیستم، اسکن آسیبپذیری، بهرهبرداری از آسیبپذیریها و در نهایت گزارشدهی میشود.
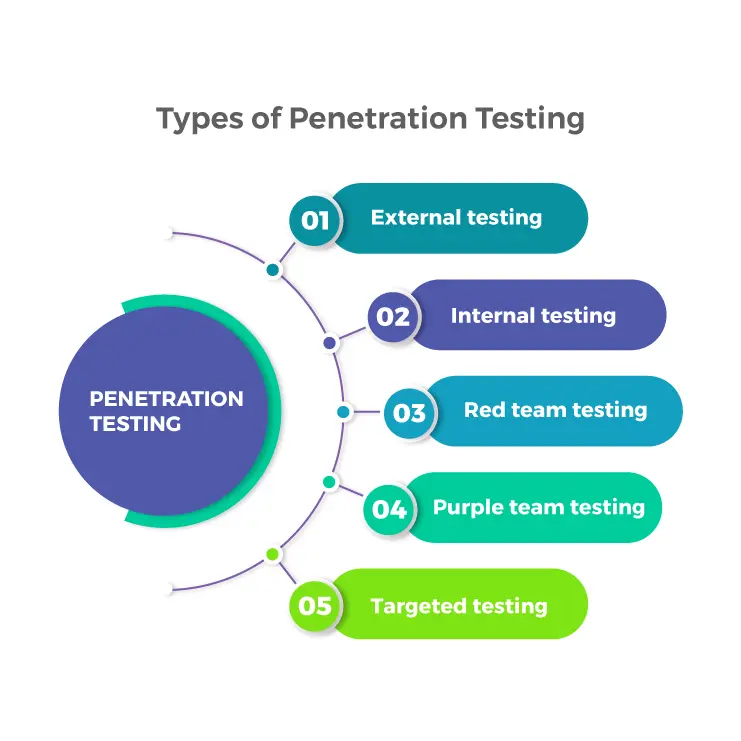
تست نفوذ میتواند در محیطهای مختلفی مانند شبکهها، نرمافزارها، وبسایتها، سیستمهای بانکداری، سیستمهای صنعتی و حتی دستگاههای متصل به اینترنت (IoT) انجام شود. این تستها میتوانند به صورت دستی یا با استفاده از ابزارهای خودکار انجام شوند، اما در هر صورت نیاز به دانش و تجربه متخصصان امنیتی دارند.
یکی از تفاوتهای اصلی تست نفوذ با سایر روشهای ارزیابی امنیت، این است که در تست نفوذ، متخصصان سعی میکنند بهطور فعال و مشابه مهاجمان، به سیستم نفوذ کنند. در حالی که در روشهای دیگر مانند اسکن آسیبپذیری، تنها نقاط ضعف شناسایی میشوند، اما بهرهبرداری از آنها انجام نمیشود.
چرا تست نفوذ ضروری است؟
امروزه، سازمانها و شرکتها با حجم زیادی از دادههای حساس و اطلاعات شخصی کاربران روبرو هستند. هرگونه نفوذ به این سیستمها میتواند منجر به از دست رفتن اطلاعات، خسارات مالی و آسیب به شهرت سازمان شود. تست نفوذ به عنوان یک روش پیشگیرانه، به سازمانها کمک میکند تا:
- پیش از مهاجمان، نقاط ضعف سیستم را شناسایی کنند.
- ریسکهای امنیتی را کاهش دهند و از حملات سایبری جلوگیری کنند.
- راهکارهای مناسب برای بهبود امنیت سیستم ارائه دهند.
- پشتیبانی از استانداردهای امنیتی مانند ISO 27001، PCI DSS و دیگر استانداردهای بینالمللی را فراهم کنند.
- اعتماد کاربران و مشتریان را افزایش دهند.
به عنوان مثال، شرکتهایی که با اطلاعات مالی کاربران سروکار دارند، مانند بانکها و شرکتهای پرداخت آنلاین، باید بهطور منظم تست نفوذ انجام دهند تا از امنیت سیستمهای خود اطمینان حاصل کنند. همچنین، شرکتهای ارائهدهنده خدمات وب مانند فروشگاههای اینترنتی و پلتفرمهای اجتماعی نیز باید از این روش استفاده کنند.
مراحل تست نفوذ
تست نفوذ یک فرایند چندمرحلهای است که شامل مراحل زیر میشود:
۱. برنامهریزی و شناسایی دامنه تست
در این مرحله، اهداف تست نفوذ مشخص میشوند. این اهداف میتواند شامل شبکه سازمانی، وبسایت، نرمافزارهای داخلی یا حتی سیستمهای فیزیکی باشد. همچنین، محدوده تست، مانند آدرسهای IP، دامنهها یا نرمافزارهای خاص، تعیین میشود. در این مرحله، تیم تست نفوذ باید با مدیران سازمان و تیمهای امنیتی همکاری کند تا اهداف و محدودیتهای تست مشخص شوند.
۲. جمعآوری اطلاعات
در این مرحله، تیم تست نفوذ سعی میکند اطلاعاتی در مورد سیستم هدف جمعآوری کند. این اطلاعات میتواند شامل اطلاعات عمومی مانند دامنه وبسایت، آدرس IP، نرمافزارهای استفادهشده، و همچنین اطلاعات داخلی مانند ساختار شبکه، سیاستهای امنیتی و حتی اطلاعات مربوط به کاربران باشد. این مرحله به عنوان فاز شناسایی شناخته میشود و میتواند شامل استفاده از ابزارهای اسکن شبکه، جستجوی اطلاعات عمومی در اینترنت و حتی مصاحبه با کارکنان باشد.
۳. اسکن آسیبپذیری
در این مرحله، تیم تست نفوذ با استفاده از ابزارهای خودکار یا دستی، سیستم هدف را اسکن میکند تا آسیبپذیریهای احتمالی را شناسایی کند. این ابزارها میتوانند شامل اسکنرهای شبکه، اسکنرهای وب و ابزارهای تحلیل کد باشند. نتایج این مرحله به تیم کمک میکند تا نقاط ضعف احتمالی را شناسایی و برای بهرهبرداری از آنها آماده شوند.
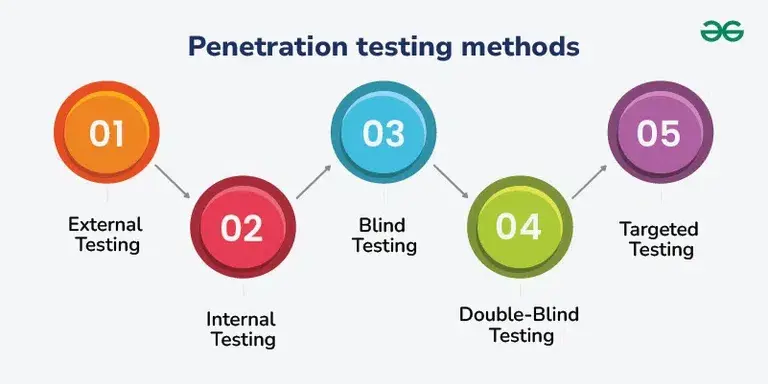
۴. بهرهبرداری از آسیبپذیریها
در این مرحله، تیم تست نفوذ سعی میکند با استفاده از آسیبپذیریهای شناساییشده، به سیستم نفوذ کند. این مرحله شبیه به یک حمله واقعی است، اما با این تفاوت که تیم تست نفوذ قبلاً اجازه نفوذ را دارد و هدف از این کار شناسایی نقاط ضعف است. بهرهبرداری میتواند شامل استفاده از آسیبپذیریهای نرمافزاری، شبکهای یا حتی انسانی باشد.
۵. حفظ دسترسی
در برخی از تستهای نفوذ، تیم سعی میکند پس از نفوذ، دسترسی خود را به سیستم حفظ کند. این مرحله به تیم کمک میکند تا ببینند آیا سیستم میتواند از نفوذ طولانیمدت جلوگیری کند یا خیر. این مرحله در تستهای نفوذ شبکه و سیستمهای پیچیدهتر مانند سیستمهای صنعتی اهمیت بیشتری دارد.
۶. گزارشدهی و ارائه راهکارها
در این مرحله، تیم تست نفوذ نتایج تست را به صورت گزارشی ارائه میدهد. این گزارش شامل اطلاعاتی مانند آسیبپذیریهای شناساییشده، روشهای بهرهبرداری، سطح خطر هر آسیبپذیری و راهکارهای اصلاحی است. این گزارش به مدیران سازمان کمک میکند تا تصمیمات مناسب برای بهبود امنیت سیستم بگیرند.
نکات کاربردی در تست نفوذ
برای انجام یک تست نفوذ موفق، باید به نکات کاربردی زیر توجه کرد:
- تعیین اهداف دقیق: قبل از شروع تست، اهداف دقیق و محدوده تست باید مشخص شود. این کمک میکند تا تیم تست نفوذ بهطور موثر کار کند و نتایج دقیقتری ارائه دهد.
- استفاده از ابزارهای مناسب: استفاده از ابزارهای مناسب و بهروز برای اسکن و شناسایی آسیبپذیریها بسیار مهم است. ابزارهایی مانند Metasploit، Nmap، Burp Suite و OWASP ZAP از ابزارهای محبوب در این زمینه هستند.
- تجربه و دانش: تست نفوذ نیاز به دانش و تجربه دارد. تیم تست نفوذ باید از متخصصان با تجربه تشکیل شده باشد که با آخرین تکنیکهای حمله و دفاع آشنا باشند.
- ارزیابی ریسک: پس از شناسایی آسیبپذیریها، باید سطح خطر هر آسیبپذیری ارزیابی شود. این کمک میکند تا اولویتبندی اصلاحات انجام شود.
- تعامل با تیمهای داخلی: همکاری با تیمهای داخلی مانند تیمهای IT و امنیتی بسیار مهم است. این تیمها میتوانند اطلاعات ارزشمندی در مورد سیستم ارائه دهند و همچنین در مراحل اصلاح آسیبپذیریها کمک کنند.
- تستهای منظم: تست نفوذ نباید یکباره انجام شود. سازمانها باید بهطور منظم و دورهای تست نفوذ انجام دهند تا از تغییرات جدید در سیستم و ظهور آسیبپذیریهای جدید آگاه شوند.
اشتباهات رایج در تست نفوذ
در حالی که تست نفوذ یک روش بسیار موثر برای بهبود امنیت است، برخی از اشتباهات رایج میتواند منجر به نتایج نادرست یا حتی آسیب به سیستم شود. برخی از این اشتباهات عبارتند از:
- عدم تعیین محدوده دقیق: اگر محدوده تست نفوذ به درستی مشخص نشود، ممکن است تیم تست نفوذ به بخشهایی از سیستم نفوذ کند که نباید. این میتواند منجر به مشکلات قانونی یا حتی آسیب به سیستم شود.
- استفاده از ابزارهای غیرمعتبر: استفاده از ابزارهای قدیمی یا غیرمعتبر میتواند منجر به شناسایی نادرست آسیبپذیریها شود. این باعث میشود که تیم تست نفوذ به اشتباهات بپردازد و زمان و منابع را هدر دهد.
- عدم همکاری با تیمهای داخلی: اگر تیم تست نفوذ با تیمهای داخلی مانند IT و امنیتی همکاری نکنند، ممکن است اطلاعات نادرست یا ناکافی دریافت کنند. این میتواند منجر به شناسایی نادرست آسیبپذیریها شود.
- تغییرات غیرمجاز در سیستم: در برخی موارد، تیم تست نفوذ ممکن است تغییراتی در سیستم ایجاد کند که نباید. این تغییرات میتواند منجر به خرابی سیستم یا از دست رفتن دادهها شود. بنابراین، باید قبل از شروع تست، اجازه تغییرات مشخص شود.
- عدم ارزیابی ریسک: اگر تیم تست نفوذ سطح خطر آسیبپذیریها را ارزیابی نکنند، ممکن است اولویتبندی نادرستی برای اصلاحات انجام شود. این باعث میشود که آسیبپذیریهای جدیتر نادیده گرفته شوند.
- عدم گزارشدهی کامل: گزارشدهی ناقص میتواند منجر به عدم درک کامل مدیران از وضعیت امنیتی سیستم شود. گزارش باید شامل تمام اطلاعات مربوط به آسیبپذیریها، روشهای بهرهبرداری و راهکارهای اصلاحی باشد.
برای جلوگیری از این اشتباهات، سازمانها باید تیم تست نفوذ خود را با استانداردهای بینالمللی مانند OSSTMM (Open Source Security Testing Methodology Manual) و PTES (Penetration Testing Execution Standard) آشنا کنند. همچنین، استفاده از راهنمای OWASP برای تست نفوذ وبسایتها نیز بسیار مفید است.
تست نفوذ در دنیای واقعی
تست نفوذ در دنیای واقعی چگونه انجام میشود؟ یکی از مثالهای معروف تست نفوذ، تستهای انجامشده بر روی سیستمهای بانکی است. بانکها بهطور منظم تست نفوذ انجام میدهند تا از امنیت سیستمهای پرداخت خود اطمینان حاصل کنند. در سالهای گذشته، برخی از بانکها در نتیجه تست نفوذ، آسیبپذیریهای جدی را شناسایی و اصلاح کردند که میتوانست منجر به سرقت اطلاعات کاربران شود.
همچنین، شرکتهای بزرگ فناوری مانند گوگل، فیسبوک و آمازون نیز بهطور منظم تست نفوذ انجام میدهند. این شرکتها از تیمهای داخلی و خارجی برای شناسایی نقاط ضعف سیستمهای خود استفاده میکنند. برای مثال، گوگل هر سال برنامههایی مانند Pwnium را برگزار میکند که در آن محققان امنیتی میتوانند با ارائه آسیبپذیریهای جدید، جایزه دریافت کنند.
در ایران نیز، سازمانها و شرکتهای مختلف به اهمیت تست نفوذ پی بردهاند و شروع به استفاده از این روش کردهاند. با افزایش تعداد حملات سایبری در کشور، نیاز به تست نفوذ و بهبود امنیت سیستمها بیش از پیش احساس میشود. سازمانهایی مانند دیلی 24 نیز میتوانند با ارائه اطلاعات و راهنماییهای مربوط به امنیت سایبری، به سازمانها در این زمینه کمک کنند.
در پایان، باید توجه داشت که تست نفوذ تنها یک بخش از امنیت سایبری است. سازمانها باید علاوه بر تست نفوذ، از روشهای دیگری مانند آموزش کارکنان، استفاده از نرمافزارهای امنیتی، اجرای سیاستهای امنیتی و نظارت مداوم بر سیستمها استفاده کنند. با ترکیب این روشها، میتوان امنیت سیستمها را بهطور قابل توجهی بهبود بخشید.
تست نفوذ یک ابزار قدرتمند برای شناسایی و اصلاح نقاط ضعف سیستمها است. با انجام این تستها بهطور منظم و با توجه به نکات کاربردی و اجتناب از اشتباهات رایج، سازمانها میتوانند از حملات سایبری محافظت کرده و امنیت اطلاعات خود را تضمین کنند.