امنیت API چیست و چرا سرویسهای آنلاین به حفاظت بیشتری نیاز دارند؛ قبل از اقدام این موارد را بدانید
در دنیای دیجیتال امروز، سرویسهای آنلاین به عنوان ستون فقرات ارتباطات و خدمات بین کاربران و سازمانها عمل میکنند. این سرویسها از طریق APIها (Application Programming Interface) با یکدیگر ارتباط برقرار میکنند و دادهها را به صورت خودکار و امن منتقل میکنند. اما با افزایش وابستگی به این فناوری، اهمیت امنیت API نیز روز به روز بیشتر میشود. در این مقاله به بررسی مفهوم امنیت API، دلایل نیاز سرویسهای آنلاین به حفاظت بیشتر و نکات ضروری قبل از اقدام به استفاده از آنها میپردازیم.
API چیست و چرا امنیت آن مهم است؟
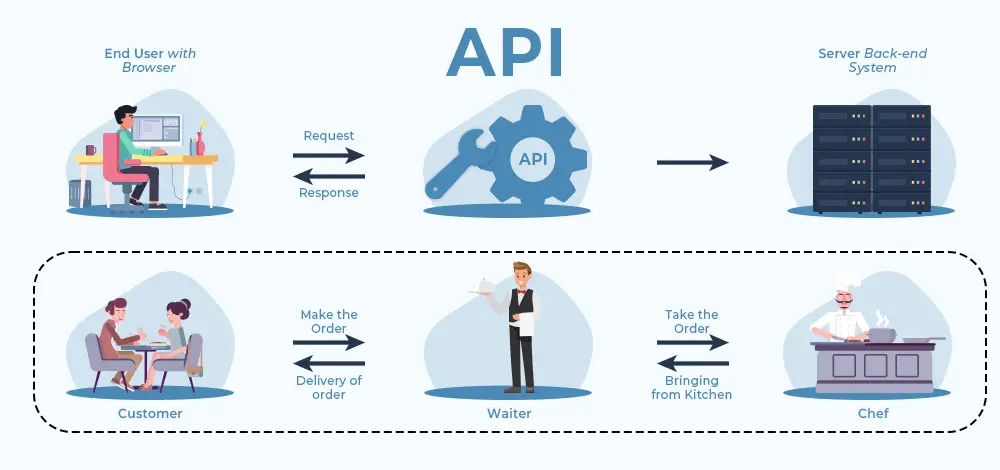
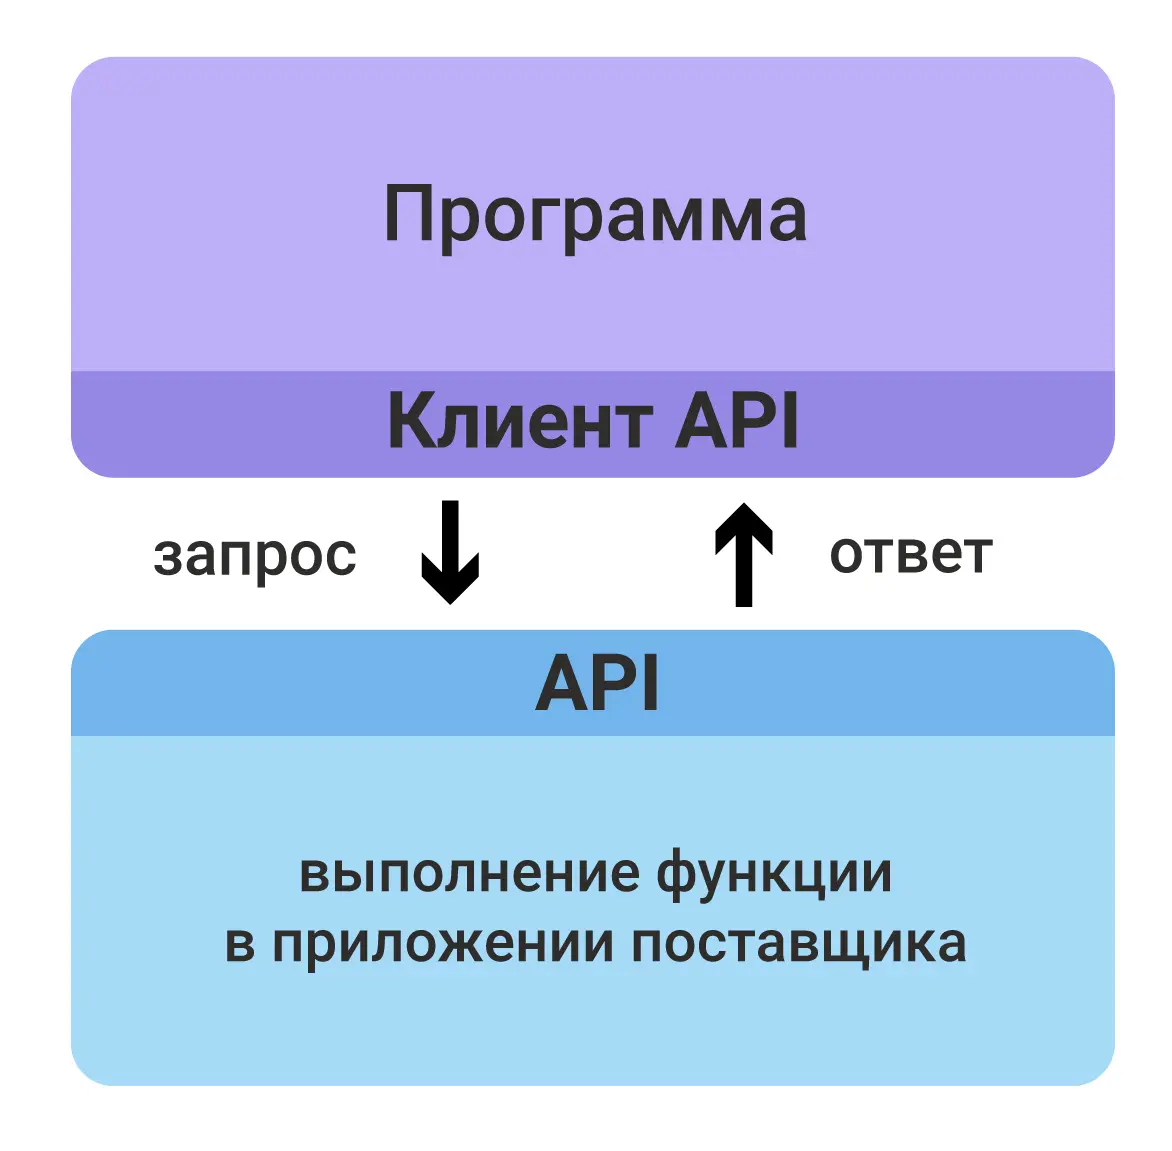
API یک واسط برنامهنویسی است که به برنامهها اجازه میدهد با یکدیگر ارتباط برقرار کرده و دادهها را مبادله کنند. برای مثال، زمانی که از یک اپلیکیشن جابجایی استفاده میکنید، API این امکان را فراهم میآورد که اطلاعات مکان شما به سرویسهای دیگر مانند رستورانها یا هتلها ارسال شود تا خدمات مناسب را پیشنهاد دهند. اما با این که APIها بسیار مفید هستند، اگر امنیت آنها تضمین نشود، میتوانند در معرض حملات سایبری قرار گیرند.
حمله به APIها میتواند منجر به سرقت اطلاعات شخصی، دسترسی غیرمجاز به سیستمها یا حتی خرابی سرویسها شود. به همین دلیل، سازمانها و توسعهدهندگان باید به امنیت APIها توجه ویژهای داشته باشند. امنیت API شامل اقداماتی مانند احراز هویت قوی، رمزنگاری دادهها، محدودیت دسترسی و نظارت بر فعالیتهای مشکوک است.
چرا سرویسهای آنلاین به حفاظت بیشتری نیاز دارند؟
سرویسهای آنلاین امروزه به عنوان پلتفرمهای مرکزی برای تعاملات دیجیتال عمل میکنند. از خرید آنلاین گرفته تا خدمات بانکی و ارتباطات اجتماعی، همه این سرویسها به دادههای حساس دسترسی دارند. افزایش تعداد حملات سایبری و پیچیدگی آنها، نیاز به حفاظت بیشتر را بیش از پیش ضروری کرده است.
برخی از دلایل نیاز به امنیت بیشتر در سرویسهای آنلاین عبارتند از:
- افزایش حملات سایبری: با پیشرفت فناوری، مهاجمها نیز ابزارهای جدیدی برای نفوذ به سیستمها توسعه میدهند. حملات مانند تزریق SQL، حملات CSRF یا حتی استفاده از بوتنتها برای حمله به APIها رایج شدهاند.
- دادههای حساس: سرویسهای آنلاین اغلب اطلاعات شخصی کاربران مانند نام، آدرس، شماره کارت و حتی اطلاعات مالی را ذخیره میکنند. هر گونه نفوذ به این دادهها میتواند منجر به مشکلات جدی برای کاربران و سازمانها شود.
- اعتماد کاربران: کاربران انتظار دارند که سرویسهای آنلاین امنیت لازم را برای محافظت از اطلاعاتشان فراهم کنند. هر گونه نقض امنیت میتواند منجر به از دست دادن اعتماد و کاهش تعداد کاربران شود.
- مطابقت با قوانین: بسیاری از کشورها قوانین سختگیرانهای برای حفاظت از دادههای شخصی دارند. عدم رعایت این قوانین میتواند منجر به جریمههای سنگین و مشکلات قانونی برای سازمانها شود.
نکات ضروری قبل از اقدام به استفاده از APIها
اگر شما یک توسعهدهنده، مدیر سیستم یا حتی یک کاربر نهایی هستید که قصد استفاده از APIها را دارید، باید قبل از اقدام به چند نکته مهم توجه کنید:
1. انتخاب APIهای معتبر و امن
همیشه از APIهایی استفاده کنید که توسط سازمانهای معتبر و دارای سابقه خوبی در زمینه امنیت ارائه میشوند. بررسی نظرات و تجربیات دیگر کاربران نیز میتواند کمککننده باشد. همچنین، بررسی این که آیا API مورد نظر از پروتکلهای امن مانند HTTPS استفاده میکند یا خیر، بسیار مهم است.
2. استفاده از احراز هویت قوی
احراز هویت قوی یکی از مهمترین بخشهای امنیت API است. استفاده از روشهای مانند OAuth 2.0 یا JWT (JSON Web Tokens) میتواند کمک کند تا تنها کاربران مجاز بتوانند به دادهها دسترسی داشته باشند. همچنین، استفاده از کلیدهای API منحصر به فرد و محدود کردن دسترسی آنها نیز ضروری است.
3. رمزنگاری دادهها
رمزنگاری دادهها در هنگام انتقال و ذخیرهسازی از اهمیت ویژهای برخوردار است. استفاده از پروتکلهای امن مانند TLS (Transport Layer Security) برای انتقال دادهها و رمزنگاری دادههای حساس در پایگاه دادهها میتواند از سرقت اطلاعات جلوگیری کند.
4. محدودیت دسترسی و مدیریت نقشها
هر کاربر یا برنامه باید تنها به دادههایی دسترسی داشته باشد که برای انجام وظایف خود نیاز دارد. مدیریت نقشها و محدودیت دسترسی میتواند از دسترسی غیرمجاز به دادهها جلوگیری کند. برای مثال، یک کاربر معمولی نباید بتواند به دادههای اداری یا مالی دسترسی داشته باشد.
5. نظارت و ثبت فعالیتها
نظارت بر فعالیتهای مرتبط با API و ثبت فعالیتهای مشکوک میتواند در شناسایی و جلوگیری از حملات سایبری مؤثر باشد. استفاده از ابزارهای نظارت و گزارشگیری میتواند به شما کمک کند تا هر گونه فعالیت غیرمعمول را شناسایی و بررسی کنید.
چالشهای امنیتی در APIها و راهکارهای مقابله با آنها
با وجود اقدامات امنیتی، همچنان چالشهایی در زمینه امنیت APIها وجود دارد. برخی از این چالشها و راهکارهای مقابله با آنها عبارتند از:
- حمله تزریق SQL: این حمله میتواند منجر به دسترسی غیرمجاز به پایگاه دادهها شود. استفاده از پرس و جوهای پارامتریک و فیلتر کردن ورودیها میتواند از این حمله جلوگیری کند.
- حمله CSRF (Cross-Site Request Forgery): این حمله باعث میشود که کاربران بدون اطلاع خود، درخواستهایی را ارسال کنند. استفاده از توکنهای CSRF و بررسی منشأ درخواستها میتواند این حمله را خنثی کند.
- حمله DDoS (Distributed Denial of Service): این حمله باعث میشود که سرویسها غیرقابل دسترسی شوند. استفاده از سیستمهای ضد DDoS و محدود کردن تعداد درخواستها میتواند از این حمله جلوگیری کند.
- فشردهسازی دادهها: اگر دادههای ارسالی از طریق API فشرده شوند، ممکن است حاوی اطلاعات حساسی باشند. استفاده از روشهای رمزنگاری مناسب میتواند این مشکل را حل کند.
در نهایت، امنیت APIها یک فرآیند مداوم است که نیاز به بررسی و به روزرسانی مستمر دارد. سازمانها باید با توجه به تغییرات جدید در زمینه امنیت سایبری، اقدامات خود را نیز به روز کنند.
آیا شما از امنیت APIهای خود اطمینان دارید؟
اگر شما نیز در زمینه توسعه یا استفاده از سرویسهای آنلاین فعالیت میکنید، بررسی و بهبود امنیت APIها باید یکی از اولویتهای شما باشد. برای اطلاعات بیشتر در زمینه امنیت سایبری و بهترین روشهای محافظت از دادهها، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.