امنیت قرارداد هوشمند چیست و رایجترین آسیبپذیریها کداماند؛ قبل از اقدام این موارد را بدانید
قراردادهای هوشمند (Smart Contracts) به عنوان یکی از نوآوریهای مهم در حوزه بلاکچین و فناوریهای توزیعشده، امکان اجرای خودکار و بدون واسطه قراردادها را فراهم میکنند. این قراردادها که بر اساس کدهای برنامهنویسی نوشته میشوند، به جای اعتماد به یک طرف سوم، بر اساس منطق برنامهریزیشده عمل میکنند. با این حال، مانند هر فناوری نوظهور، قراردادهای هوشمند نیز با چالشهای امنیتی مواجه هستند که میتواند منجر به از دست رفتن داراییها یا نقض قرارداد شود.
در این مقاله، به بررسی مفهوم امنیت قرارداد هوشمند و رایجترین آسیبپذیریهای آن میپردازیم تا خوانندگان بتوانند قبل از استفاده از این فناوری، به خطرات احتمالی آگاه شوند و اقدامات لازم را برای کاهش ریسکها انجام دهند.
قرارداد هوشمند چیست؟
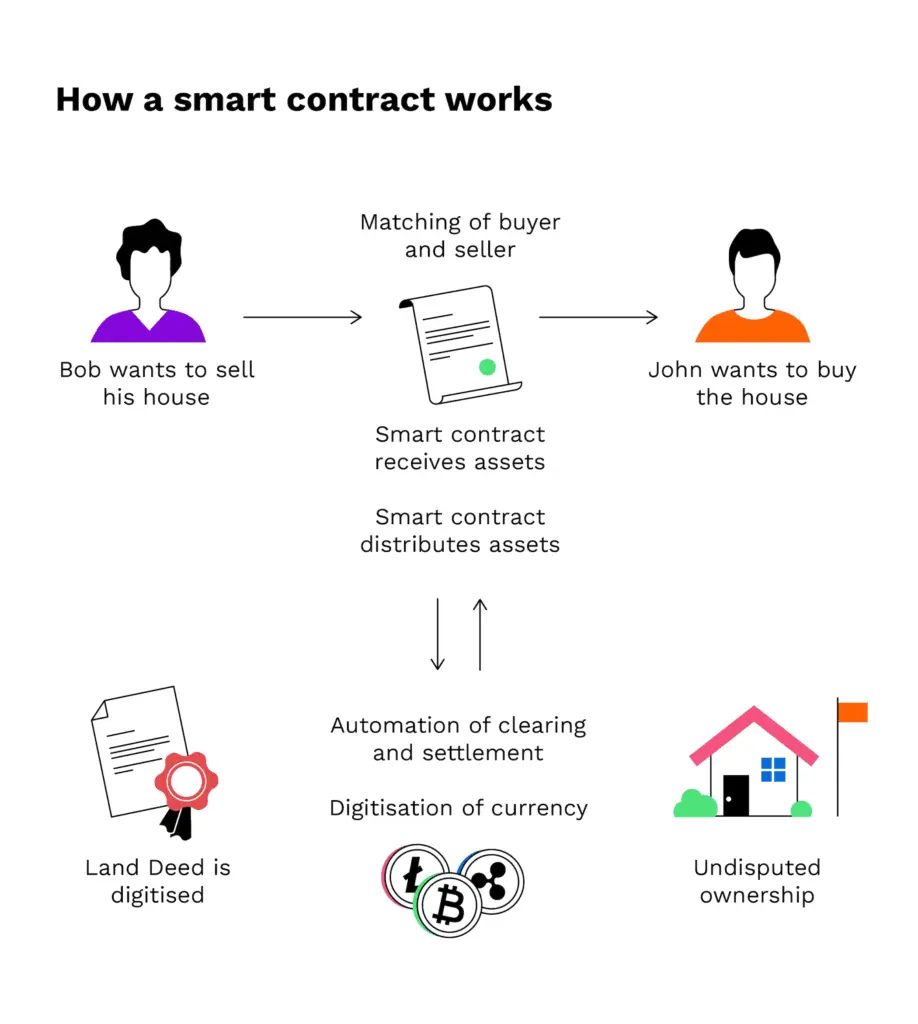
قرارداد هوشمند یک برنامه کامپیوتری است که بر روی یک بلاکچین اجرا میشود و شرایط و قوانین یک قرارداد را به صورت خودکار و بدون نیاز به واسطهای مانند وکیل یا بانک، اجرا میکند. این قراردادها با استفاده از زبانهای برنامهنویسی خاصی مانند Solidity (برای بلاکچین اتریوم) یا Vyper نوشته میشوند و پس از انتشار بر روی بلاکچین، غیرقابل تغییر (یا با دشواری بسیار بالا) هستند.
از جمله مزایای قراردادهای هوشمند میتوان به کاهش هزینهها، افزایش شفافیت، حذف واسطهها و افزایش سرعت اجرای قراردادها اشاره کرد. با این حال، یکی از مهمترین چالشهای این فناوری، امنیت آن است. به دلیل اینکه این قراردادها بر اساس کدهای برنامهنویسی نوشته میشوند و تغییر آنها بسیار دشوار است، هرگونه خطا یا آسیبپذیری میتواند منجر به مشکلات جدی شود.
چرا امنیت قرارداد هوشمند مهم است؟
امنیت قرارداد هوشمند به دلیل ویژگیهای خاص این فناوری، بسیار حیاتی است. برخی از دلایل اهمیت امنیت در این زمینه عبارتند از:
- عدم امکان تغییر پس از انتشار: پس از انتشار یک قرارداد هوشمند بر روی بلاکچین، تغییر آن بسیار دشوار است. این موضوع باعث میشود که هرگونه خطا یا آسیبپذیری به صورت دائمی وجود داشته باشد.
- ارزشهای مالی: بسیاری از قراردادهای هوشمند با داراییهای مالی مرتبط هستند. هرگونه نقض امنیت میتواند منجر به از دست رفتن میلیونها دلار شود.
- اعتماد به سیستم: استفاده از قراردادهای هوشمند بر اساس اعتماد به کدهای برنامهنویسی است. اگر این کدها دارای آسیبپذیری باشند، اعتماد به سیستم کاهش مییابد.
به همین دلیل، قبل از استفاده از قراردادهای هوشمند، باید به بررسی امنیت آنها پرداخت و از آسیبپذیریهای رایج آگاه بود.
رایجترین آسیبپذیریهای قرارداد هوشمند
بر اساس گزارشهای مختلف و تجربیات کارشناسان، برخی از رایجترین آسیبپذیریهای قراردادهای هوشمند عبارتند از:
۱. ریسکهای مربوط به کدگذاری (Coding Risks)
یکی از اصلیترین منابع آسیبپذیریها در قراردادهای هوشمند، خطاهای کدگذاری است. برنامهنویسان ممکن است در نوشتن کدهای پیچیده یا استفاده از توابع خاص، اشتباه کنند. برخی از این خطاها عبارتند از:
- خطاهای ریاضی: مانند تقسیم بر صفر یا اشتباه در محاسبات که میتواند منجر به رفتار غیرمنتظره شود.
- خطاهای مربوط به مدیریت حافظه: مانند استفاده نادرست از حافظه که میتواند باعث از دست رفتن دادهها یا اجرای نادرست قرارداد شود.
- خطاهای مربوط به توابع: مانند استفاده نادرست از توابع داخلی یا خارجی که میتواند منجر به نقض امنیت شود.
۲. آسیبپذیریهای مربوط به دسترسی (Access Control Vulnerabilities)
یکی دیگر از آسیبپذیریهای رایج در قراردادهای هوشمند، مشکلات مربوط به کنترل دسترسی است. اگر دسترسی به توابع یا دادههای حساس به درستی مدیریت نشود، میتواند منجر به سوءاستفاده شود. برخی از این مشکلات عبارتند از:
- عدم کنترل دسترسی: اگر هر کسی بتواند به توابع حساس دسترسی داشته باشد، میتواند منجر به تغییرات غیرمجاز شود.
- توابع عمومی غیرمناسب: اگر توابعی که باید خصوصی باشند، به صورت عمومی در دسترس باشند، میتواند امنیت را به خطر بیندازد.
۳. آسیبپذیریهای مربوط به ارثبری (Inheritance Vulnerabilities)
در قراردادهای هوشمند، از مکانیزم ارثبری برای استفاده از کدهای موجود استفاده میشود. اگر این مکانیزم به درستی پیادهسازی نشود، میتواند منجر به آسیبپذیریها شود. برخی از این مشکلات عبارتند از:
- اعمال نادرست توابع: اگر توابع ارثبری شده به درستی اجرا نشوند، میتواند منجر به رفتار غیرمنتظره شود.
- اعتماد به کدهای خارجی: اگر قرارداد از کدهای خارجی استفاده کند و این کدها دارای آسیبپذیری باشند، امنیت کل سیستم به خطر میافتد.
۴. آسیبپذیریهای مربوط به مدیریت ارز دیجیتال (Token Management Vulnerabilities)
در بسیاری از قراردادهای هوشمند، با توکنها و ارزهای دیجیتال کار میشود. اگر مدیریت این داراییها به درستی انجام نشود، میتواند منجر به از دست رفتن داراییها شود. برخی از این مشکلات عبارتند از:
- عدم مدیریت صحیح توکن: اگر توکنها به درستی مدیریت نشوند، میتواند منجر به سرقت یا از دست رفتن داراییها شود.
- اعتماد به قراردادهای خارجی: اگر قرارداد از توکنهای خارجی استفاده کند و این توکنها دارای آسیبپذیری باشند، امنیت کل سیستم به خطر میافتد.
۵. آسیبپذیریهای مربوط به زمانبندی (Reentrancy Vulnerabilities)
یکی از معروفترین آسیبپذیریهای قراردادهای هوشمند، آسیبپذیری زمانبندی مجدد (Reentrancy) است. این آسیبپذیری زمانی رخ میدهد که یک قرارداد قبل از تکمیل یک عمل، به یک تابع خارجی فراخوانی شود و این عمل چندین بار اجرا شود. این موضوع میتواند منجر به از دست رفتن داراییها شود.
مثال کلاسیک این آسیبپذیری، حمله به قرارداد DAO در سال ۲۰۱۶ است که منجر به از دست رفتن میلیونها دلار شد.
۶. آسیبپذیریهای مربوط به فراخوانی خارجی (External Call Vulnerabilities)
اگر قرارداد هوشمند از توابع خارجی استفاده کند و این توابع به درستی بررسی نشوند، میتواند منجر به مشکلات امنیتی شود. برخی از این مشکلات عبارتند از:
- عدم بررسی توابع خارجی: اگر توابع خارجی به درستی بررسی نشوند، میتواند منجر به اجرای کدهای مخرب شود.
- اعتماد به کدهای غیرقابل اعتماد: اگر قرارداد از کدهای غیرقابل اعتماد استفاده کند، امنیت کل سیستم به خطر میافتد.
چگونه میتوان امنیت قرارداد هوشمند را افزایش داد؟
برای افزایش امنیت قراردادهای هوشمند، میتوان از روشهای مختلفی استفاده کرد. برخی از این روشها عبارتند از:
- استفاده از ابزارهای تحلیل استاتیک: ابزارهایی مانند MythX، Slither یا Oyente میتوانند کدهای قرارداد را تحلیل کرده و آسیبپذیریهای احتمالی را شناسایی کنند.
- تستهای خودکار: استفاده از تستهای خودکار برای بررسی رفتار قرارداد در شرایط مختلف میتواند کمک زیادی به شناسایی مشکلات کند.
- آزمایش با داراییهای واقعی: در صورت امکان، قرارداد را با استفاده از داراییهای واقعی تست کنید تا رفتار آن در شرایط واقعی بررسی شود.
- استفاده از بهترین شیوهها: پیروی از بهترین شیوههای برنامهنویسی و امنیتی در نوشتن قراردادهای هوشمند میتواند ریسکهای امنیتی را کاهش دهد.
- بررسی توسط کارشناسان: قبل از انتشار قرارداد، آن را توسط کارشناسان امنیتی بررسی کنید تا از وجود آسیبپذیریهای احتمالی اطمینان حاصل کنید.
همچنین، استفاده از قراردادهای هوشمند با تجربه و تیمهای توسعهای معتبر میتواند کمک زیادی به افزایش امنیت کند. همچنین، آگاهی از آخرین آسیبپذیریها و روشهای حمله میتواند در پیشگیری از مشکلات کمک کند.
در نهایت، باید توجه داشت که امنیت قراردادهای هوشمند یک فرآیند مداوم است و نیاز به بررسی و بهروزرسانی مداوم دارد. با آگاهی از آسیبپذیریهای رایج و استفاده از روشهای مناسب، میتوان ریسکهای امنیتی را به حداقل رساند و از استفاده ایمن از این فناوری بهرهمند شد.
برای اطلاعات بیشتر در مورد آخرین توسعهها و راهنماییهای امنیتی در حوزه بلاکچین و قراردادهای هوشمند، میتوانید به دیلی ۲۴ مراجعه کنید.