هوش مصنوعی چگونه حملات سایبری را پیچیدهتر میکند؛ راهنمای ساده برای شروع
در چند سال گذشته، هوش مصنوعی به یکی از قدرتمندترین ابزارهای تغییر دهنده بازی در دنیای فناوری تبدیل شده است. اما در کنار کاربردهای مثبت، این فناوری به یکی از بزرگترین تهدیدات امنیتی نیز تبدیل شده است. حملات سایبری با استفاده از هوش مصنوعی نه تنها پیچیدهتر شدهاند، بلکه سریعتر، دقیقتر و مخربتر نیز میشوند. اگر شما هم به دنبال درک بهتر این موضوع هستید و میخواهید بدانید چگونه هوش مصنوعی حملات سایبری را تغییر داده و چگونه میتوانید خود را در برابر آنها محافظت کنید، این راهنما برای شما نوشته شده است.
چرا هوش مصنوعی حملات سایبری را پیچیدهتر میکند؟
هوش مصنوعی با توانایی تحلیل دادهها، یادگیری الگوها و خودکار کردن فرآیندها، به هکرها امکان میدهد تا حملات خود را با دقت و سرعت بیشتری طراحی کنند. در گذشته، هکرها به دنبال نقاط ضعف مشخصی در سیستمها بودند و با استفاده از روشهای دستی یا اسکریپتهای ساده، سعی در نفوذ میکردند. اما امروزه، هوش مصنوعی میتواند:
- الگوها را شناسایی کند: با تحلیل رفتاری کاربران و سیستمها، میتواند نقاط ضعف پنهان را پیدا کند که قبلاً قابل تشخیص نبودند.
- حمله را شخصیسازی کند: با استفاده از دادههای شخصی کاربر، حملات هدفمندتری طراحی میشود که احتمال موفقیت آنها بسیار بالاتر است.
- به سرعت واکنش نشان دهد: هوش مصنوعی میتواند در زمان واقعی به تغییرات سیستم پاسخ دهد و حملات خود را به روزرسانی کند.
- از روشهای پیشرفته استفاده کند: استفاده از تکنیکهای مانند فیشینگ هوشمند، حملات بر اساس یادگیری عمیق و حتی تولید کدهای مخرب با استفاده از مدلهای زبان، حملات سایبری را به سطح جدیدی از پیچیدگی رسانده است.
این تغییرات نشان میدهد که دیگر نمیتوان با روشهای سنتی امنیتی به راحتی در برابر حملات سایبری مقاومت کرد. هکرها دیگر به دنبال شکستن یک در نیستند، بلکه سعی دارند سیستمهای امنیتی را با استفاده از هوش مصنوعی فریب دهند.
چگونه هوش مصنوعی در حملات سایبری استفاده میشود؟
هوش مصنوعی در حملات سایبری به چند روش مختلف مورد استفاده قرار میگیرد. در ادامه به برخی از مهمترین آنها میپردازیم:
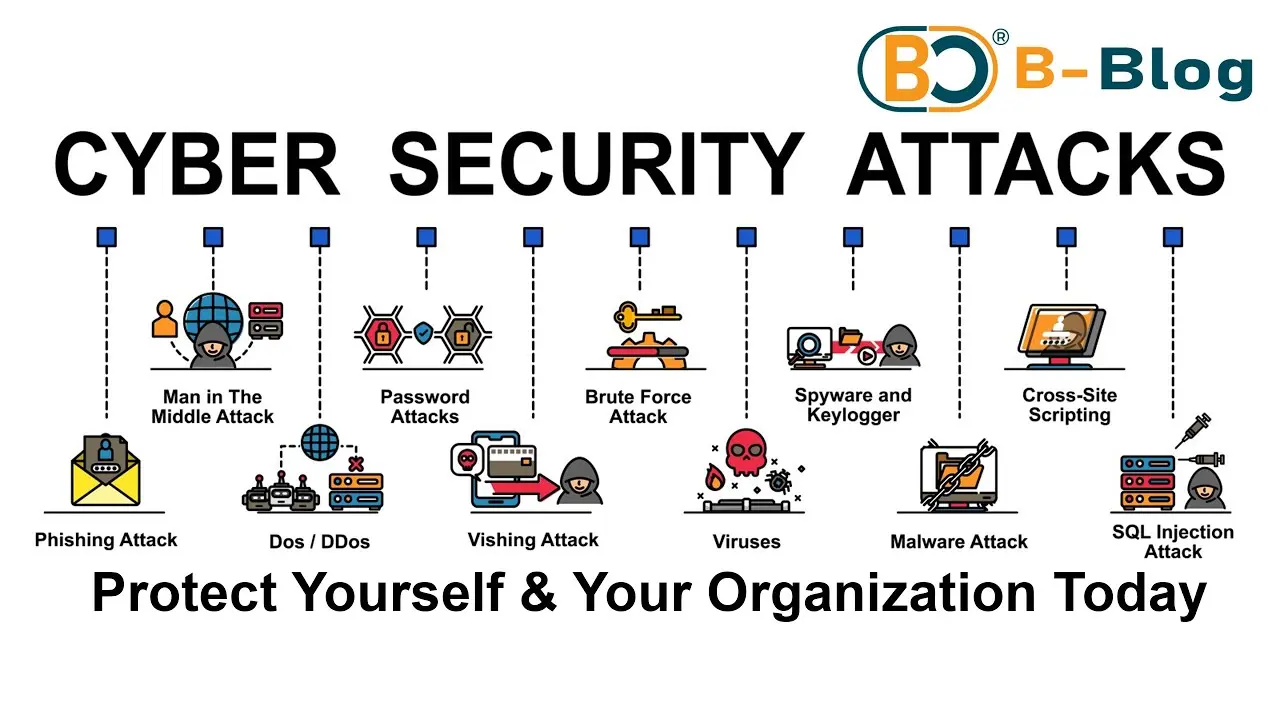
۱. فیشینگ هوشمند
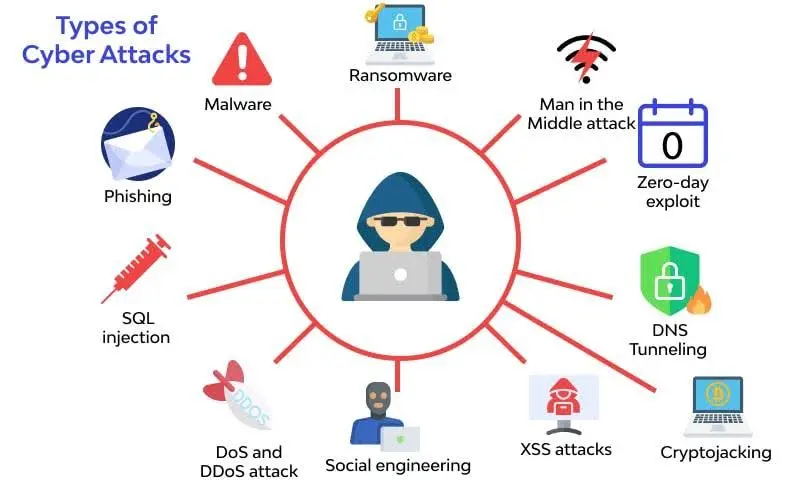
فیشینگ یکی از رایجترین روشهای حمله سایبری است که با استفاده از ایمیلها یا پیامهای مخرب، اطلاعات شخصی کاربران را دزدیده یا ویروسها را به سیستمهای آنها تزریق میکند. اما با استفاده از هوش مصنوعی، این حملات به سطح جدیدی از پیچیدگی رسیدهاند. مدلهای زبان بزرگ میتوانند:
- متنهای فیشینگ را به زبان طبیعی و قابل باورتر تولید کنند.
- از لحن و سبک نوشتاری قربانی برای ایجاد اعتماد استفاده کنند.
- در زمان واقعی، پاسخهای خود را بر اساس رفتار قربانی به روزرسانی کنند.
این نوع فیشینگ به قدری واقعی به نظر میرسد که حتی کاربران با تجربه نیز ممکن است فریب آن را بخورند.
۲. حملات بر اساس یادگیری ماشین
هوش مصنوعی میتواند الگوریتمهای یادگیری ماشین را برای شناسایی نقاط ضعف در سیستمها استفاده کند. برای مثال:
- میتواند با تحلیل ترافیک شبکه، نقاط ورود احتمالی را شناسایی کند.
- با استفاده از تکنیکهای شبیهسازی، میتواند سیستمهای امنیتی را تست کند و نقاط ضعف آنها را پیدا کند.
- میتواند با تغییر الگوریتمهای خود، در برابر سیستمهای تشخیص نفوذ نیز مقاوم شود.
این نوع حملات به دلیل پیچیدگی بالا، تشخیص آنها برای سیستمهای امنیتی سنتی بسیار دشوار است.
۳. تولید کدهای مخرب
یکی از کاربردهای جدید هوش مصنوعی در حملات سایبری، تولید کدهای مخرب است. مدلهای زبان مانند ChatGPT یا کدهای تولیدکننده هوشمند میتوانند:
- کدهای مخرب را با کیفیت بالا تولید کنند که تشخیص آنها برای ابزارهای ضد ویروس دشوار است.
- کدهای جدیدی را طراحی کنند که قبلاً در بانکهای داده ویروسها ثبت نشدهاند.
- کدهای مخرب را به زبان برنامهنویسی مورد نظر هکر تغییر دهند تا تشخیص آنها سختتر شود.
این موضوع نشان میدهد که دیگر نمیتوان با استفاده از لیستهای سیاه یا سفید کدهای مخرب، از سیستمها محافظت کرد.
چگونه میتوان در برابر حملات سایبری هوشمند محافظت کرد؟
با توجه به پیچیدگی جدید حملات سایبری، نیاز به روشهای جدیدی برای محافظت از سیستمها و دادهها وجود دارد. در ادامه به برخی از راهکارهای مؤثر میپردازیم:
۱. استفاده از سیستمهای تشخیص نفوذ هوشمند
سیستمهای تشخیص نفوذ سنتی با استفاده از قواعد و الگوریتمهای ثابت، نمیتوانند در برابر حملات هوشمند مقاومت کنند. اما سیستمهای جدید با استفاده از هوش مصنوعی و یادگیری عمیق، میتوانند:
- رفتارهای غیرعادی را در زمان واقعی شناسایی کنند.
- با یادگیری مداوم، خود را به روزرسانی کنند.
- در برابر تکنیکهای جدید هکرها نیز مقاوم باشند.
استفاده از این سیستمها میتواند سطح امنیت شبکهها را به طور قابل توجهی افزایش دهد.
۲. آموزش کاربران برای شناسایی حملات
یکی از مهمترین بخشهای امنیت سایبری، آموزش کاربران است. بسیاری از حملات سایبری از طریق فریب کاربران انجام میشود. بنابراین:
- کاربران باید در مورد روشهای جدید فیشینگ و حملات سایبری آموزش ببینند.
- آموزشهای دورهای در مورد امنیت سایبری برای همه کاربران ضروری است.
- کاربران باید در مورد خطرات استفاده از هوش مصنوعی در حملات سایبری آگاه شوند.
آگاهی کاربران میتواند بسیاری از حملات را پیش از وقوع خنثی کند.
۳. استفاده از روشهای احراز هویت چندعاملی
احراز هویت چندعاملی یکی از روشهای مؤثر برای محافظت در برابر حملات هوشمند است. این روش با استفاده از چندین عامل مختلف مانند:
- رمز عبور
- کدهای یکبارمصرف
- شناسایی بیومتریک
میتواند اطمینان حاصل کند که تنها افراد مجاز به سیستم دسترسی دارند. استفاده از این روش میتواند خطر نفوذ هکرها را به شدت کاهش دهد.
۴. به روزرسانی مداوم سیستمها و نرمافزارها
یکی از سادهترین اما مؤثرترین روشهای محافظت در برابر حملات سایبری، به روزرسانی مداوم سیستمها و نرمافزارها است. بسیاری از حملات سایبری از طریق نقاط ضعف موجود در نسخههای قدیمی نرمافزارها انجام میشود. بنابراین:
- همیشه آخرین نسخههای نرمافزارها را نصب کنید.
- به روزرسانیهای امنیتی را به موقع انجام دهید.
- از نصب نرمافزارهای غیرمجاز خودداری کنید.
این اقدامات میتواند بسیاری از حملات سایبری را پیشگیری کند.
چگونه میتوان از هوش مصنوعی برای افزایش امنیت سایبری استفاده کرد؟
در حالی که هوش مصنوعی میتواند تهدیدی بزرگ برای امنیت سایبری باشد، همچنین میتواند یکی از قدرتمندترین ابزارهای محافظت باشد. استفاده از هوش مصنوعی در امنیت سایبری میتواند:
- حملهها را سریعتر شناسایی کند.
- پاسخ به حملات را خودکار کند.
- سیستمها را در برابر تهدیدات جدید محافظت کند.
برای مثال، هوش مصنوعی میتواند:
- رفتارهای غیرعادی کاربران را شناسایی کند و هشدار دهد.
- از الگوریتمهای پیشبینی برای شناسایی تهدیدات آینده استفاده کند.
- سیستمهای خودکار را برای پاسخ به حملات طراحی کند.
استفاده از این فناوریها میتواند امنیت سایبری را به سطح جدیدی برساند.
در پایان، باید توجه داشت که هوش مصنوعی نه تنها یک تهدید، بلکه یک فرصت برای افزایش امنیت سایبری است. با استفاده از روشهای مناسب و آموزشهای لازم، میتوان در برابر حملات سایبری هوشمند مقاومت کرد و از دادهها و سیستمها محافظت کرد. برای اطلاعات بیشتر در مورد روشهای جدید امنیت سایبری، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.