روتکیت چیست و چرا شناسایی آن دشوار است؛ قبل از اقدام این موارد را بدانید
در دنیای دیجیتال امروز، امنیت سایبری به یکی از مهمترین نگرانیهای افراد و سازمانها تبدیل شده است. یکی از خطرناکترین تهدیدات در این زمینه، روتکیتها هستند. این نرمافزارهای مخرب، که به عنوان «جنگافزارهای مخفی» شناخته میشوند، توانایی کنترل کامل یک سیستم را دارند و شناسایی آنها به دلیل ویژگیهای خاصشان بسیار دشوار است. اگر شما هم به دنبال درک بهتر از روتکیتها و چگونگی شناسایی آنها هستید، این مقاله برایتان مفید خواهد بود.
روتکیت چیست؟
روتکیت (Rootkit) یک مجموعه از ابزارها یا نرمافزارهای مخرب است که توسط هکرها برای دسترسی مخفیانه و کنترل کامل یک سیستم کامپیوتری یا سرور استفاده میشود. نام «روتکیت» از کلمه «root» (ریشه یا دسترسی کامل در سیستمهای یونیکس و لینوکس) و «kit» (کیت یا مجموعه ابزار) گرفته شده است. این نرمافزارها معمولاً پس از نفوذ به سیستم، خود را پنهان کرده و اجازه میدهند هکر به صورت مخفیانه به سیستم دسترسی داشته باشد.
روتکیتها میتوانند در سیستمعاملهای مختلف از جمله ویندوز، لینوکس، مکاواس و حتی دستگاههای موبایل فعال شوند. این نرمافزارها اغلب برای جاسوسی، دزدی اطلاعات، کنترل از راه دور یا حتی انجام حملات سایبری بزرگتر استفاده میشوند. یکی از ویژگیهای اصلی روتکیتها، توانایی پنهان کردن خود از سیستم عامل و ابزارهای امنیتی است، که شناسایی آنها را بسیار دشوار میکند.
چگونه روتکیتها کار میکنند؟
روتکیتها معمولاً از طریق روشهای مختلفی مانند:
- فایلهای ضعیف یا آلوده
- نرمافزارهای مخرب یا تروجانها
- نرمافزارهای غیرمجاز یا کرک شده
- نرمافزارهای روزآمد نشده
- حفرههای امنیتی در سیستم عامل یا نرمافزارهای کاربردی
به سیستم نفوذ میکنند. پس از نفوذ، روتکیتها:
- خود را در سیستم پنهان میکنند تا شناسایی نشوند.
- دسترسی کامل به سیستم را برای هکر فراهم میآورند.
- میتوانند از سیستم برای حملات بیشتر یا جاسوسی استفاده کنند.
چرا شناسایی روتکیت دشوار است؟
شناسایی روتکیتها به دلیل ویژگیهای خاص آنها بسیار چالشبرانگیز است. برخی از دلایل اصلی دشواری شناسایی روتکیتها عبارتند از:
۱. پنهانکاری پیشرفته
روتکیتها معمولاً خود را در بخشهای عمیق سیستم پنهان میکنند، مانند:
- کره سیستم عامل (Kernel)
- فایلهای سیستم
- پروسسهای مخفی
- دریافت و ارسال دادههای مخفیانه
این پنهانکاری باعث میشود که حتی ابزارهای ضدویروس پیشرفته نیز نتوانند آنها را شناسایی کنند.
۲. تغییر در عملکرد سیستم
روتکیتها میتوانند عملکرد سیستم را تغییر دهند، به طوری که ابزارهای امنیتی نتوانند آنها را تشخیص دهند. برای مثال:
- پنهان کردن فایلها و پوشهها از نمایش در منوی فایلها
- تغییر در نتایج جستجو یا نمایش اطلاعات سیستم
- پنهان کردن پروسسهای مربوط به خود از منوی مدیریت وظایف
این تغییرات باعث میشود که کاربر یا حتی مدیر سیستم، به وجود روتکیت پی نبرند.
۳. استفاده از تکنیکهای پیشرفته هک
روتکیتها از تکنیکهای پیشرفتهای مانند:
- تغییر در حافظه سیستم (Memory Hooking)
- تغییر در عملکرد APIهای سیستم
- استفاده از رمزنگاری برای مخفی کردن دادهها
استفاده میکنند که شناسایی آنها را بسیار دشوار میسازد.
۴. عدم آگاهی کاربران
بسیاری از کاربران از وجود روتکیتها اطلاعی ندارند و حتی اگر سیستمشان آلوده شود، ممکن است هیچ نشانهای از آن مشاهده نکنند. این موضوع باعث میشود که روتکیتها برای مدت طولانی بدون شناسایی باقی بمانند و آسیب بیشتری وارد کنند.
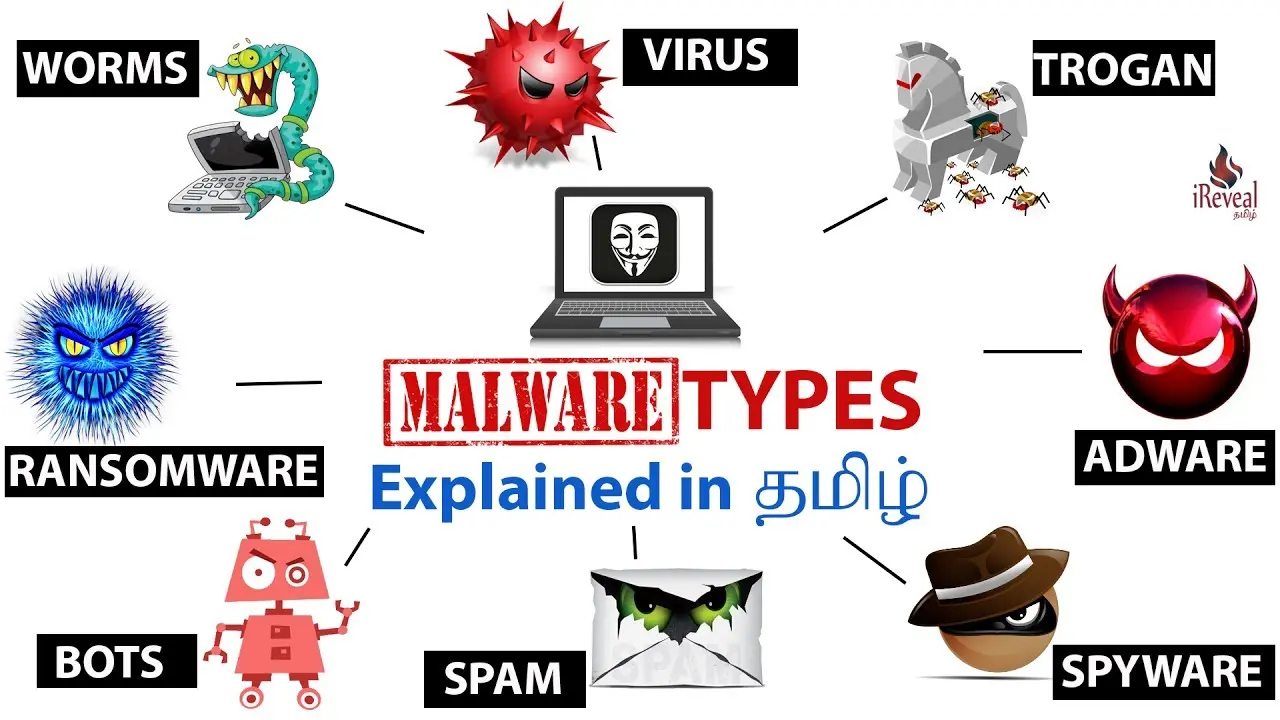
نشانههای آلودگی به روتکیت
اگرچه شناسایی روتکیتها دشوار است، اما برخی نشانهها میتوانند به شما کمک کنند تا به وجود آنها پی ببرید. برخی از این نشانهها عبارتند از:
- کاهش عملکرد سیستم یا افزایش مصرف منابع
- پدیدار شدن فایلها یا برنامههای ناشناس در سیستم
- تغییر در تنظیمات سیستم یا برنامهها بدون اطلاع کاربر
- ارسال دادههای مخفیانه از سیستم به سرورهای ناشناس
- باز شدن برنامهها یا پنجرههای ناشناس
- تغییر در رفتار شبکه یا افزایش ترافیک غیرمعمول
اگر یکی یا چند مورد از این نشانهها را مشاهده کردید، باید فوراً اقدامات امنیتی را آغاز کنید.
چگونه میتوان روتکیت را شناسایی و حذف کرد؟
شناسایی و حذف روتکیتها نیاز به دانش فنی و استفاده از ابزارهای تخصصی دارد. برخی از روشهای کلی برای شناسایی و حذف روتکیتها عبارتند از:
۱. استفاده از ابزارهای ضدویروس و ضدروتکیت
ابزارهای ضدویروس پیشرفته مانند:
- Kaspersky
- Norton
- Bitdefender
- Emsisoft
میتوانند در شناسایی برخی روتکیتها مؤثر باشند. همچنین، ابزارهای تخصصی مانند:
- RootkitRevealer
- GMER
- Process Explorer
میتوانند به شناسایی روتکیتها کمک کنند.
۲. بررسی سیستم با استفاده از سیستم عامل زنده (Live OS)
استفاده از سیستم عامل زنده مانند:
- Kali Linux
- Ubuntu Live
میتواند به شما کمک کند تا بدون فعال کردن روتکیت، سیستم خود را بررسی کنید. این روش به شما اجازه میدهد تا فایلها و پروسسهای مخفی را شناسایی کنید.
۳. بررسی فایلها و پروسسهای سیستم
با استفاده از ابزارهای مدیریت سیستم مانند:
- Task Manager (مدیر وظایف)
- Resource Monitor (نظارت بر منابع)
- Process Explorer
میتوانید پروسسهای مشکوک را شناسایی و بررسی کنید. همچنین، بررسی فایلهای سیستم با استفاده از ابزارهای مانند:
- File Explorer
- Command Prompt
میتواند به شناسایی فایلهای مخفی کمک کند.
۴. استفاده از ابزارهای تحلیل شبکه
ابزارهای تحلیل شبکه مانند:
- Wireshark
- TCPView
میتوانند به شما کمک کنند تا ترافیک شبکه مشکوک را شناسایی کنید. اگر ترافیک غیرمعمولی مشاهده کردید، احتمال وجود روتکیت وجود دارد.
۵. بازسازی سیستم
در صورت شناسایی روتکیت، بهترین راهکار بازسازی کامل سیستم است. این کار شامل:
- پاکسازی کامل سیستم عامل
- بازنشانی فایلها و تنظیمات
- تازهسازی نرمافزارهای امنیتی
میشود. این روش تضمین میکند که هیچ روتکیت یا نرمافزار مخرب دیگری در سیستم باقی نماند.
چگونه میتوان از آلودگی به روتکیت جلوگیری کرد؟
پیشگیری از آلودگی به روتکیتها بسیار مهمتر از شناسایی و حذف آنها است. برخی از روشهای پیشگیری عبارتند از:
۱. استفاده از نرمافزارهای امنیتی پیشرفته
نصب و استفاده از نرمافزارهای ضدویروس و ضدروتکیت پیشرفته میتواند به شما کمک کند تا از آلودگی به روتکیتها جلوگیری کنید. همچنین، استفاده از فایروالهای پیشرفته نیز میتواند در جلوگیری از نفوذ هکرها مؤثر باشد.
۲. بهروزرسانی مداوم سیستم و نرمافزارها
بهروزرسانی مداوم سیستم عامل و نرمافزارهای کاربردی میتواند حفرههای امنیتی موجود را پر کرده و از نفوذ روتکیتها جلوگیری کند. همیشه آخرین نسخههای نرمافزارها را نصب کنید.
۳. استفاده از حساب کاربری با دسترسی محدود
استفاده از حساب کاربری با دسترسی محدود (Non-Administrator) میتواند از نفوذ روتکیتها جلوگیری کند، زیرا این نرمافزارها نیاز به دسترسی کامل به سیستم دارند.
۴. عدم استفاده از نرمافزارهای غیرمجاز یا کرک شده
نرمافزارهای غیرمجاز یا کرک شده اغلب حاوی روتکیتها یا سایر نرمافزارهای مخرب هستند. از نصب این نرمافزارها خودداری کنید.
۵. آموزش کاربران در زمینه امنیت سایبری
آموزش کاربران در زمینه امنیت سایبری و آگاهی از تهدیدات مختلف میتواند به جلوگیری از آلودگی به روتکیتها کمک کند. کاربران باید از روشهای نفوذ احتمالی و نشانههای آلودگی آگاه باشند.
۶. استفاده از شبکههای امن و VPN
استفاده از شبکههای امن و VPN میتواند از دسترسی هکرها به سیستم شما جلوگیری کند. همچنین، استفاده از شبکههای خصوصی و امن در محیطهای کاری نیز میتواند خطر آلودگی به روتکیتها را کاهش دهد.
در نهایت، آگاهی از روتکیتها و روشهای پیشگیری از آنها میتواند به شما کمک کند تا سیستم خود را در برابر این تهدیدات محافظت کنید. اگرچه شناسایی روتکیتها دشوار است، اما با استفاده از ابزارهای مناسب و اقدامات پیشگیرانه، میتوانید از آلودگی به این نرمافزارهای مخرب جلوگیری کنید.
برای اطلاعات بیشتر در زمینه امنیت سایبری و روشهای پیشگیری از تهدیدات مختلف، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.