حمله DDoS چیست و چگونه یک سرویس اینترنتی را از دسترس خارج میکند؛ راهنمای کامل و کاربردی
در دنیای دیجیتال امروز، امنیت سایبری به یکی از مهمترین چالشهای سازمانها و کاربران تبدیل شده است. یکی از تهدیدات جدی که میتواند سرویسهای اینترنتی را بهطور کامل از دسترس خارج کند، حملات DDoS است. این نوع حملات با استفاده از حجم عظیم ترافیک شبکه، سرورهای هدف را به حالت اشباع میرسانند و باعث میشوند که سرویسها برای کاربران غیرقابل دسترسی شوند. اما حمله DDoS دقیقاً چیست؟ چگونه عمل میکند؟ و چه راههایی برای مقابله با آن وجود دارد؟ در این راهنمای کامل، به بررسی این موضوعات میپردازیم و راهکارهای کاربردی برای کاهش آسیبپذیری در برابر حملات DDoS را ارائه میدهیم.
حمله DDoS چیست؟
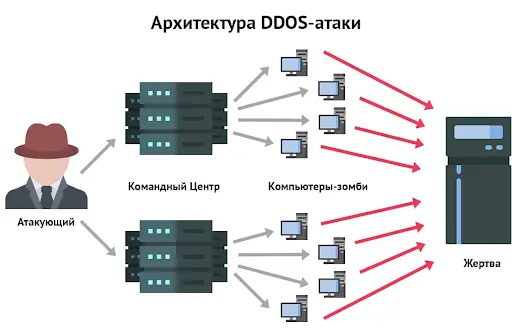
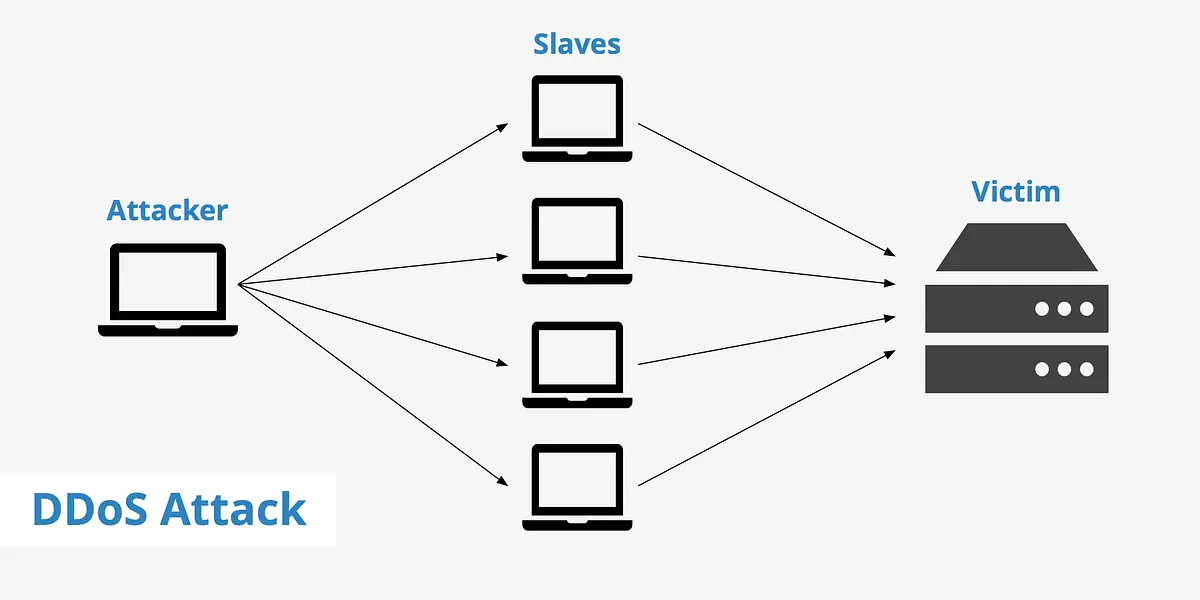
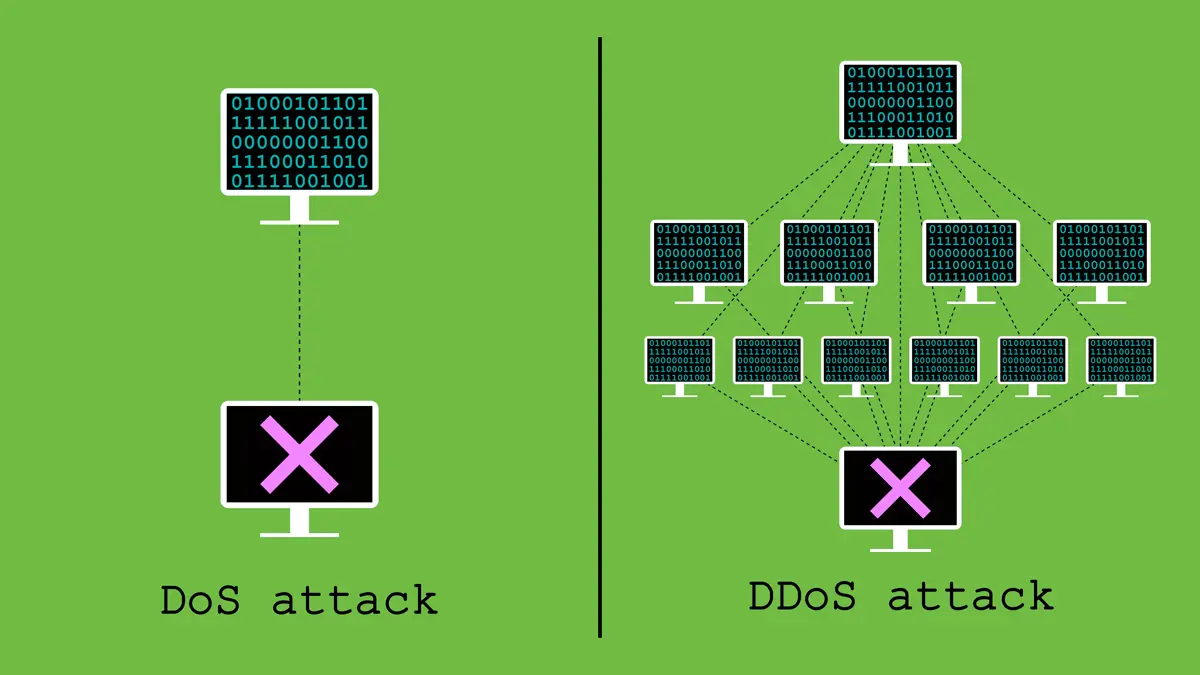
حمله DDoS مخفف Distributed Denial of Service است که به معنای «منع سرویس توزیعشده» میباشد. در این نوع حملات، مهاجم با استفاده از تعداد زیادی دستگاه آلوده (که به آنها زامبی یا بوتنت میگویند)، ترافیک شبکهای را به سمت یک سرور یا شبکه هدف ارسال میکند. این ترافیک غیرمعمول باعث میشود که سرور یا شبکه هدف نتواند با درخواستهای واقعی کاربران مقابله کند و در نتیجه، سرویس مورد نظر برای کاربران غیرقابل دسترسی شود.
تفاوت اصلی بین حمله DDoS و حمله DoS (Denial of Service) در این است که در حمله DoS، مهاجم تنها از یک دستگاه استفاده میکند، در حالی که در حمله DDoS، تعداد زیادی دستگاه آلوده بهطور همزمان به حمله میپردازند. این تفاوت باعث میشود که حملات DDoS بسیار قدرتمندتر و سختتر برای مقابله با آنها باشند.
چگونه حمله DDoS سرویسهای اینترنتی را از دسترس خارج میکند؟
حمله DDoS با ایجاد ترافیک غیرمعمول و غیرموجه، منابع سرور یا شبکه هدف را بهطور کامل اشباع میکند. این ترافیک میتواند شامل درخواستهای HTTP، UDP، TCP یا حتی ترافیک پروتکلهای دیگر باشد. وقتی سرور یا شبکه هدف نتواند با حجم بالای این ترافیک مقابله کند، به حالت اشباع میرسد و در نتیجه:
- سرعت پاسخدهی به درخواستهای واقعی کاربران کاهش مییابد یا بهطور کامل متوقف میشود.
- سرور یا شبکه ممکن است بهطور کامل از کار بیفتد و برای مدت کوتاهی یا طولانیتر غیرقابل دسترسی باشد.
- کاربران واقعی نتوانند به سرویسهای مورد نیاز خود مانند وبسایتها، خدمات بانکی، یا پلتفرمهای آنلاین دسترسی پیدا کنند.
- در برخی موارد، حمله DDoS میتواند باعث خرابی سختافزاری یا نرمافزاری شود، اگرچه این موارد کمتر رایج هستند.
مهاجمها معمولاً از این حملات برای ایجاد اختلال در سرویسها، کسب سود مالی (مانند فریب کاربران برای پرداخت فدی)، یا حتی برای انجام حملات سیاسی و اجتماعی استفاده میکنند.
چگونه میتوان در برابر حملات DDoS محافظت کرد؟
برای مقابله با حملات DDoS، سازمانها و کاربران میتوانند از راهکارهای مختلفی استفاده کنند. برخی از این راهکارها شامل:
- استفاده از سیستمهای تشخیص و جلوگیری از حملات DDoS: این سیستمها با تحلیل ترافیک شبکه، ترافیک غیرمعمول را شناسایی و مسدود میکنند.
- استفاده از CDN (Content Delivery Network): CDNها با توزیع بار ترافیک بین چندین سرور، میتوانند از سرور اصلی در برابر حملات DDoS محافظت کنند.
- بهروزرسانی و سختتر کردن سیستمها: استفاده از نرمافزارهای بهروز، پچهای امنیتی و پیکربندیهای امن میتواند آسیبپذیریهای سیستم را کاهش دهد.
- استفاده از فیلترهای ترافیک: فیلترهای شبکه میتوانند ترافیک غیرمعمول را شناسایی و مسدود کنند.
- پشتیبانی از ارائهدهندگان خدمات امنیتی: برخی از شرکتهای ارائهدهنده خدمات اینترنتی (ISP) و شرکتهای امنیتی، خدمات ویژهای برای محافظت در برابر حملات DDoS ارائه میدهند.
همچنین، آموزش کاربران در مورد خطرات حملات DDoS و روشهای شناسایی آنها نیز میتواند کمک زیادی به کاهش آسیبپذیریها کند.
چه زمانی باید از خدمات ضد DDoS استفاده کرد؟
استفاده از خدمات ضد DDoS به ویژه برای سازمانها و کسبوکارهایی که وابستگی زیادی به اینترنت دارند، ضروری است. برخی از شرایطی که نشاندهنده نیاز به استفاده از این خدمات هستند:
- سرویس شما در معرض حملات مکرر DDoS قرار دارد.
- سرویس شما برای کاربران مهمی مانند مشتریان یا کارکنان حیاتی است.
- سرویس شما شامل اطلاعات حساس یا مالی است که نیاز به محافظت بیشتر دارد.
- سرویس شما در حال رشد است و نیاز به مقیاسپذیری بیشتر دارد.
در این موارد، استفاده از خدمات ضد DDoS میتواند به شما کمک کند تا از دسترسپذیری سرویسهای خود اطمینان حاصل کنید و از خسارات مالی و reputational جلوگیری کنید.
راهکارهای کاربردی برای کاهش آسیبپذیری در برابر حملات DDoS
در ادامه، به برخی از راهکارهای کاربردی برای کاهش آسیبپذیری در برابر حملات DDoS میپردازیم:
- استفاده از سرورهای مجازی: استفاده از سرورهای مجازی میتواند به شما کمک کند تا در صورت حمله، سرور اصلی را به سرعت تعویض کنید.
- پیکربندی مناسب فایروال: پیکربندی صحیح فایروال میتواند ترافیک غیرمعمول را شناسایی و مسدود کند.
- استفاده از پروتکلهای امنیتی: استفاده از پروتکلهای امنیتی مانند TLS/SSL میتواند امنیت ارتباطات را افزایش دهد.
- محدود کردن تعداد درخواستها: محدود کردن تعداد درخواستهای ورودی میتواند از اشباع سرور جلوگیری کند.
- استفاده از سیستمهای تشخیص نفوذ: این سیستمها میتوانند فعالیتهای مشکوک را شناسایی و گزارش دهند.
همچنین، داشتن یک برنامه واکنش به حوادث امنیتی (Incident Response Plan) میتواند به شما کمک کند تا در صورت وقوع حمله، بهطور سریع و مؤثر به آن پاسخ دهید.
نکات پایانی
حمله DDoS یکی از تهدیدات جدی در دنیای امنیتی است که میتواند سرویسهای اینترنتی را بهطور کامل از دسترس خارج کند. با آگاهی از نحوه عملکرد این حملات و استفاده از راهکارهای مناسب، میتوانید از سرویسهای خود محافظت کنید و از دسترسپذیری آنها برای کاربران اطمینان حاصل کنید.
در صورت نیاز به اطلاعات بیشتر در زمینه امنیت سایبری و راهکارهای محافظت در برابر حملات مختلف، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید. این مقالات میتوانند راهنمایی ارزشمندی برای افزایش آگاهی و آمادگی در برابر تهدیدات سایبری ارائه دهند.