تریپس چیست و چه خسارتی ایجاد میکند؛ راهنمای ساده برای شروع
در دنیای امروز که امنیت سایبری به یکی از مهمترین نگرانیهای سازمانها و افراد تبدیل شده است، شناخت ابزارها و تکنیکهای مختلف برای محافظت از سیستمها ضروری است. یکی از این ابزارها که در سالهای اخیر توجه بسیاری را به خود جلب کرده است، تریپس (Tripwire) است. این نرمافزار که در ابتدا برای کنترل تغییرات فایلها و سیستمهای عامل طراحی شده بود، امروزه به عنوان یکی از ابزارهای کلیدی در زمینه امنیت اطلاعات و تشخیص نفوذ شناخته میشود. اما تریپس دقیقاً چیست؟ چه کارکردهایی دارد و چگونه میتواند خساراتی را ایجاد کند؟ در این راهنما سعی میکنیم به این سوالات پاسخ دهیم و همچنین نحوه استفاده از این ابزار را برای کاربران جدید توضیح دهیم.
تریپس چیست؟
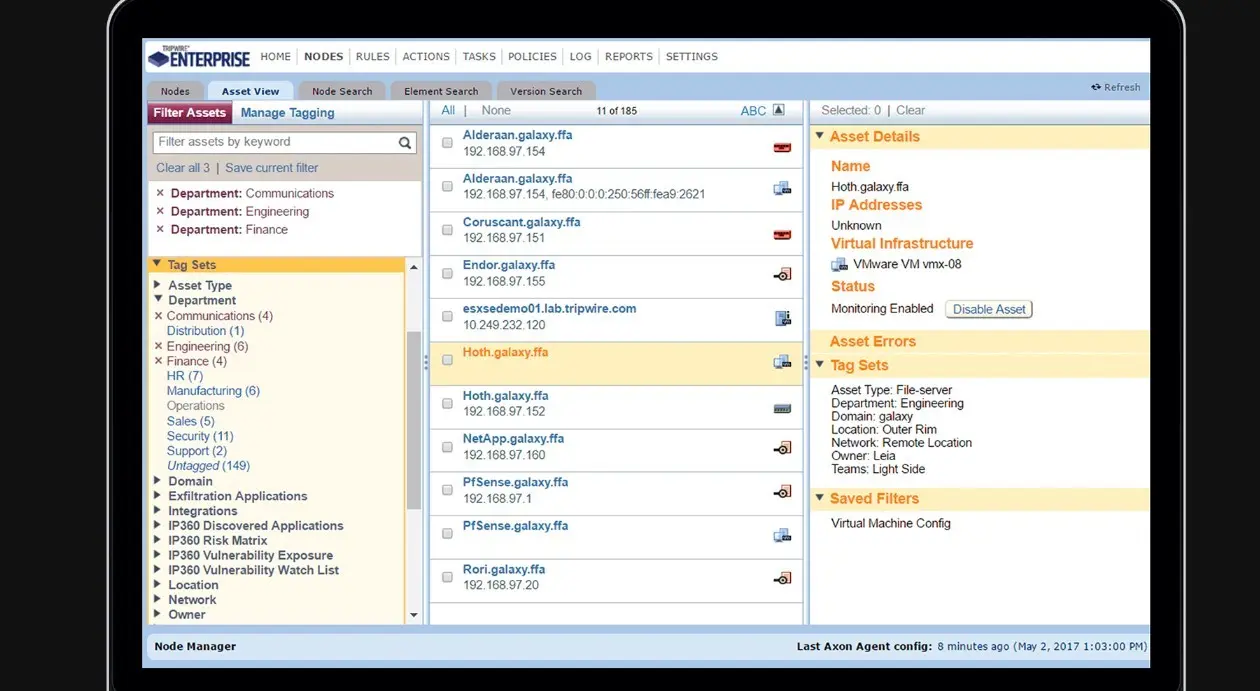
تریپس یک ابزار نرمافزاری است که برای کنترل تغییرات و مدیریت امنیت در سیستمهای کامپیوتری طراحی شده است. این ابزار به کاربران امکان میدهد تا تغییرات غیرمجاز در فایلها، دایرکتوریها، تنظیمات سیستم و حتی شبکه را تشخیص دهند. تریپس در اصل یک سیستم IDPS (Intrusion Detection and Prevention System) یا سیستم تشخیص و پیشگیری از نفوذ است که با استفاده از تکنیکهای مختلف، تغییرات غیرعادی را شناسایی و گزارش میکند.
یکی از ویژگیهای اصلی تریپس، توانایی آن در ایجاد یک بازهای از وضعیت پایه (baseline) برای سیستم است. این بازه شامل اطلاعاتی مانند تاریخچه فایلها، مجوزهای دسترسی، هشتگهای فایلها و سایر پارامترهای سیستم است. سپس تریپس به صورت مداوم این بازه را با وضعیت فعلی سیستم مقایسه میکند و در صورت تشخیص تغییرات غیرمجاز، هشدار میدهد.
تریپس در ابتدا توسط شرکت Tripwire Inc. توسعه یافت و امروزه در محیطهای مختلفی از جمله سیستمهای لینوکس، ویندوز و شبکهها استفاده میشود. این ابزار به ویژه در سازمانها و شرکتهایی که نیاز به محافظت از دادههای حساس دارند، بسیار مورد توجه است.
چه خساراتی میتواند تریپس ایجاد کند؟
اگرچه تریپس به عنوان یک ابزار امنیتی طراحی شده است، اما استفاده نادرست یا عدم آگاهی از نحوه کار با آن میتواند منجر به مشکلاتی شود. در این بخش به برخی از خطرات و خسارات احتمالی ناشی از استفاده نادرست از تریپس میپردازیم:
- هشدارهای کاذب: یکی از مشکلات رایج در استفاده از تریپس، دریافت هشدارهای کاذب است. این اتفاق زمانی میافتد که تغییراتی در سیستم رخ دهد که توسط تریپس به عنوان تغییر غیرمجاز تشخیص داده شود، در حالی که در واقع تغییرات مجاز بودهاند. این موضوع میتواند باعث شود که کاربران به هشدارها توجه نکنند و در نهایت خطرات واقعی را نادیده بگیرند.
- تاخیر در عملکرد سیستم: تریپس به صورت مداوم سیستم را اسکن میکند و تغییرات را بررسی میکند. این فرایند ممکن است در برخی سیستمها باعث افزایش بار پردازشی شود و در نتیجه تاخیر در عملکرد سیستم ایجاد کند. به ویژه در سیستمهایی که منابع محدود دارند، این موضوع میتواند مشکلساز باشد.
- عدم تشخیص تغییرات مجاز: اگر تنظیمات تریپس به درستی پیکربندی نشده باشد، ممکن است تغییرات مجاز توسط کاربران یا برنامهها به عنوان تغییرات غیرمجاز تشخیص داده نشوند. این موضوع میتواند باعث شود که کاربران نتوانند به درستی از سیستم استفاده کنند یا تغییرات ضروری را اعمال کنند.
- خطرات مرتبط با پیکربندی نادرست: پیکربندی نادرست تریپس میتواند منجر به شناسایی نادرست تغییرات شود. برای مثال، اگر یک فایل مهم در لیست بازه پایه تریپس قرار نگیرد، تغییرات آن ممکن است شناسایی نشود و در نتیجه سیستم آسیبپذیر باقی بماند.
برای جلوگیری از این مشکلات، بسیار مهم است که تریپس به درستی پیکربندی و استفاده شود. در ادامه به نحوه استفاده از این ابزار برای کاربران جدید میپردازیم.
راهنمای ساده برای شروع با تریپس
اگر شما نیز قصد استفاده از تریپس را دارید، اما با نحوه کار با این ابزار آشنا نیستید، این بخش راهنمایی سادهای برای شروع ارائه میدهد:
1. نصب تریپس
تریپس در سیستمعاملهای مختلفی مانند لینوکس و ویندوز قابل نصب است. برای نصب در لینوکس، میتوانید از دستورهای زیر استفاده کنید:
در سیستمهای مبتنی بر دبیان/آبنتو:
sudo apt-get install tripwire
در سیستمهای مبتنی بر رد هات:
sudo yum install tripwire
پس از نصب، باید تریپس را پیکربندی کنید. این فرایند شامل تنظیمات اولیه مانند تعریف بازه پایه و پیکربندی فایلهای پیکربندی است.
2. پیکربندی تریپس
پیکربندی تریپس شامل چند مرحله است:
- تعریف بازه پایه: در این مرحله، تریپس یک تصویر از وضعیت فعلی سیستم ایجاد میکند. این شامل فایلها، دایرکتوریها و تنظیمات مهم است. برای انجام این کار، میتوانید از دستور زیر استفاده کنید:
sudo twadmin --create-polfile /etc/tripwire/twpol.txt
این دستور یک فایل پیکربندی اولیه ایجاد میکند که میتوانید آن را ویرایش کنید.
- ویرایش فایل پیکربندی: فایل پیکربندی اصلی تریپس در مسیر
/etc/tripwire/twpol.txtقرار دارد. در این فایل میتوانید تنظیمات مختلفی مانند فایلها و دایرکتوریهایی که باید تحت نظارت قرار گیرند، تعریف کنید. همچنین میتوانید سطح حساسیت هشدارها را تنظیم کنید. - ایجاد کلیدهای امنیتی: تریپس از کلیدهای امنیتی برای تأیید تغییرات استفاده میکند. این کلیدها باید به دقت محافظت شوند. برای ایجاد کلیدهای جدید، میتوانید از دستور زیر استفاده کنید:
sudo twadmin --generate-keys /etc/tripwire/
3. اجرای اسکن اولیه
پس از پیکربندی، باید یک اسکن اولیه از سیستم انجام دهید تا تریپس بتواند بازه پایه را ایجاد کند:
sudo tripwire --init
این دستور یک فایل گزارش ایجاد میکند که شامل وضعیت فعلی سیستم است. این فایل باید در یک مکان امن ذخیره شود.
4. اجرای اسکنهای دورهای
پس از ایجاد بازه پایه، باید اسکنهای دورهای را برای تشخیص تغییرات انجام دهید. برای اجرای اسکن، میتوانید از دستور زیر استفاده کنید:
sudo tripwire --check
تریپس تغییرات را با بازه پایه مقایسه میکند و در صورت تشخیص تغییرات غیرمجاز، هشدار میدهد.
5. بررسی گزارشها
گزارشهای تریپس در مسیر /var/log/tripwire/report/ ذخیره میشوند. شما باید این گزارشها را به صورت دورهای بررسی کنید و در صورت نیاز، اقدامات لازم را برای حل مشکلات انجام دهید.
برای کسب اطلاعات بیشتر در مورد ابزارهای امنیتی و راهکارهای محافظت از سیستمها، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.