باگ بانتی چیست و چرا شرکتها برای کشف آسیبپذیری جایزه میدهند؛ یک راهنمای کامل برای تصمیم بهتر
در دنیای دیجیتال امروز، امنیت سایبری به یکی از مهمترین چالشهای شرکتها و سازمانها تبدیل شده است. هر روز هزاران حمله سایبری صورت میگیرد و بسیاری از این حملات از طریق آسیبپذیریهای نرمافزاری یا سختافزاری رخ میدهند. اما چگونه میتوان این آسیبپذیریها را قبل از آنکه توسط مهاجمان کشف شوند، شناسایی کرد؟ یکی از روشهای مؤثر برای این کار، برنامههای باگ بانتی (Bug Bounty) است. در این مقاله به بررسی مفهوم باگ بانتی، نحوه عملکرد آن، مزایای شرکتها و افراد در این برنامهها، و همچنین راهنمایی برای انتخاب بهترین برنامه باگ بانتی میپردازیم.
باگ بانتی چیست؟
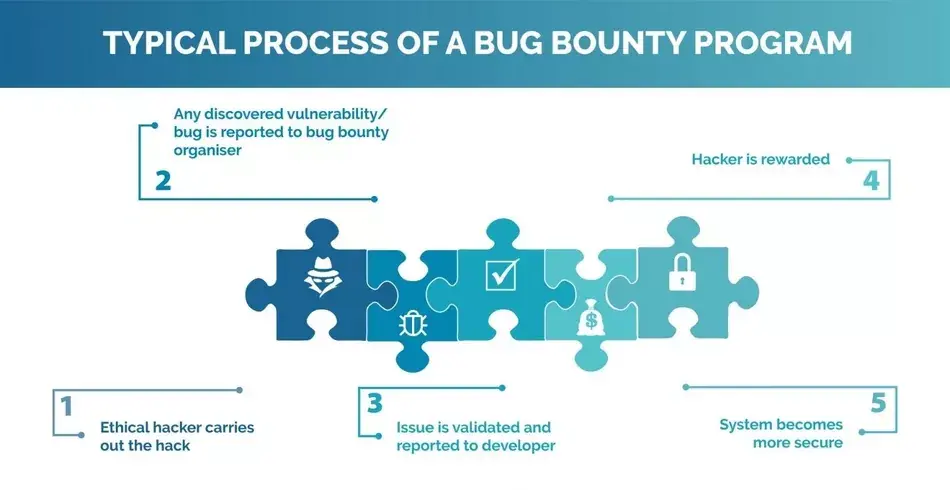
باگ بانتی یا جایزه شکار باگ، یک برنامه است که در آن شرکتها یا سازمانها به افراد خارجی (که اغلب به آنها هکرهای سفیدپوش یا تحلیلگران امنیت میگویند) اجازه میدهند تا آسیبپذیریهای موجود در سیستمهای آنها را پیدا کرده و گزارش دهند. در ازای کشف هر آسیبپذیری، شرکت به آن فرد جایزه میدهد. این جایزه میتواند پول نقد، کارت هدیه، سوابق حرفهای، یا حتی فرصتهای شغلی باشد.
این روش که در دهه گذشته به سرعت رشد کرده است، به شرکتها کمک میکند تا با هزینه کمتری، امنیت سیستمهای خود را بهبود بخشند و همچنین از نظر جامعه امنیت سایبری به عنوان یک شرکت مسئول و شفاف شناخته شوند.
چرا شرکتها جایزه میدهند؟
شرکتها برای اجرای برنامههای باگ بانتی چند دلیل مهم دارند:
- کشف سریع آسیبپذیریها: تیمهای داخلی امنیت سایبری ممکن است نتوانند همه آسیبپذیریها را پیدا کنند. باگ بانتی به شرکتها اجازه میدهد تا از چشمهای بیشتری برای بررسی سیستمهای خود استفاده کنند.
- کاهش هزینههای امنیت: استخدام یک تیم کامل امنیت سایبری گران است، اما باگ بانتی به شرکتها اجازه میدهد تا با هزینه کمتری، از تخصص افراد خارجی استفاده کنند.
- افزایش اعتماد: شرکتهایی که برنامه باگ بانتی دارند، نشان میدهند که به امنیت سایبری اهمیت میدهند و این میتواند اعتماد مشتریان و سرمایهگذاران را افزایش دهد.
- پیشگیری از حملات: بسیاری از حملات سایبری از طریق آسیبپذیریهای شناختهنشده رخ میدهند. باگ بانتی این آسیبپذیریها را قبل از آنکه توسط مهاجمان استفاده شوند، شناسایی میکند.
باگ بانتی نه تنها برای شرکتها مفید است، بلکه برای افراد علاقهمند به امنیت سایبری نیز فرصتهای خوبی فراهم میکند. این افراد میتوانند با کشف آسیبپذیریها، درآمد کسب کنند و همچنین تجربه عملی کسب کنند که در رزومهشان بسیار ارزشمند است.
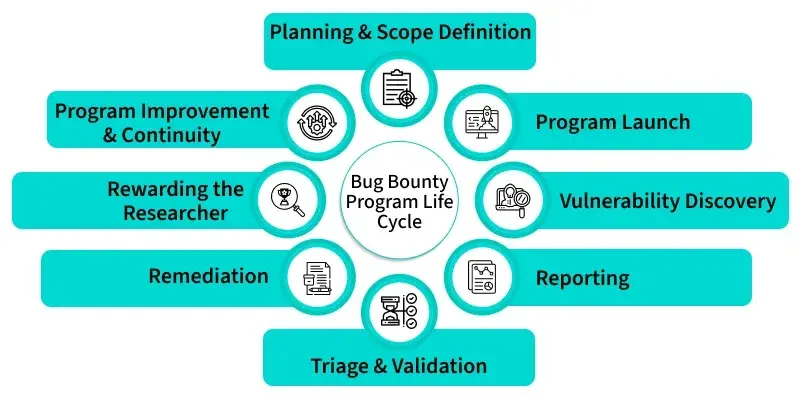
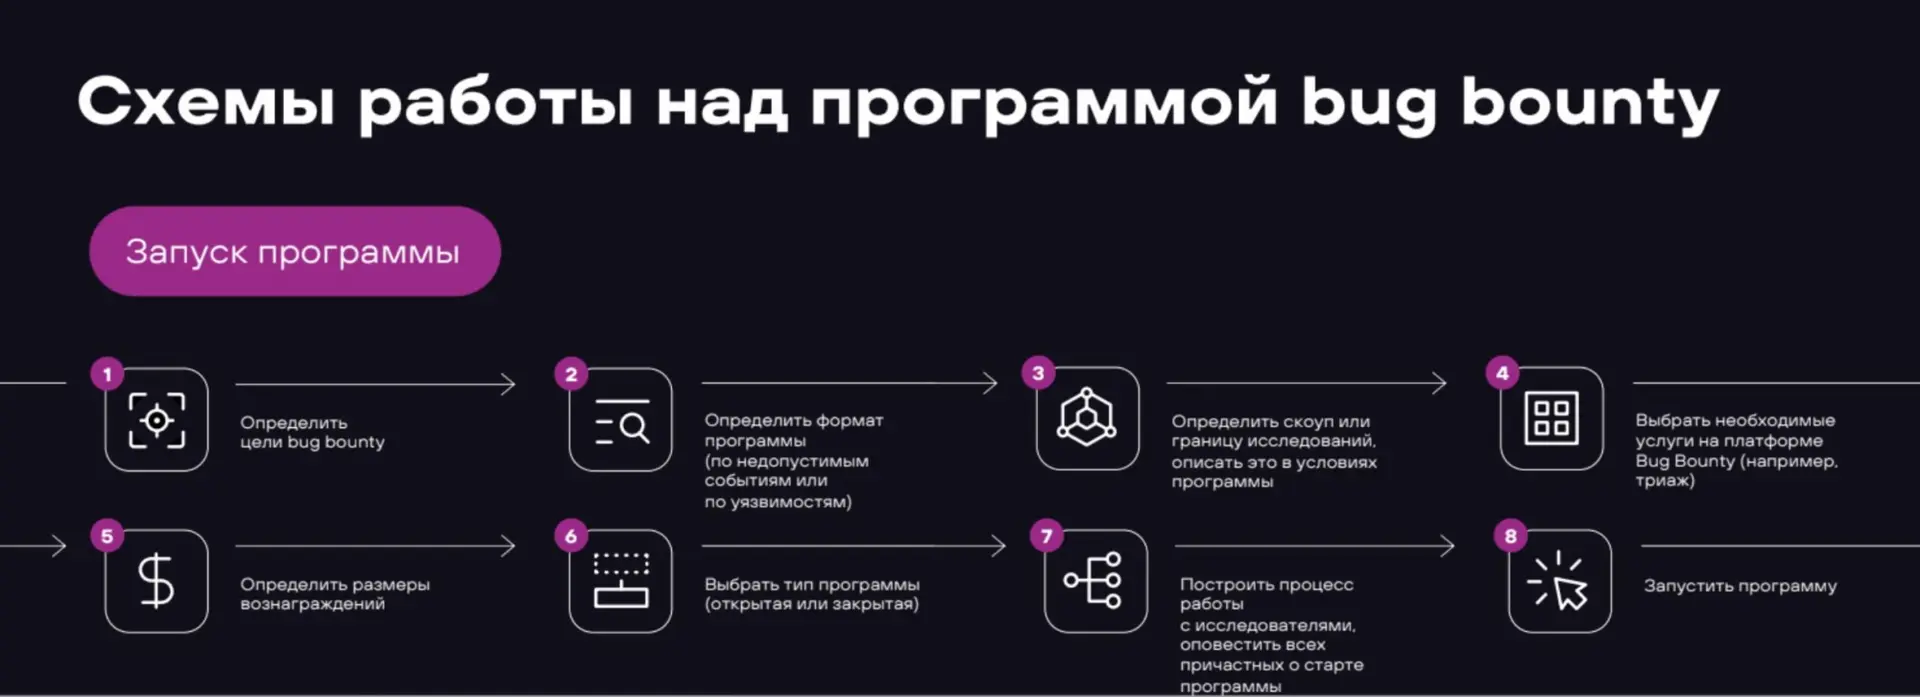
چگونه در یک برنامه باگ بانتی شرکت کنیم؟
اگر شما نیز علاقهمند به شرکت در برنامههای باگ بانتی هستید، باید چند مرحله را دنبال کنید:
- آشنایی با مبانی: قبل از شروع، باید با مفاهیم پایهای امنیت سایبری مانند HTTP، HTTPS، SQL Injection، Cross-Site Scripting (XSS)، و سایر آسیبپذیریهای رایج آشنا شوید.
- انتخاب برنامه مناسب: بسیاری از شرکتها و پلتفرمها مانند HackerOne، Bugcrowd، یا OpenBugBounty برنامههای باگ بانتی دارند. باید برنامههایی را انتخاب کنید که با سطح مهارت شما مطابقت داشته باشد.
- سازماندهی گزارش: هنگام گزارش یک آسیبپذیری، باید اطلاعات دقیق و قابل تکرار ارائه دهید. این شامل توضیحات کامل، مراحل تکرار، و نمونه کدهای مربوطه است.
- احترام قوانین: هر برنامه باگ بانتی قوانین خاص خود را دارد. باید از انجام اقداماتی که ممکن است غیرقانونی یا غیراخلاقی باشد، خودداری کنید.
همچنین، استفاده از ابزارهای مناسب مانند اسکانرهای آسیبپذیری، فریمورکهای تست، و کتابخانههای کمککننده میتواند به شما در کشف آسیبپذیریها کمک کند. اما باید به یاد داشته باشید که استفاده از این ابزارها باید در چارچوب قانونی و با اجازه شرکت باشد.
مزایای شرکت در برنامههای باگ بانتی
شرکت در برنامههای باگ بانتی برای افراد دارای مزایای زیادی است:
- دریافت درآمد: یکی از مهمترین مزایای شرکت در باگ بانتی، دریافت جایزه نقدی یا غیرنقدی است. این درآمد میتواند برای افراد مبتدی یا حرفهای بسیار مفید باشد.
- کسب تجربه: شرکت در برنامههای باگ بانتی به شما این فرصت را میدهد تا با سیستمهای واقعی و آسیبپذیریهای مختلف آشنا شوید و مهارتهای خود را بهبود بخشید.
- افزایش شبکه: با شرکت در این برنامهها، شما با افراد و شرکتهای مختلفی در زمینه امنیت سایبری آشنا میشوید که میتواند در آینده برای شما فرصتهای شغلی ایجاد کند.
- سازماندهی رزومه: شرکت در برنامههای باگ بانتی و گزارش دادن آسیبپذیریها میتواند رزومه شما را قویتر کند و شما را برای شغلهای مرتبط با امنیت سایبری آمادهتر سازد.
اما باید توجه داشته باشید که شرکت در باگ بانتی نیازمند دانش و مهارت است. اگر شما مبتدی هستید، باید از برنامههای سادهتر شروع کرده و با افزایش مهارتها، به برنامههای پیچیدهتر بروید.
چگونه یک برنامه باگ بانتی موفق را انتخاب کنیم؟
انتخاب برنامه مناسب باگ بانتی بسیار مهم است. در ادامه چند نکته برای انتخاب بهترین برنامه آورده شده است:
- سطح مهارت: برخی از برنامهها برای مبتدیان طراحی شدهاند، در حالی که برخی دیگر نیاز به مهارتهای پیشرفته دارند. باید برنامهای را انتخاب کنید که با سطح مهارت شما مطابقت داشته باشد.
- جایزه: برخی از برنامهها جایزه نقدی ارائه میدهند، در حالی که برخی دیگر از جایزههای غیرنقدی مانند سوابق حرفهای یا فرصتهای شغلی استفاده میکنند. باید برنامهای را انتخاب کنید که با اهداف شما مطابقت داشته باشد.
- شاخصهای موفقیت: برخی از برنامهها دارای شاخصهای موفقیت مانند تعداد گزارشهای پذیرفتهشده یا میزان پرداخت جایزه هستند. بررسی این شاخصها میتواند به شما کمک کند تا برنامه مناسب را انتخاب کنید.
- پلتفرم: برخی از برنامهها از طریق پلتفرمهای معروفی مانند HackerOne یا Bugcrowd ارائه میشوند، در حالی که برخی دیگر توسط شرکتها مستقلا مدیریت میشوند. پلتفرمهای معروف معمولاً دارای قوانین شفافتر و سیستم پرداخت بهتر هستند.
همچنین، قبل از شروع، باید قوانین و شرایط هر برنامه را به دقت مطالعه کنید. برخی از برنامهها ممکن است محدودیتهایی مانند عدم استفاده از ابزارهای خودکار یا محدودیت در نوع آسیبپذیریهای قابل گزارش داشته باشند.
آینده باگ بانتی و چالشهای آن
باگ بانتی در سالهای اخیر به سرعت رشد کرده است و بسیاری از شرکتهای بزرگ مانند گوگل، فیسبوک، مایکروسافت، و اپل برنامههای باگ بانتی دارند. اما این روش نیز چالشهای خود را دارد:
- کپیبرداری: برخی از افراد ممکن است برای دریافت جایزه، گزارشهای کپیبرداری شده یا غیراصیل ارائه دهند. این میتواند باعث کاهش کیفیت برنامهها شود.
- مدیریت: مدیریت برنامههای باگ بانتی برای شرکتها میتواند پیچیده باشد، زیرا نیاز به بررسی گزارشها، پرداخت جایزه، و ارتباط با تحلیلگران دارد.
- امنیت: برخی از شرکتها ممکن است اطلاعات حساس را در برنامههای باگ بانتی در معرض خطر قرار دهند، اگر گزارشها به درستی مدیریت نشوند.
با این حال، با پیشرفت فناوری و بهبود روشهای مدیریت، باگ بانتی همچنان یکی از روشهای مؤثر برای افزایش امنیت سایبری باقی خواهد ماند. شرکتها و افراد باید با استفاده از بهترین روشها، از مزایای این برنامهها بهرهبرداری کنند.
اگر شما نیز علاقهمند به امنیت سایبری هستید و میخواهید در این زمینه فعالیت کنید، شرکت در برنامههای باگ بانتی میتواند یک شروع خوبی باشد. برای اطلاعات بیشتر در مورد امنیت سایبری و روشهای مختلف افزایش امنیت، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.