امنیت سیستمهای کنترل صنعتی چگونه تأمین میشود؛ نکات کاربردی و اشتباهات رایج
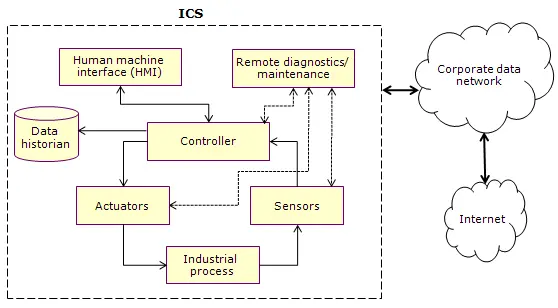
سیستمهای کنترل صنعتی (ICS) به عنوان ستون فقرات بسیاری از صنایع مدرن از جمله نیروگاهها، کارخانجات شیمیایی، پالایشگاهها و حتی شبکههای توزیع آب و برق عمل میکنند. این سیستمها که وظیفه نظارت، کنترل و مدیریت فرآیندهای صنعتی را بر عهده دارند، به دلیل حساسیت بالا در عملکردشان، نیازمند امنیت بالایی هستند. هرگونه نقض امنیت در این سیستمها میتواند منجر به وقفههای تولید، آسیب به تجهیزات و حتی خطرات جدی برای سلامت انسانها شود. اما چگونه میتوان امنیت این سیستمهای حیاتی را تأمین کرد؟ در این مقاله به بررسی نکات کاربردی و همچنین اشتباهات رایجی که در تأمین امنیت سیستمهای کنترل صنعتی رخ میدهد، میپردازیم.
چرا امنیت سیستمهای کنترل صنعتی اهمیت دارد؟
سیستمهای کنترل صنعتی به دلیل ارتباط مستقیم با فرآیندهای فیزیکی و عملیاتی، هدف اصلی حملات سایبری و خرابیهای احتمالی هستند. برخی از دلایل اهمیت امنیت این سیستمها عبارتند از:
- حفظ حیات و سلامت: در صنایعی مانند پالایشگاهها یا نیروگاهها، هرگونه اختلال در سیستم کنترل میتواند منجر به حوادث خطرناکی مانند انفجار یا نشت مواد شیمیایی شود.
- پیشگیری از وقفههای تولید: هرگونه خرابی یا حمله سایبری میتواند باعث توقف تولید و خسارتهای مالی هنگفتی شود.
- حفاظت از اطلاعات حساس: سیستمهای کنترل صنعتی اغلب اطلاعات مهمی در مورد فرآیندهای تولید و طراحی را در خود جای دادهاند که باید از دسترسی غیرمجاز محافظت شوند.
- پیشگیری از خرابی تجهیزات: حملات سایبری یا نرمافزارهای مخرب میتوانند تجهیزات گرانقیمت را آسیب بزنند و هزینههای تعمیر و نگهداری را افزایش دهند.
با توجه به این اهمیت، تأمین امنیت سیستمهای کنترل صنعتی نیازمند رویکردی جامع و چندلایه است. در ادامه به بررسی برخی از بهترین روشها و همچنین اشتباهات رایجی که باید از آنها اجتناب کرد، میپردازیم.
نکات کاربردی برای تأمین امنیت سیستمهای کنترل صنعتی
1. جداسازی شبکه (Network Segmentation)
یکی از مهمترین اقدامات برای تأمین امنیت سیستمهای کنترل صنعتی، جداسازی شبکه است. این کار با ایجاد شبکههای مجزا برای سیستمهای کنترل صنعتی و شبکههای اطلاعاتی معمولی انجام میشود. این جداسازی مانع از دسترسی غیرمجاز به سیستمهای کنترل میشود و در صورت رخ دادن یک حمله سایبری، آسیب را به بخشهای دیگر شبکه محدود میکند.
2. بهروزرسانی و پچدهی منظم
سیستمهای کنترل صنعتی مانند سایر سیستمهای کامپیوتری، نیازمند بهروزرسانیهای منظم هستند. تولیدکنندگان این سیستمها بهطور مداوم پچهای امنیتی برای رفع vulnerabilites منتشر میکنند. عدم بهروزرسانی این سیستمها میتواند باعث ایجاد درزهای امنیتی شود که مهاجمان از آنها استفاده کنند. بنابراین، برنامهریزی برای بهروزرسانیهای منظم و آزمایش سیستم پس از هر بهروزرسانی بسیار مهم است.
3. استفاده از کنترل دسترسی (Access Control)
کنترل دسترسی به سیستمهای کنترل صنعتی باید بر اساس اصل کمترین دسترسی (Least Privilege) انجام شود. این اصل بیان میکند که هر کاربر یا سیستم تنها باید دسترسی لازم برای انجام وظایف خود را داشته باشد. این روش مانع از دسترسی غیرمجاز به بخشهای حساس سیستم میشود.
4. استفاده از سیستمهای تشخیص نفوذ (IDS) و جلوگیری از نفوذ (IPS)
سیستمهای تشخیص نفوذ و جلوگیری از نفوذ میتوانند فعالیتهای مشکوک را شناسایی و مانع از نفوذ مهاجمان شوند. این سیستمها میتوانند ترافیک شبکه را تحلیل کرده و فعالیتهای غیرعادی را گزارش دهند. استفاده از این سیستمها در کنار سایر اقدامات امنیتی میتواند سطح امنیت سیستم را افزایش دهد.
5. آموزش کارکنان و آگاهی از خطرات
یکی از مهمترین عوامل در تأمین امنیت سیستمهای کنترل صنعتی، آموزش کارکنان است. کارکنان باید در مورد خطرات احتمالی، روشهای شناسایی حملات سایبری و اقدامات لازم برای مقابله با آنها آموزش ببینند. همچنین، آگاهی از روشهای مهندسی اجتماعی و فیشینگ میتواند در پیشگیری از حملات مؤثر باشد.
6. پشتیبانگیری منظم (Backup)
پشتیبانگیری منظم از دادهها و پیکربندیهای سیستمهای کنترل صنعتی میتواند در صورت بروز مشکلاتی مانند حمله سایبری یا خرابی سختافزاری، به بازیابی سریع سیستم کمک کند. پشتیبانگیری باید بهطور منظم و در مکانهای امن انجام شود تا در صورت نیاز بتوان از آنها استفاده کرد.
7. استفاده از پروتکلهای امن ارتباطی
در سیستمهای کنترل صنعتی، استفاده از پروتکلهای امن مانند TLS/SSL برای ارتباطات شبکه بسیار مهم است. این پروتکلها میتوانند دادهها را در حین انتقال رمزنگاری کرده و از دسترسی غیرمجاز به آنها جلوگیری کنند.
8. آزمایش نفوذ و بررسی vulnerabilites
آزمایش نفوذ و بررسی vulnerabilites بهطور منظم میتواند نقاط ضعف سیستم را شناسایی کرده و قبل از آنکه مهاجمان از آنها استفاده کنند، آنها را برطرف کند. این آزمایشها میتوانند توسط تیمهای داخلی امنیتی یا شرکتهای متخصص انجام شوند.
اشتباهات رایج در تأمین امنیت سیستمهای کنترل صنعتی
1. نادیده گرفتن جداسازی شبکه
یکی از اشتباهات رایج، عدم جداسازی شبکه بین سیستمهای کنترل صنعتی و شبکههای اطلاعاتی است. این کار میتواند باعث شود که در صورت نفوذ به شبکه اطلاعاتی، مهاجمان به سیستمهای کنترل صنعتی نیز دسترسی پیدا کنند. جداسازی شبکه باید بهطور کامل و با استفاده از تجهیزات مناسب انجام شود.
2. عدم بهروزرسانی منظم
عدم بهروزرسانی سیستمهای کنترل صنعتی میتواند باعث ایجاد vulnerabilites جدید شود. بسیاری از شرکتها به دلیل ترس از اختلال در تولید یا پیچیدگی بهروزرسانی، این کار را به تأخیر میاندازند. اما باید توجه داشت که خطرات امنیتی ناشی از عدم بهروزرسانی بسیار بیشتر از خطرات احتمالی بهروزرسانی است.
3. استفاده از کلمه عبور ضعیف
استفاده از کلمه عبور ساده یا مشترک برای دسترسی به سیستمهای کنترل صنعتی میتواند یکی از بزرگترین vulnerabilites باشد. مهاجمان میتوانند با استفاده از روشهای مختلف مانند dictionary attack یا brute force به این سیستمها دسترسی پیدا کنند. استفاده از کلمه عبورهای قوی و یکتا برای هر کاربر بسیار مهم است.
4. عدم استفاده از کنترل دسترسی مناسب
عدم اعمال کنترل دسترسی مناسب میتواند باعث شود که کارکنان یا سیستمهای غیرمجاز به بخشهای حساس سیستم دسترسی پیدا کنند. باید اطمینان حاصل شود که هر کاربر تنها دسترسی لازم برای انجام وظایف خود را داشته باشد.
5. نادیده گرفتن آموزش کارکنان
آموزش ناکافی کارکنان در مورد خطرات امنیتی و روشهای مقابله با آنها میتواند باعث شود که کارکنان بهطور غیرعمدی سیستم را در معرض خطر قرار دهند. آموزشهای منظم و بهروز در مورد امنیت سایبری باید برای همه کارکنان اجباری باشد.
6. عدم پشتیبانگیری منظم
عدم پشتیبانگیری منظم میتواند در صورت بروز مشکلاتی مانند حمله سایبری یا خرابی سختافزاری، باعث از دست رفتن دادهها و پیکربندیهای مهم شود. پشتیبانگیری باید بهطور منظم و در مکانهای امن انجام شود.
7. استفاده از تجهیزات غیرمعتبر یا قدیمی
استفاده از تجهیزات قدیمی یا غیرمعتبر میتواند باعث ایجاد vulnerabilites جدید شود. همچنین، این تجهیزات ممکن است با استانداردهای امنیتی جدید سازگار نباشند. استفاده از تجهیزات معتبر و بهروز میتواند امنیت سیستم را افزایش دهد.
8. عدم آزمایش نفوذ و بررسی vulnerabilites
عدم انجام آزمایش نفوذ و بررسی vulnerabilites میتواند باعث شود که نقاط ضعف سیستم شناسایی نشوند و مهاجمان بتوانند از آنها استفاده کنند. این آزمایشها باید بهطور منظم و توسط متخصصان انجام شوند.
چگونه از این اشتباهات جلوگیری کنیم؟
برای جلوگیری از اشتباهات رایج در تأمین امنیت سیستمهای کنترل صنعتی، باید به نکات زیر توجه کرد:
- برنامهریزی منظم برای جداسازی شبکه و بهروزرسانی سیستمها.
- استفاده از کلمه عبورهای قوی و یکتا برای همه کاربران.
- آموزش مداوم کارکنان در مورد امنیت سایبری و روشهای شناسایی حملات.
- پشتیبانگیری منظم و امن از دادهها و پیکربندیهای سیستم.
- استفاده از تجهیزات معتبر و بهروز برای سیستمهای کنترل صنعتی.
- انجام آزمایش نفوذ و بررسی vulnerabilites بهطور منظم.
تأمین امنیت سیستمهای کنترل صنعتی نیازمند رویکردی جامع و مداوم است. با پیروی از بهترین روشها و اجتناب از اشتباهات رایج، میتوان خطرات امنیتی را به حداقل رساند و از عملکرد بیوقفه سیستمهای صنعتی اطمینان حاصل کرد. برای اطلاعات بیشتر در مورد روشهای امنیتی و بهترین شیوهها در صنعت، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.