Zero Trust چیست و چرا در امنیت شبکه اهمیت دارد؛ راهنمای کامل و کاربردی
در دنیای امروز، امنیت شبکه و حفاظت از اطلاعات شخصی و سازمانی به یکی از چالشهای اصلی تبدیل شده است. با افزایش حملات سایبری و پیچیدگی تهدیدات، مدلهای سنتی امنیت شبکه دیگر کافی نیستند. یکی از مفاهیم نوین و مؤثر در این زمینه، Zero Trust یا «اعتماد صفر» است. این رویکرد جدید، بر اساس اصل «اعتماد نکردن به هیچکس یا هیچچیز بهطور پیشفرض» بنا شده و به سازمانها کمک میکند تا از نفوذها و حملات داخلی و خارجی جلوگیری کنند.
Zero Trust چیست؟
Zero Trust یک مدل امنیت شبکه است که بر اساس این اصل کار میکند که هیچکس یا هیچ دستگاهی در شبکه، حتی اگر داخل شبکه باشد، بهطور خودکار قابل اعتماد نیست. این مفهوم در واقع یک تغییر پارادایم در امنیت سایبری است که از مدل سنتی «دفاع در عمق» (Defense in Depth) فاصله میگیرد. در مدل سنتی، فرض بر این بود که اگر یک کاربر یا دستگاه داخل شبکه باشد، میتوان به آن اعتماد کرد. اما در Zero Trust، هر درخواست دسترسی باید بهطور مستقل تأیید شود، حتی اگر از داخل شبکه ارسال شده باشد.
این رویکرد توسط شرکت Forrester Research در سال ۲۰۱۰ معرفی شد و سپس توسط شرکتهای بزرگ مانند گوگل و مایکروسافت بهطور گسترده پیادهسازی شد. هدف اصلی Zero Trust کاهش سطح آسیبپذیری شبکه در برابر حملات داخلی و خارجی است.
چرا Zero Trust در امنیت شبکه اهمیت دارد؟
با توجه به افزایش تعداد حملات سایبری، از جمله حملات فیشینگ، رنسومویر، و نفوذ به سیستمها، نیاز به یک مدل امنیت قویتر احساس میشود. Zero Trust به دلیل ویژگیهای زیر اهمیت ویژهای دارد:
- کاهش خطر نفوذ داخلی: بسیاری از حملات سایبری از طریق کارکنان یا دستگاههای داخل شبکه انجام میشوند. Zero Trust با تأیید هر درخواست دسترسی، خطر نفوذ داخلی را کاهش میدهد.
- پیشگیری از حملات خارجی: حتی اگر یک مهاجم بتواند به شبکه نفوذ کند، با استفاده از Zero Trust نمیتواند بهطور خودکار به منابع حساس دسترسی پیدا کند.
- امنیت دادهها: در این مدل، دادهها به عنوان داراییهای ارزشمند در نظر گرفته میشوند و هر دسترسی به آنها باید تأیید شود.
- پیادهسازی سادهتر: با استفاده از فناوریهای مدرن مانند هوش مصنوعی و تحلیل رفتاری، پیادهسازی Zero Trust امکانپذیرتر شده است.
همچنین، با توجه به افزایش کار از راه دور و استفاده از ابری، نیاز به یک مدل امنیت شبکه انعطافپذیر و قابل اعتماد بیشتر احساس میشود. Zero Trust به سازمانها کمک میکند تا در محیطهای مختلف، از جمله شبکههای محلی، ابری و هیبریدی، امنیت خود را حفظ کنند.
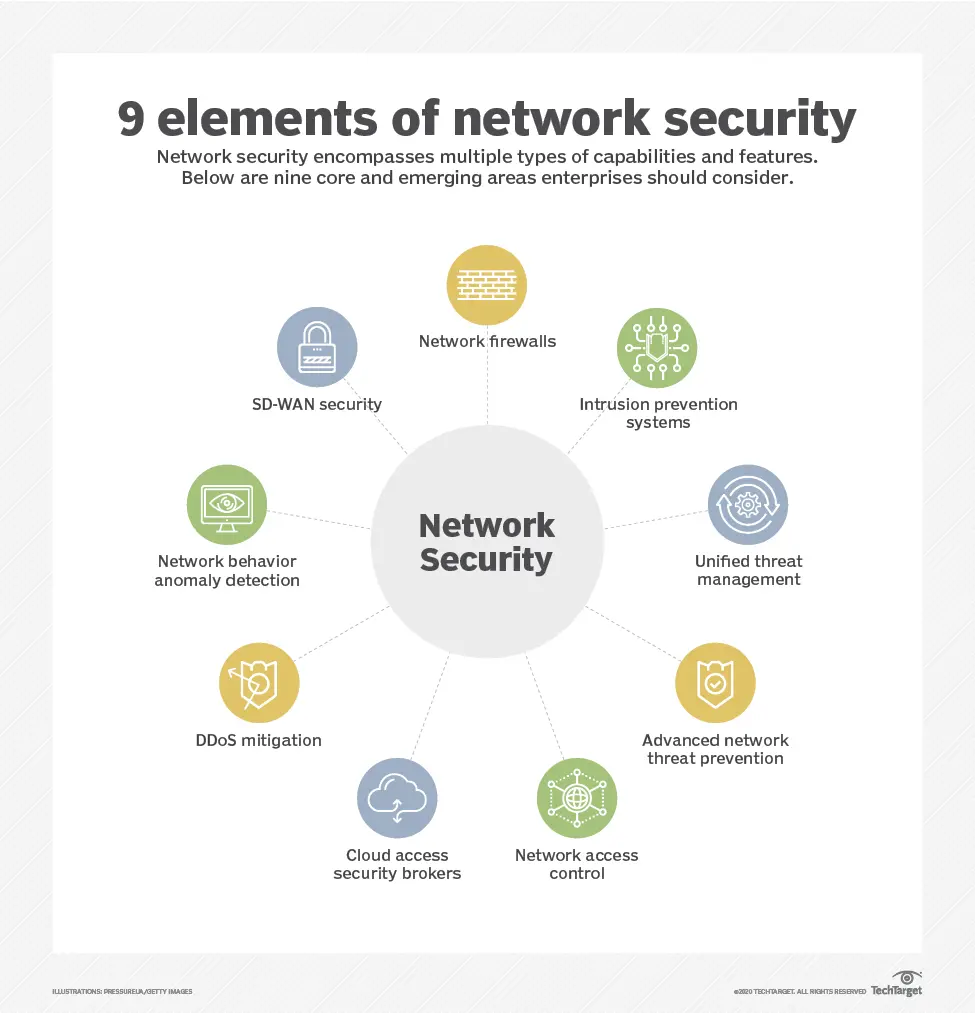
اصول اصلی Zero Trust
برای پیادهسازی موفق Zero Trust، باید به چند اصل اساسی توجه کرد:
- اعتماد صفر: هیچکس یا هیچ دستگاهی بهطور پیشفرض قابل اعتماد نیست.
- اعتباردهی مستمر: تأیید هویت و دسترسی باید بهطور مداوم انجام شود، نه تنها در زمان ورود.
- محدودیت دسترسی: هر کاربر یا دستگاه باید تنها به منابعی دسترسی داشته باشد که برای انجام وظایف خود نیاز دارد.
- مشاهده و کنترل: همه فعالیتها در شبکه باید تحت نظارت و کنترل باشند.
- پروتکلهای امن: استفاده از پروتکلهای امن مانند TLS برای ارتباطات شبکه ضروری است.
این اصول به سازمانها کمک میکنند تا یک شبکه امن و قابل اعتماد ایجاد کنند که در برابر تهدیدات مختلف مقاوم باشد.
چگونه Zero Trust را پیادهسازی کنیم؟
پیادهسازی Zero Trust یک فرآیند پیچیده است که نیاز به برنامهریزی دقیق و استفاده از ابزارهای مناسب دارد. در این بخش، به برخی از مراحل کلیدی پیادهسازی این مدل میپردازیم:
۱. ارزیابی وضعیت فعلی شبکه
اولین قدم در پیادهسازی Zero Trust، ارزیابی وضعیت فعلی شبکه و شناسایی نقاط ضعف و تهدیدات است. این شامل شناسایی منابع حساس، کاربرانی که به آنها دسترسی دارند، و دستگاههایی که در شبکه استفاده میشوند.
۲. تعریف سیاستهای دسترسی
در این مرحله، باید سیاستهای دسترسی دقیق و مشخصی تعریف کرد. این سیاستها باید بر اساس اصل «محدودیت دسترسی» (Least Privilege) طراحی شوند، به این معنی که هر کاربر یا دستگاه تنها به منابعی دسترسی داشته باشد که برای انجام وظایف خود نیاز دارد.
۳. پیادهسازی مکانیسمهای تأیید هویت
یکی از اصول اصلی Zero Trust، تأیید هویت مداوم است. برای این منظور، میتوان از مکانیسمهای مختلفی مانند احراز هویت چندعاملی (MFA)، تحلیل رفتاری، و استفاده از کلیدهای امن استفاده کرد.
۴. نظارت و کنترل فعالیتها
در این مدل، همه فعالیتها در شبکه باید تحت نظارت و کنترل باشند. این شامل ثبت فعالیتها، تشخیص رفتارهای مشکوک، و پاسخگویی به تهدیدات است. استفاده از ابزارهای تحلیل داده و هوش مصنوعی میتواند در این زمینه بسیار مؤثر باشد.
۵. آموزش و آگاهی کارکنان
پیادهسازی Zero Trust تنها با استفاده از ابزارهای فنی امکانپذیر نیست. آموزش و آگاهی کارکنان در مورد اهمیت امنیت و روشهای محافظت از اطلاعات نیز ضروری است. کارکنان باید با اصول Zero Trust آشنا باشند و بدانند چگونه میتوانند در حفظ امنیت شبکه کمک کنند.
چالشهای پیادهسازی Zero Trust
در حالی که Zero Trust یک مدل امنیت بسیار مؤثر است، پیادهسازی آن نیز با چالشهایی همراه است:
- پیچیدگی: پیادهسازی این مدل نیاز به تغییرات اساسی در شبکه و سیستمهای موجود دارد که میتواند پیچیده و زمانبر باشد.
- هزینه: استفاده از ابزارهای لازم برای پیادهسازی Zero Trust ممکن است هزینههای بالایی داشته باشد.
- آگاهی و آموزش: نیاز به آموزش گسترده کارکنان و مدیران برای درک اصول و روشهای جدید امنیت.
- مدیریت: مدیریت یک شبکه مبتنی بر Zero Trust نیاز به منابع و تخصص خاصی دارد.
با این حال، با برنامهریزی دقیق و استفاده از منابع مناسب، این چالشها قابل مدیریت هستند و مزایای Zero Trust بسیار بیشتر از هزینهها و پیچیدگیهای آن خواهد بود.
مزایای Zero Trust برای سازمانها
پیادهسازی Zero Trust میتواند مزایای بسیاری برای سازمانها به همراه داشته باشد:
- کاهش خطر نفوذ: با تأیید مداوم هویت و محدودیت دسترسی، خطر نفوذ به شبکه کاهش مییابد.
- امنیت دادهها: دادههای حساس سازمان بهطور مؤثرتر محافظت میشوند.
- پاسخگویی سریع به تهدیدات: با استفاده از ابزارهای نظارت و تحلیل، سازمانها میتوانند بهطور سریعتر به تهدیدات پاسخ دهند.
- انعطافپذیری: این مدل به سازمانها امکان میدهد تا در محیطهای مختلف، از جمله شبکههای ابری و هیبریدی، امنیت خود را حفظ کنند.
- کاهش هزینههای طولانیمدت: اگرچه هزینههای اولیه ممکن است بالا باشد، اما در درازمدت، هزینههای مرتبط با نفوذها و نقض امنیت کاهش مییابد.
با توجه به این مزایا، بسیاری از سازمانهای بزرگ و کوچک در حال مهاجرت به مدل Zero Trust هستند. برای کسب اطلاعات بیشتر در مورد امنیت شبکه و راهکارهای پیشرفته، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.
نکات پایانی
در پایان، میتوان گفت که Zero Trust یک رویکرد ضروری برای امنیت شبکه در دنیای امروز است. با افزایش تهدیدات سایبری و پیچیدگی محیطهای شبکه، نیاز به مدلهای امنیت پیشرفتهتر مانند Zero Trust بیش از پیش احساس میشود. پیادهسازی این مدل نیاز به برنامهریزی دقیق، استفاده از ابزارهای مناسب و آموزش کارکنان دارد، اما مزایای آن بسیار بیشتر از هزینهها و چالشهای آن خواهد بود.
سازمانها باید با توجه به نیازهای خود، مراحل پیادهسازی Zero Trust را دنبال کنند و از بهترین روشها و ابزارهای موجود استفاده کنند. با این کار، میتوانند شبکههای امنتری ایجاد کنند که در برابر تهدیدات مختلف مقاوم باشند.