DevSecOps چیست و چگونه امنیت وارد فرآیند توسعه نرمافزار میشود؛ بررسی نکات و جزئیات مهم
در چند سال گذشته، سرعت توسعه نرمافزار به شدت افزایش یافته و تیمهای توسعهدهنده با چالشهای جدیدی روبرو هستند. یکی از مهمترین این چالشها، تضمین امنیت در طول فرآیند توسعه است. اینجا است که مفهوم DevSecOps وارد صحنه میشود، یک رویکرد نوین که امنیت را به عنوان یک جزء اساسی و نه یک مرحله جداگانه در فرآیند توسعه نرمافزار (DevOps) در نظر میگیرد.
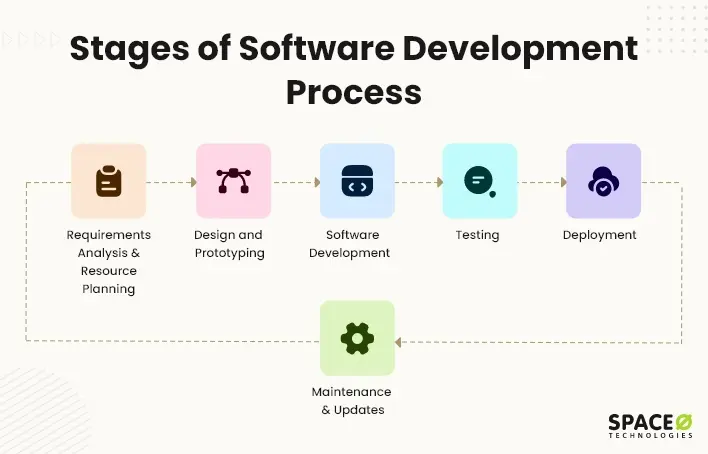
DevSecOps، ترکیبی از توسعه نرمافزار (Development)، عملیات (Operations) و امنیت (Security) است. این رویکرد با ادغام امنیت در هر مرحله از چرخه زندگی نرمافزار، از طراحی تا پیادهسازی و نگهداری، سعی دارد vulnerabilites را به حداقل برساند و اطمینان حاصل کند که نرمافزار نهایی نه تنها کارآمد و سریع، بلکه امن نیز باشد.
چرا DevSecOps ضروری است؟
در گذشته، امنیت اغلب به عنوان یک مرحله جداگانه در پایان فرآیند توسعه در نظر گرفته میشد. این روش با افزایش پیچیدگی نرمافزارها و افزایش تهدیدات سایبری، دیگر کارآمد نیست. با DevSecOps، امنیت از ابتدا و در هر مرحله از توسعه لحاظ میشود. این امر به تیمها کمک میکند:
- بهطور مداوم و خودکار vulnerabilites را شناسایی و برطرف کنند.
- زمان و هزینه مربوط به رفع مشکلات امنیتی در مراحل پایانی را کاهش دهند.
- اطمینان حاصل کنند که نرمافزارها در برابر تهدیدات جدید مقاوم هستند.
- فرآیند توسعه را سریعتر و کارآمدتر کنند.
این رویکرد همچنین با فرهنگ همکاری بین تیمهای توسعه، عملیات و امنیت، به بهبود ارتباط و درک مشترک بین اعضای تیم کمک میکند.
چگونه امنیت وارد فرآیند توسعه نرمافزار میشود؟
در DevSecOps، امنیت به عنوان یک مسئولیت مشترک در نظر گرفته میشود و نه تنها وظیفه تیم امنیتی است. این تغییر فرهنگی شامل مراحل زیر است:
1. فرهنگ همکاری و مسئولیت مشترک
در DevSecOps، تمام اعضای تیم توسعه، عملیات و امنیت مسئولیت مشترک در تضمین امنیت نرمافزار دارند. این فرهنگ همکاری به این معنی است که:
- توسعهدهندگان باید اصول امنیت را در کدگذاری خود اعمال کنند.
- تیم عملیات باید ابزارهای امنیتی را در محیطهای تولیدی پیادهسازی کنند.
- تیم امنیت باید به تیمهای دیگر آموزش دهد و از آنها حمایت کند.
2. اتوماسیون و ابزارهای امنیتی
اتوماسیون یکی از ستونهای اصلی DevSecOps است. ابزارهای مختلفی برای شناسایی خودکار vulnerabilites، اسکن کد، و اجرای تستهای امنیتی در طول فرآیند توسعه استفاده میشوند. برخی از این ابزارها شامل:
- اسکنرهای vulnerabilites در کد منبع (مانند SonarQube یا Checkmarx).
- ابزارهای تحلیل استاتیک و دینامیک کد (SAST و DAST).
- ابزارهای مدیریت امنیت در کلود (CSPM).
- ابزارهای امنیتی در محیطهای CI/CD.
این ابزارها به تیمها کمک میکنند تا vulnerabilites را در مراحل اولیه شناسایی و برطرف کنند، قبل از اینکه به مشکلات بزرگ تبدیل شوند.
3. ادغام امنیت در CI/CD
در فرآیند DevOps، CI/CD (Continuous Integration/Continuous Delivery) به تیمها کمک میکند تا تغییرات را بهطور مداوم و خودکار به تولید تحویل دهند. در DevSecOps، امنیت نیز به این فرآیند ادغام میشود:
- تستهای امنیتی در هر مرحله از پیپلاین CI/CD اجرا میشوند.
- در صورت شناسایی vulnerabilites، فرآیند تحویل متوقف میشود و تیم توسعه باید آنها را برطرف کند.
- این روش اطمینان میدهد که تنها کدهای امن به تولید تحویل داده میشوند.
4. آموزش و آگاهی از امنیت
برای موفقیت DevSecOps، آموزش و آگاهی از امنیت برای تمام اعضای تیم ضروری است. این شامل:
- آموزش اصول امنیت برای توسعهدهندگان.
- آشنایی تیم عملیات با بهترین روشهای امنیتی در محیطهای تولیدی.
- آموزش تیم امنیت در مورد نیازهای توسعهدهندگان و چالشهای عملیاتی.
- برگزاری کارگاهها و وبینارهای مشترک برای افزایش آگاهی.
چالشهای اجرای DevSecOps
در حالی که DevSecOps مزایای بسیاری دارد، اجرای آن نیز با چالشهایی همراه است:
- تغییر فرهنگی: انتقال از مدلهای سنتی امنیت به یک رویکرد مشترک نیازمند تغییر در فرهنگ سازمانی است.
- ابزارهای متنوع: انتخاب و ادغام ابزارهای امنیتی مختلف میتواند پیچیده باشد.
- مقاومت تیمها: برخی از اعضای تیم ممکن است به دلیل عدم آگاهی یا ترس از تغییر، مقاومت نشان دهند.
- مدیریت vulnerabilites: شناسایی و اولویتبندی vulnerabilites در حجم بالای کد میتواند چالشبرانگیز باشد.
برای مقابله با این چالشها، سازمانها باید برنامهریزی دقیقی داشته باشند و از رویکردی تدریجی برای اجرای DevSecOps استفاده کنند.
مزایای DevSecOps
با وجود چالشها، مزایای DevSecOps بسیار بیشتر است:
- کاهش vulnerabilites و افزایش امنیت نرمافزار.
- کاهش زمان و هزینه مربوط به رفع مشکلات امنیتی در مراحل پایانی.
- افزایش سرعت توسعه با کاهش نیاز به بازنگریهای امنیتی در مراحل نهایی.
- بهبود همکاری بین تیمهای مختلف.
- توانایی پاسخگویی سریعتر به تهدیدات جدید.
این مزایا نشان میدهند که DevSecOps نه تنها یک رویکرد امنیتی، بلکه یک استراتژی کلی برای بهبود کیفیت و سرعت توسعه نرمافزار است.
چگونه به DevSecOps شروع کنیم؟
اگر سازمان شما قصد دارد به DevSecOps روی بیاورد، میتوانید با مراحل زیر شروع کنید:
1. ارزیابی وضعیت فعلی
اولین قدم، ارزیابی وضعیت فعلی فرآیند توسعه و امنیت در سازمان است. این شامل:
- شناسایی vulnerabilites موجود در نرمافزارهای فعلی.
- ارزیابی ابزارهای امنیتی موجود و نیاز به ابزارهای جدید.
- درک نیازهای تیمها و چالشهای موجود.
2. ایجاد فرهنگ همکاری
تغییر فرهنگ سازمانی برای حمایت از DevSecOps ضروری است. این شامل:
- آموزش تمام اعضای تیم در مورد اهمیت امنیت.
- تغییر نقشها و مسئولیتها برای ایجاد مسئولیت مشترک.
- برگزاری جلسات مشترک بین تیمهای توسعه، عملیات و امنیت.
3. انتخاب ابزارهای مناسب
ابزارهای مناسب برای اتوماسیون و امنیت باید انتخاب شوند. این ابزارها باید:
- با فرآیند CI/CD موجود سازگار باشند.
- توانایی شناسایی vulnerabilites را داشته باشند.
- ساده و قابل استفاده برای تمام اعضای تیم باشند.
4. پیادهسازی تدریجی
DevSecOps نباید به صورت کامل و یکجا پیادهسازی شود. بهتر است با تمرکز بر بخشهای خاصی از فرآیند شروع کرده و سپس به تدریج گسترش دهید.
5. اندازهگیری و بهبود مداوم
پس از پیادهسازی اولیه، باید عملکرد DevSecOps را اندازهگیری و بهبود داد. این شامل:
- مشاهده کاهش vulnerabilites و افزایش سرعت توسعه.
- گرفتن بازخورد از تیمها و بهبود فرآیندها.
- به روزرسانی ابزارها و روشها بر اساس نیازهای جدید.
با دنبال کردن این مراحل، سازمانها میتوانند بهطور موفقیتآمیزی به DevSecOps روی بیاورند و از مزایای آن بهرهمند شوند.
در نهایت، DevSecOps نشان میدهد که امنیت و توسعه نرمافزار دیگر نمیتوانند از یکدیگر جدا باشند. با ادغام امنیت در فرآیند توسعه، سازمانها میتوانند نرمافزارهای امنتر، کارآمدتر و با کیفیتتری تولید کنند. برای اطلاعات بیشتر در مورد بهترین روشهای توسعه نرمافزار و امنیت، میتوانید به دیلی 24 مراجعه کنید.