مهندسی اجتماعی چیست و مهاجمان چگونه کاربران را فریب میدهند؛ یک راهنمای کامل برای تصمیم بهتر
در دنیای دیجیتال امروز، امنیت اطلاعات به یکی از مهمترین نگرانیهای افراد و سازمانها تبدیل شده است. اگرچه بسیاری از مردم فکر میکنند که تنها راه نفوذ به اطلاعات شخصی یا حساس، استفاده از نرمافزارهای مخرب یا هک کردن سیستمها است، اما واقعیت این است که یکی از رایجترین و مؤثرترین روشهای نفوذ، مهندسی اجتماعی است. این روش که بر اساس بازیابی اعتماد و فریب روانی کاربران بنا شده است، میتواند به مهاجمان اجازه دهد تا بدون نیاز به مهارتهای فنی پیشرفته، به اطلاعات حساس دسترسی پیدا کنند. در این راهنما، به بررسی دقیق مهندسی اجتماعی، روشهای مختلف آن و همچنین راهکارهایی برای محافظت در برابر این حملات میپردازیم.
مهندسی اجتماعی چیست؟
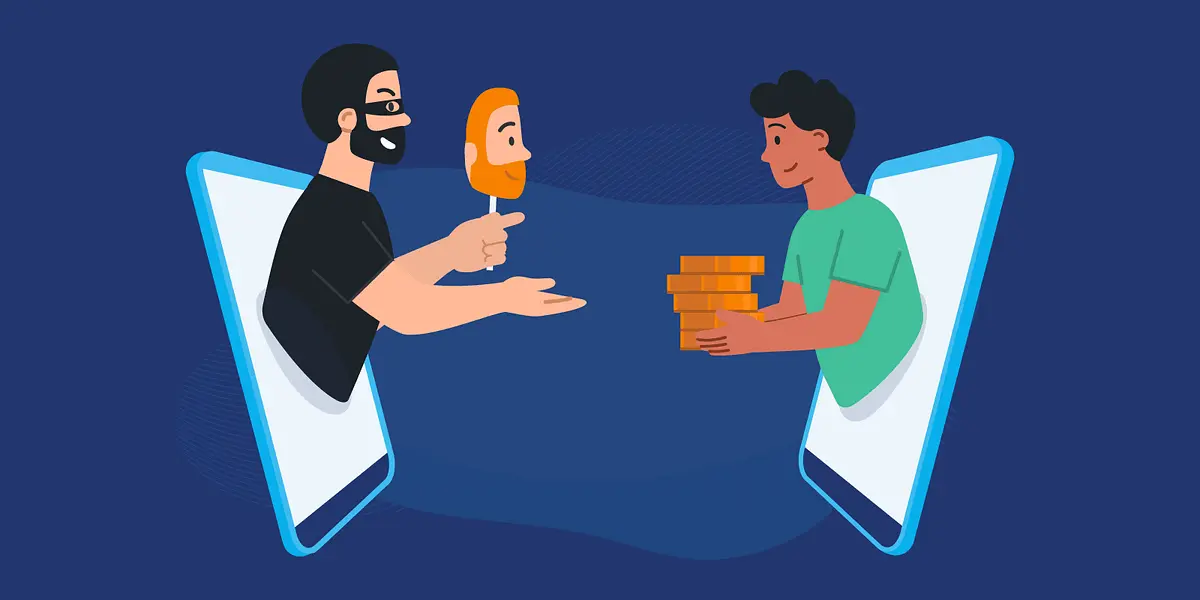
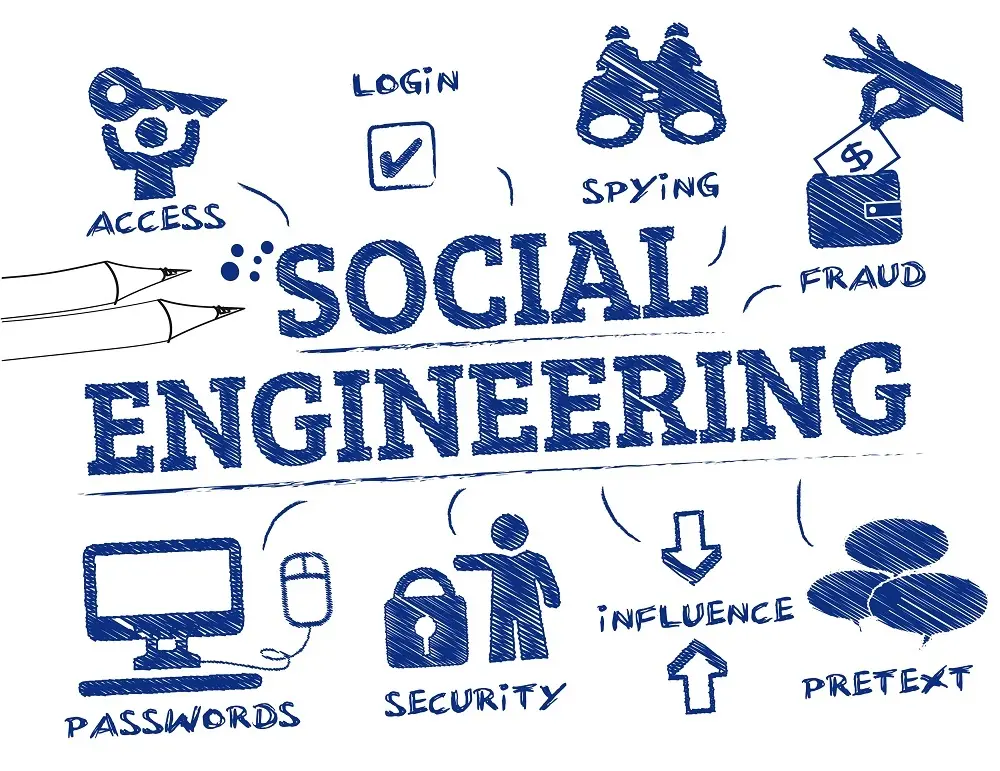
مهندسی اجتماعی یک روش روانشناختی است که مهاجمان برای فریب کاربران و دسترسی به اطلاعات شخصی یا حساس استفاده میکنند. در این روش، مهاجم سعی میکند با ایجاد اعتماد، ایجاد احساس اضطراری یا استفاده از ترس و ترغیب، کاربران را به انجام اقداماتی وادار کند که در نهایت منجر به افشای اطلاعات یا دسترسی غیرمجاز میشود. این روش میتواند در محیطهای فیزیکی یا دیجیتال به کار رود، اما امروزه بیشتر در فضای آنلاین و شبکههای اجتماعی مشاهده میشود.
مهندسی اجتماعی بر اساس این اصل کار میکند که انسانها بهطور طبیعی به دیگران اعتماد میکنند و تمایل دارند با همکاری کردن، مشکلات را حل کنند. مهاجمان از این ضعف انسانی استفاده میکنند و با ایجاد سناریوهایی که به نظر واقعی میآیند، کاربران را فریب میدهند. برای مثال، یک مهاجم ممکن است خود را به عنوان یک کارمند شرکت یا یک دوست قدیمی معرفی کند و از کاربر بخواهد که اطلاعات شخصی یا رمز عبور خود را فاش کند.
چرا مهندسی اجتماعی خطرناک است؟
یکی از دلایل اصلی خطرناک بودن مهندسی اجتماعی این است که کاربران اغلب بدون شک و تردید به درخواستهای غیرمعمول پاسخ میدهند، زیرا فکر میکنند با یک فرد یا سازمان معتبر در ارتباط هستند. در واقع، مهندسی اجتماعی به مهاجمان اجازه میدهد تا با استفاده از روانشناسی انسانی، سیستمهای امنیتی فنی را دور بزنند. به همین دلیل، آموزش کاربران در مورد این روشها و آگاهی از خطرات آن، یکی از مهمترین اقدامات برای افزایش امنیت اطلاعات است.
روشهای مختلف مهندسی اجتماعی
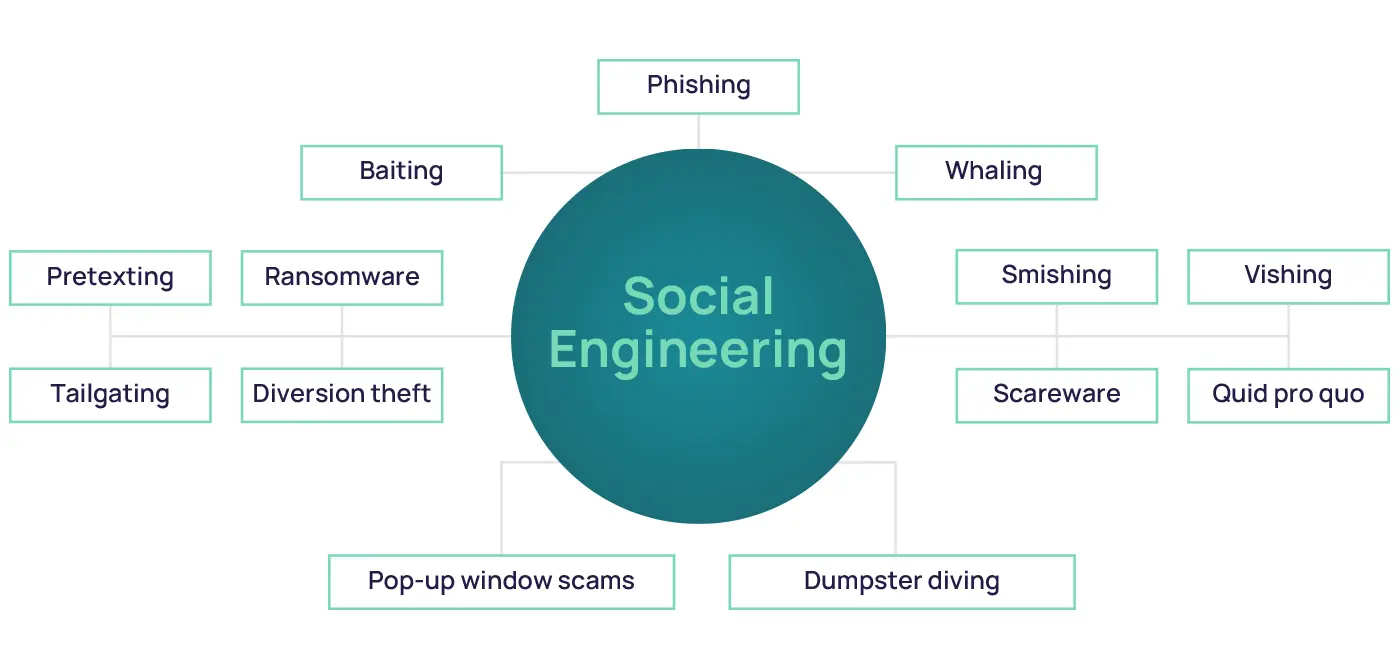
مهاجمان با استفاده از روشهای مختلفی میتوانند کاربران را فریب دهند. برخی از رایجترین روشها عبارتند از:
- فریب ایمیلی (Phishing): این روش شامل ارسال ایمیلهای فریبکارانه است که به نظر واقعی میآیند و کاربر را ترغیب میکنند تا به لینکهای مشکوک کلیک کند یا اطلاعات شخصی خود را وارد کند. برای مثال، یک ایمیل که به عنوان یک شرکت بانکی یا یک سرویس آنلاین شناخته میشود و از کاربر میخواهد که اطلاعات حساب خود را به روزرسانی کند.
- فریب تلفنی (Vishing): در این روش، مهاجم با تماس تلفنی به کاربر میپردازد و سعی میکند با ایجاد احساس اضطراری یا ترس، اطلاعات شخصی یا مالی را از کاربر دریافت کند. برای مثال، یک تماس که ادعا میکند از یک بانک یا سازمان دولتی است و میگوید حساب کاربر مسدود شده است و باید اطلاعاتی را ارائه دهد.
- فریب شبکه اجتماعی (Social Media Phishing): مهاجمان از پلتفرمهای شبکه اجتماعی مانند اینستاگرام، فیسبوک یا لینکدین برای ایجاد حسابهای فریبکارانه استفاده میکنند و با ارسال پیامهای خصوصی یا پستهای فریبکارانه، کاربران را به کلیک کردن روی لینکهای مخرب یا دانلود فایلهای مشکوک ترغیب میکنند.
- فریب فیزیکی (Physical Social Engineering): در این روش، مهاجم با حضور فیزیکی در محیط کار یا زندگی کاربر، سعی میکند اطلاعات را از کاربر دریافت کند. برای مثال، یک فرد که ادعا میکند از بخش IT شرکت است و نیاز به دسترسی به اطلاعات کاربر دارد.
- فریب با استفاده از هویتهای جعلی: مهاجمان ممکن است خود را به عنوان یک فرد معتبر مانند یک مدیر شرکت، یک کارمند سازمان دولتی یا حتی یک دوست قدیمی معرفی کنند تا اعتماد کاربر را جلب کنند.
هر یک از این روشها میتواند به مهاجمان اجازه دهد تا به اطلاعات حساس دسترسی پیدا کنند یا حتی سیستمهای کامپیوتری را هک کنند. به همین دلیل، آگاهی از این روشها و آموزش نحوه تشخیص آنها، بسیار مهم است.
چگونه میتوانیم از مهندسی اجتماعی محافظت کنیم؟
برای محافظت در برابر مهندسی اجتماعی، باید به چند نکته اساسی توجه کرد:
- دقت در بررسی فرستنده: قبل از پاسخ دادن به هر درخواستی، باید بررسی کنید که آیا فرستنده واقعی است یا خیر. برای مثال، در ایمیلها، آدرس فرستنده را بررسی کنید و اگر مشکوک بودید، از تماس مستقیم با سازمان مربوطه اطمینان حاصل کنید.
- احساس اضطراری را نادیده بگیرید: مهاجمان اغلب سعی میکنند با ایجاد احساس اضطراری، کاربر را به انجام اقدامات سریع وادار کنند. باید یاد بگیرید که در چنین مواردی، وقت بگیرید و قبل از انجام هر کاری، اطلاعات را بررسی کنید.
- از اشتراکگذاری اطلاعات شخصی خودداری کنید: هرگز اطلاعات شخصی یا حساس خود را با افراد ناشناس یا حتی افراد معتبری که درخواست غیرمعمول دارند، در میان نگذارید.
- از نرمافزارهای امنیتی استفاده کنید: استفاده از نرمافزارهای ضدویروس و ضداسپایوار، میتواند در تشخیص و جلوگیری از حملات مهندسی اجتماعی کمک کند.
- آموزش و آگاهی: آموزش کاربران در مورد روشهای مختلف مهندسی اجتماعی و نحوه تشخیص آنها، یکی از بهترین راهها برای کاهش خطرات این حملات است. سازمانها میتوانند با برگزاری کارگاهها و آموزشهای امنیتی، کارکنان خود را در این زمینه آگاه کنند.
همچنین، استفاده از روشهای احراز هویت دو مرحلهای (Two-Factor Authentication) میتواند در کاهش خطرات مهندسی اجتماعی بسیار مؤثر باشد. این روش نیاز به تأیید هویت کاربر از طریق دو روش مختلف دارد، که میتواند شامل رمز عبور و یک کد ارسال شده به تلفن همراه یا ایمیل باشد.
چه باید کرد اگر فریب خوردیم؟
اگر متوجه شدید که فریب مهندسی اجتماعی خوردهاید، باید فوراً اقدامات زیر را انجام دهید:
- رمز عبورهای حساس خود را تغییر دهید.
- از سازمانهای مربوطه مانند بانک یا سرویسهای آنلاین، گزارش دهید.
- در صورت نیاز، از یک متخصص امنیت سایبری کمک بگیرید.
- اگر اطلاعات مالی یا شخصی شما در معرض خطر است، فوراً اقدامات لازم را برای محافظت از خود انجام دهید.
مهندسی اجتماعی یک تهدید جدی است که میتواند به هر کسی آسیب برساند، اما با آگاهی و آموزش، میتوانیم خطرات آن را به حداقل برسانیم. یادگیری نحوه تشخیص این حملات و اقدامات لازم برای محافظت، میتواند تفاوت بزرگی در امنیت اطلاعات شما ایجاد کند.
آموزش بیشتر در مورد امنیت سایبری
برای اطلاعات بیشتر در مورد روشهای مختلف حفاظت از اطلاعات شخصی و سازمانی در برابر حملات سایبری، میتوانید به مقالات و راهنماهای موجود در دیلی 24 مراجعه کنید. این منابع میتوانند به شما کمک کنند تا در مورد آخرین تهدیدات و روشهای محافظت به روز بمانید.
به یاد داشته باشید که امنیت سایبری یک مسئولیت مشترک است و هر فردی باید در این زمینه آگاه و مسئول باشد. با آموزش و آگاهی، میتوانیم از خود و دیگران در برابر تهدیدات مهندسی اجتماعی محافظت کنیم.