باتنت چیست و چگونه هزاران دستگاه آلوده کنترل میشوند؛ بررسی نکات و جزئیات مهم
در دنیای دیجیتال امروز، امنیت سایبری به یکی از مهمترین چالشهای سازمانها و کاربران تبدیل شده است. یکی از تهدیدات جدی که در این زمینه وجود دارد، باتنتها هستند. باتنتها شبکهای از دستگاههای آلوده هستند که توسط هکرها کنترل میشوند و میتوانند برای انجام حملات مختلف از جمله ددوس، سرقت اطلاعات، اسپم و حتی فعالیتهای مجرمانه استفاده شوند. اما باتنت دقیقاً چیست؟ چگونه کار میکند؟ و چگونه میتوان از آنها محافظت کرد؟ در این مقاله به بررسی جزئیات مهم باتنتها، نحوه کنترل هزاران دستگاه آلوده و نکات مهم برای محافظت در برابر این تهدید میپردازیم.
باتنت چیست؟
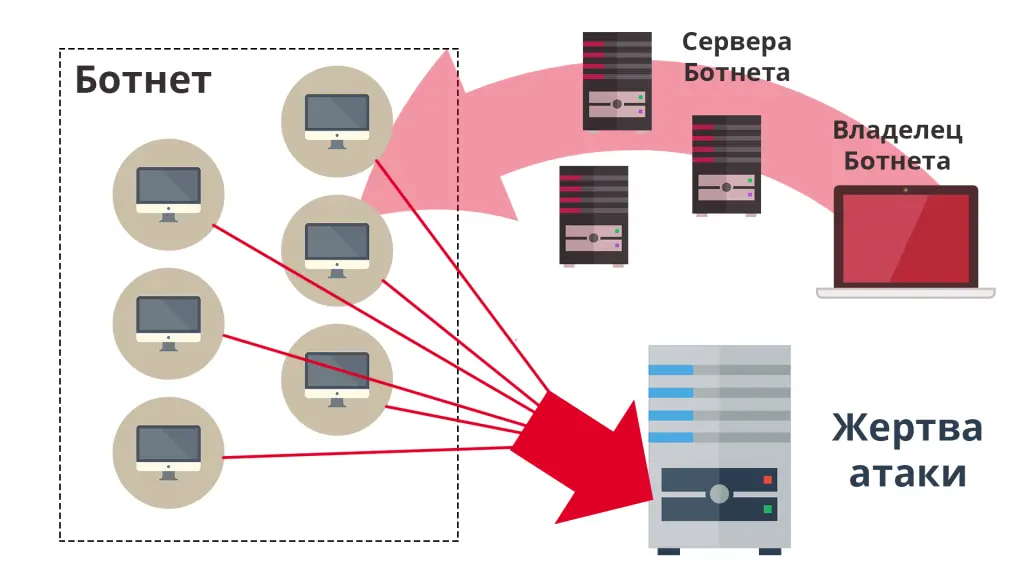
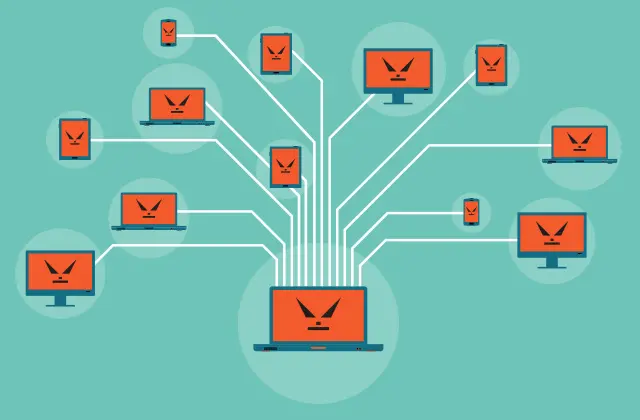
باتنت یا شبکه رباتها، مجموعهای از دستگاههای کامپیوتری، گوشیهای هوشمند، سرورها یا حتی دستگاههای اینترنت اشیا (IoT) هستند که توسط یک نرمافزار مخرب آلوده شده و تحت کنترل یک هکر قرار میگیرند. این دستگاهها به صورت خودکار و بدون اطلاع کاربر، دستورالعملهای هکر را اجرا میکنند. باتنتها معمولاً برای انجام حملات گسترده یا فعالیتهای غیرقانونی استفاده میشوند.
دستگاههای آلوده در یک باتنت میتوانند شامل:
- کامپیوترهای شخصی و لپتاپها
- گوشیهای هوشمند و تبلتها
- رouterها و دستگاههای شبکه
- دستگاههای هوشمند خانگی مانند دوربینهای نظارت، ترموستاتها و دربهای هوشمند
- سرورهای سازمانی و وبسایتها
هکرها با استفاده از باتنتها میتوانند حجم زیادی از ترافیک اینترنتی را تولید کنند، اطلاعات شخصی را سرقت کنند یا حتی شبکههای کامپیوتری را بهطور کامل از کار بیندازند.
چگونه باتنتها هزاران دستگاه را آلوده و کنترل میکنند؟
هکرها برای ایجاد یک باتنت، ابتدا باید دستگاههای هدف را آلوده کنند. این آلودگی معمولاً از طریق روشهای زیر انجام میشود:
۱. نرمافزارهای مخرب (مالویر)
یکی از رایجترین روشها استفاده از نرمافزارهای مخرب مانند ویروسها، تروجانها یا spyware است. این نرمافزارها میتوانند از طریق ایمیلهای آلوده، فایلهای دانلود شده، یا حتی وبسایتهای مخرب به دستگاهها وارد شوند. یک بار که دستگاه آلوده شد، هکر میتواند به آن دسترسی پیدا کند و آن را به باتنت خود اضافه کند.
۲. آسیبپذیریهای سیستم عامل و نرمافزار
دستگاههایی که سیستم عامل یا نرمافزارهای آنها بهروز نیستند، هدف اصلی هکرها برای ایجاد باتنت هستند. هکرها از آسیبپذیریهای شناختهشده یا ناشناخته در سیستم عاملها یا نرمافزارهای مختلف استفاده میکنند تا به دستگاهها نفوذ کنند. بهروز نگه داشتن سیستم عامل و نرمافزارها یکی از بهترین روشهای پیشگیری است.
۳. دستگاههای اینترنت اشیا (IoT)
دستگاههای هوشمند مانند دوربینهای نظارت، روترها و ترموستاتها اغلب دارای امنیت ضعیف هستند و هدف اصلی هکرها برای ایجاد باتنت میباشند. این دستگاهها معمولاً با کلمه عبور پیشفرض یا بدون هیچگونه محافظتی ساخته میشوند، که هکرها را قادر میسازد تا بهراحتی به آنها دسترسی پیدا کنند.
۴. شبکههای اجتماعی و فیشینگ
هکرها همچنین از شبکههای اجتماعی و ایمیلهای فیشینگ برای آلودگی دستگاهها استفاده میکنند. برای مثال، یک پیغام فیشینگ میتواند کاربر را ترغیب به کلیک بر روی یک لینک مخرب یا دانلود یک فایل آلوده کند. یک بار که کاربر روی لینک کلیک میکند، دستگاه او آلوده میشود و به باتنت اضافه میگردد.
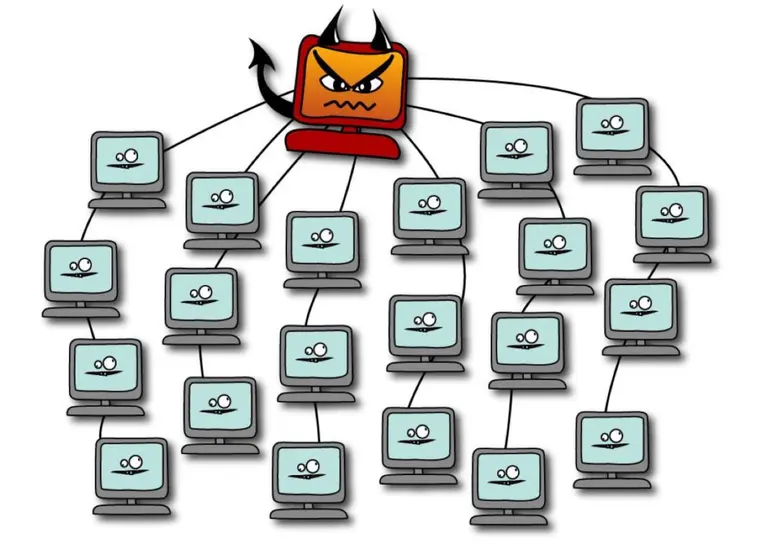
پس از آلودگی دستگاهها، هکرها با استفاده از یک کنترلکننده مرکزی (C&C یا Command & Control)، دستورالعملها را به دستگاههای آلوده ارسال میکنند. این کنترلکننده میتواند یک سرور مخفی یا حتی یک شبکه پنهان باشد که توسط هکرها مدیریت میشود. دستگاههای آلوده سپس به صورت خودکار دستورالعملهای هکر را اجرا میکنند، مانند:
- ارسال اسپم ایمیل یا پیامک
- تولید ترافیک برای حملات ددوس (DDoS)
- سرقت اطلاعات شخصی یا مالی
- استفاده از دستگاه برای ماینینگ کریپتوکارنسی غیرمجاز
نکات مهم برای محافظت در برابر باتنتها
با توجه به تهدیدات جدی باتنتها، محافظت در برابر آنها امری ضروری است. در این بخش به برخی از نکات مهم برای کاهش خطر آلودگی دستگاهها به باتنتها میپردازیم:
۱. بهروز نگه داشتن سیستم عامل و نرمافزارها
یکی از بهترین روشهای پیشگیری، بهروز نگه داشتن سیستم عامل و نرمافزارهای نصب شده است. تولیدکنندگان سیستم عامل و نرمافزارها بهطور مداوم بهروزرسانیها و لکههای امنیتی را منتشر میکنند که آسیبپذیریهای شناختهشده را برطرف میکنند. فعال کردن بهروزرسانیهای خودکار میتواند خطر آلودگی دستگاهها را بهطور قابل توجهی کاهش دهد.
۲. استفاده از نرمافزارهای ضدویروس و ضدمالویر
نصب و استفاده از نرمافزارهای ضدویروس و ضدمالویر میتواند در شناسایی و حذف نرمافزارهای مخرب مؤثر باشد. این نرمافزارها میتوانند دستگاه شما را از آلودگی محافظت کنند و در صورت آلودگی، آن را شناسایی و حذف کنند.
۳. تغییر کلمه عبور پیشفرض دستگاههای IoT
دستگاههای هوشمند مانند روترها، دوربینهای نظارت و ترموستاتها اغلب با کلمه عبور پیشفرض ساخته میشوند. تغییر این کلمه عبور به یک کلمه عبور قوی و منحصر به فرد میتواند خطر آلودگی دستگاهها را کاهش دهد.
۴. احتیاط در برابر ایمیلها و پیغامهای فیشینگ
هکرها اغلب از ایمیلها و پیغامهای فیشینگ برای آلودگی دستگاهها استفاده میکنند. احتیاط در برابر لینکها و فایلهای ناشناخته، بررسی فرستنده ایمیل و عدم کلیک بر روی لینکهای مشکوک میتواند خطر آلودگی را کاهش دهد.
۵. استفاده از شبکههای امن و VPN
استفاده از شبکههای امن مانند VPN میتواند در محافظت در برابر حملات باتنت مؤثر باشد. VPNها ترافیک اینترنتی شما را رمزگذاری میکنند و از شناسایی و آلودگی دستگاهها توسط هکرها جلوگیری میکنند.
۶. آموزش کاربران در مورد امنیت سایبری
آموزش کاربران در مورد تهدیدات سایبری و روشهای پیشگیری میتواند در کاهش خطر آلودگی دستگاهها به باتنتها مؤثر باشد. کاربران باید در مورد خطرات کلیک بر روی لینکهای ناشناخته، دانلود فایلهای مشکوک و استفاده از کلمه عبور ضعیف آگاه باشند.
چگونه میتوان باتنتها را شناسایی و حذف کرد؟
در صورت آلودگی دستگاه شما به باتنت، شناسایی و حذف آن امری ضروری است. در این بخش به برخی از روشهای شناسایی و حذف باتنتها میپردازیم:
۱. رفتار غیرعادی دستگاه
یکی از نشانههای آلودگی دستگاه به باتنت، رفتار غیرعادی آن است. برای مثال، اگر دستگاه شما بهطور غیرمعمول کند کار میکند، گرم میشود یا مصرف اینترنت آن افزایش یافته است، ممکن است آلوده شده باشد.
۲. استفاده از ابزارهای تشخیص باتنت
ابزارهای تشخیص باتنت میتوانند در شناسایی آلودگی دستگاهها مؤثر باشند. این ابزارها میتوانند ترافیک شبکه، فرآیندهای سیستم و فعالیتهای مشکوک را بررسی کنند و در صورت شناسایی باتنت، آن را گزارش دهند.
۳. حذف نرمافزارهای مخرب
در صورت شناسایی باتنت، باید نرمافزارهای مخرب را از دستگاه حذف کرد. این کار را میتوان با استفاده از نرمافزارهای ضدمالویر یا بهطور دستی انجام داد. در برخی موارد، ممکن است نیاز به بازنویسی سیستم عامل یا حتی جایگزینی دستگاه باشد.
۴. تغییر کلمه عبور و تنظیمات شبکه
پس از حذف باتنت، تغییر کلمه عبور دستگاه و تنظیمات شبکه میتواند از آلودگی مجدد جلوگیری کند. همچنین، بررسی دستگاههای دیگر در شبکه برای آلودگی نیز ضروری است.
باتنتها یکی از تهدیدات جدی امنیت سایبری هستند که میتوانند هزاران دستگاه را آلوده و تحت کنترل قرار دهند. با آگاهی از نحوه کارکرد باتنتها و روشهای پیشگیری، میتوان خطر آلودگی دستگاهها را به حداقل رساند. بهروز نگه داشتن سیستم عامل، استفاده از نرمافزارهای امنیتی، احتیاط در برابر فیشینگ و آموزش کاربران در مورد امنیت سایبری از جمله روشهای مؤثر برای محافظت در برابر باتنتها هستند.
برای اطلاعات بیشتر در مورد امنیت سایبری و روشهای پیشگیری در برابر تهدیدات مختلف، میتوانید به مقالات مرتبط در دیلی ۲۴ مراجعه کنید.