مهندسی اجتماعی چیست و چگونه مهاجمان از اعتماد انسان سوءاستفاده میکنند؛ راهنمای کامل و کاربردی
مهندسی اجتماعی یکی از روشهای پرکاربرد و مخرب در دنیای سایبری است که مهاجمان برای دسترسی به اطلاعات حساس یا فریب دادن افراد استفاده میکنند. این روش بر اساس بهرهبرداری از روانشناسی انسان و اعتماد به دیگران طراحی شده است. در این راهنما، به بررسی دقیق مهندسی اجتماعی، روشهای مختلف آن، نشانههای شناسایی و راههای پیشگیری میپردازیم تا بتوانید از خود و اطلاعات شخصی خود در برابر این تهدیدها محافظت کنید.
مهندسی اجتماعی چیست؟
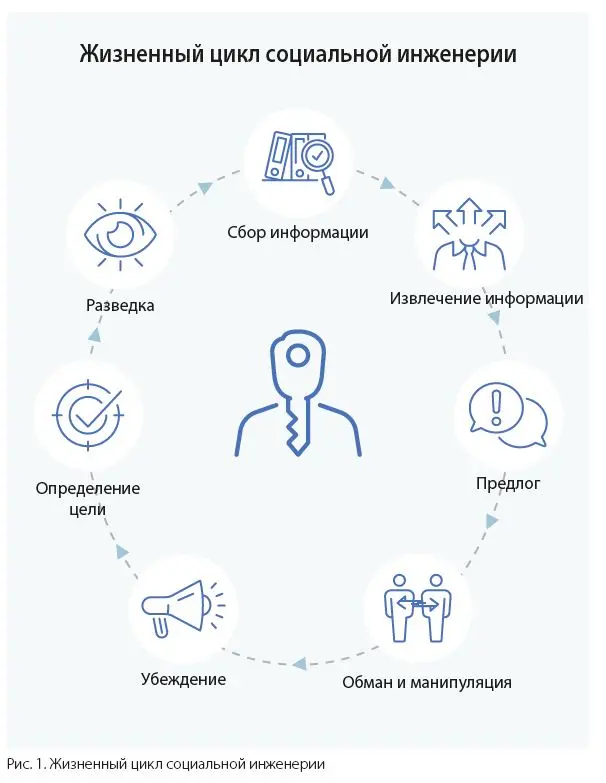
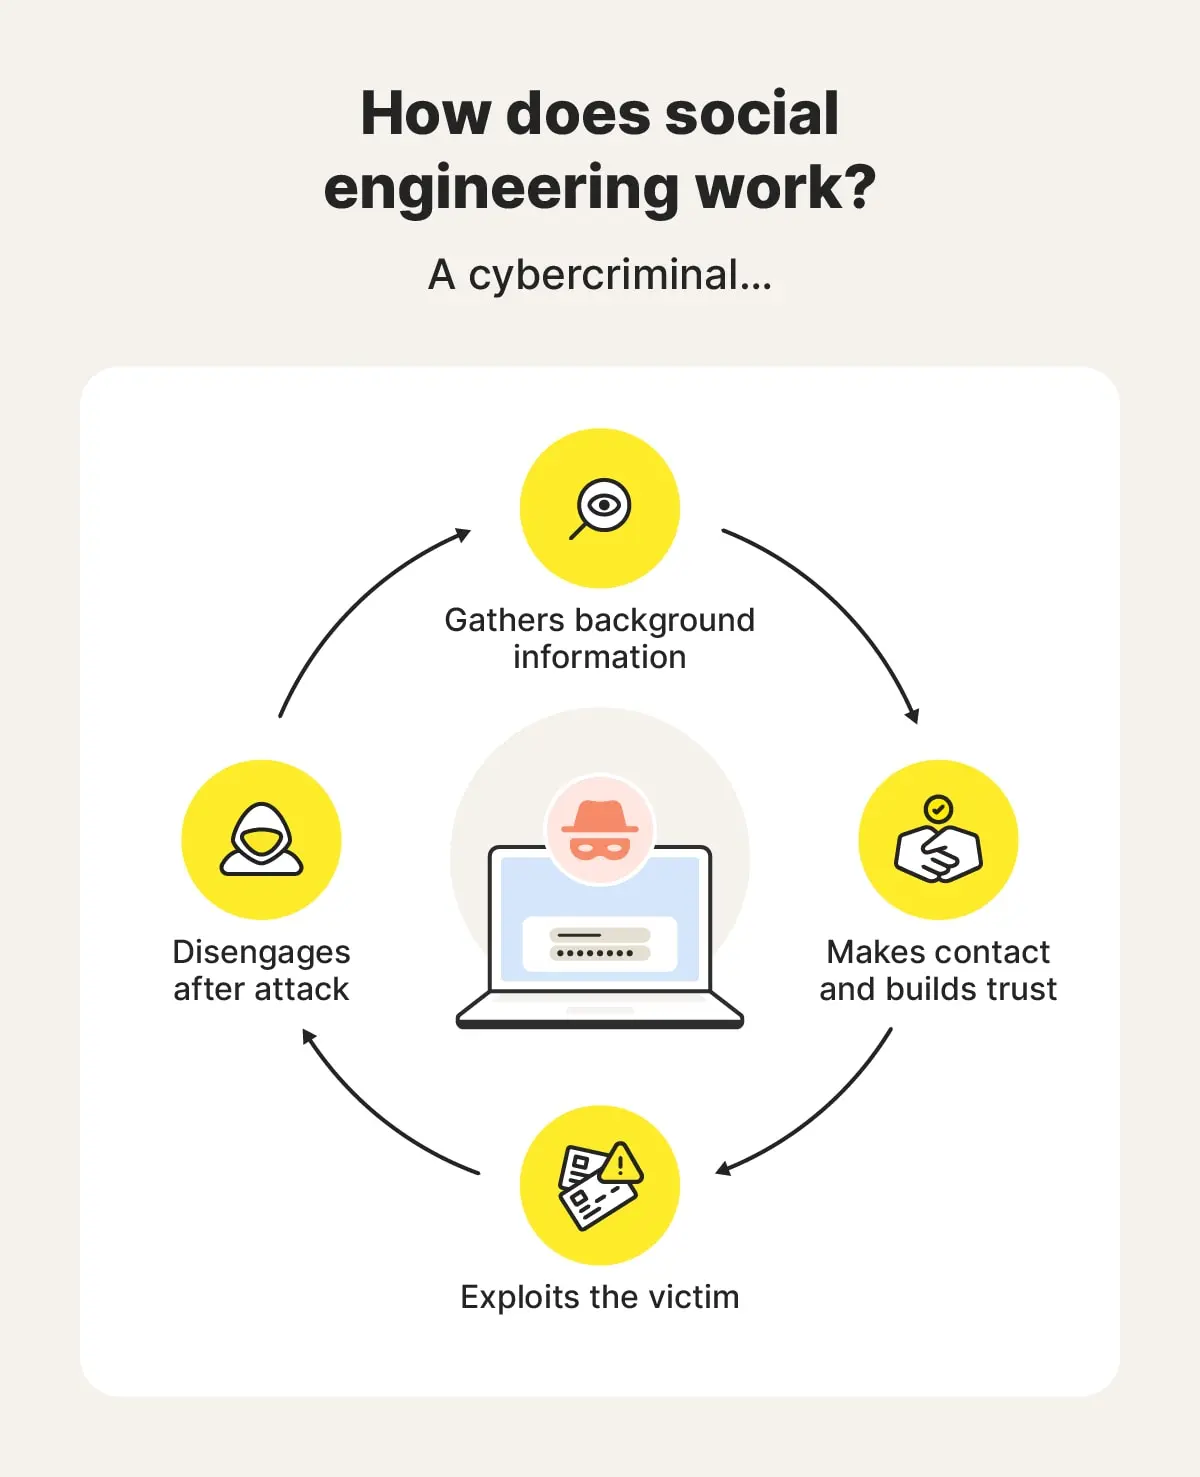
مهندسی اجتماعی به مجموعهای از تکنیکها و روشهای روانشناختی گفته میشود که مهاجمان برای فریب دادن افراد و دسترسی به اطلاعات حساس یا انجام اقدامات غیرمجاز استفاده میکنند. این روشها بر اساس درک عمیق از رفتار انسانی، اعتماد، ترس، حس مسئولیت و حتی حس همدلی طراحی شدهاند. هدف نهایی مهاجمان در این روشها اغلب دسترسی به اطلاعات مالی، رمزهای عبور، اطلاعات شخصی یا حتی کنترل سیستمهای کامپیوتری است.
این روشها میتوانند در محیطهای مختلفی از جمله شبکههای اجتماعی، ایمیل، تلفن، و حتی در تعاملات حضوری انجام شوند. مهمترین عامل در موفقیت مهندسی اجتماعی، توانایی مهاجمان در ایجاد ارتباطی طبیعی و قابل اعتماد با قربانیان است.
چرا مهندسی اجتماعی خطرناک است؟
خطرناکی مهندسی اجتماعی در این است که مهاجمان به جای بهرهبرداری از ضعفهای فنی یا نرمافزاری، از ضعفهای انسانی استفاده میکنند. این روشها اغلب بدون نیاز به مهارتهای فنی پیشرفته یا ابزارهای پیچیده قابل اجرا هستند. به همین دلیل، هر فردی بدون توجه به سطح دانش فنی خود، ممکن است قربانی این روشها شود.
برخی از دلایل خطرناک بودن مهندسی اجتماعی عبارتند از:
- استفاده از روانشناسی انسان برای ایجاد اعتماد و کاهش شک و تردید.
- توانایی مهاجمان در ایجاد شرایطی که قربانیان خود را مسئول حفظ امنیت میدانند.
- پوشش دادن اهداف واقعی مهاجمان با اهداف ظاهری مشروع.
- استفاده از اطلاعات عمومی برای ایجاد احساس نزدیکی و اعتماد.
روشهای مختلف مهندسی اجتماعی
مهاجمان از روشهای مختلفی برای اجرای مهندسی اجتماعی استفاده میکنند. برخی از رایجترین روشها شامل:
۱. فیشینگ (Phishing)
فیشینگ یکی از رایجترین روشهای مهندسی اجتماعی است که در آن مهاجمان با ارسال ایمیل، پیامک یا حتی تماس تلفنی، قربانیان را فریب میدهند تا اطلاعات شخصی یا مالی خود را فاش کنند. این ایمیلها یا پیامها اغلب به نام سازمانهای معتبر مانند بانکها، شرکتهای بزرگ یا حتی نهادهای دولتی ارسال میشوند.
مثال رایجی از فیشینگ، ایمیلهایی است که به قربانیان گفته میشود حساب کاربری آنها در خطر است و باید فوراً اطلاعات خود را به روز کنند. در واقع، این ایمیلها توسط مهاجمان ارسال شده و هدف آنها دسترسی به اطلاعات حساس است.
۲. اسپویفینگ (Spoofing)
اسپویفینگ روش دیگری است که در آن مهاجمان هویت خود را به صورت غیرقانونی به نام دیگری تغییر میدهند. این روش میتواند شامل تغییر آدرس ایمیل، شماره تلفن یا حتی آدرس وبسایت باشد. هدف از این کار ایجاد اعتماد در قربانیان است.
مثالی از اسپویفینگ، ارسال ایمیلهایی با آدرس دامنهای مشابه با سازمانهای معتبر است. برای مثال، یک مهاجمان ممکن است از آدرس ایمیل support@bank-ir.com استفاده کند که بسیار شبیه به support@bank.ir است. این شباهت باعث میشود قربانیان فکر کنند ایمیل از سازمان رسمی ارسال شده است.
۳. بیلیگیتینگ (Baiting)
بیلیگیتینگ روش دیگری است که در آن مهاجمان با ارائه یک پیشنهاد جذاب یا فریبنده، قربانیان را به انجام اقداماتی ترغیب میکنند که در نهایت منجر به دسترسی مهاجمان به اطلاعات حساس میشود. این پیشنهادها میتوانند شامل دانلود فایلهای رایگان، دریافت جایزه یا حتی دسترسی به اطلاعات محرمانه باشند.
مثالی از بیلیگیتینگ، ارائه یک فایل دانلودی با عنوان “دانلود آخرین نسخه نرمافزار رایگان” است که در واقع حاوی ویروس یا نرمافزار جاسوسی است.
۴. پرسیجینگ (Pretexting)
پرسیجینگ روش دیگری است که در آن مهاجمان با ایجاد یک داستان یا زمینهای فریبنده، قربانیان را به فاش کردن اطلاعات شخصی یا مالی ترغیب میکنند. این داستانها میتوانند بسیار پیچیده و واقعی به نظر برسند.
مثالی از پرسیجینگ، تماس تلفنی از طرف یک فردی که خود را به عنوان کارمند یک سازمان معرفی میکند و میگوید برای حل یک مشکل فنی نیاز به اطلاعات شخصی کاربر دارد.
چگونه میتوانیم از مهندسی اجتماعی محافظت کنیم؟
پیشگیری از مهندسی اجتماعی نیازمند آگاهی و احتیاط است. برخی از راههای مؤثر برای محافظت از خود در برابر این تهدیدها عبارتند از:
۱. آموزش و آگاهی
آگاهی از روشهای مختلف مهندسی اجتماعی اولین گام در محافظت از خود است. با شناخت این روشها، میتوانید به راحتی ایمیلها، پیامها یا تماسهای مشکوک را شناسایی و از پاسخ دادن به آنها خودداری کنید.
مهم است که همیشه به این نکته توجه داشته باشید که سازمانهای معتبر هرگز از شما درخواست اطلاعات حساس مانند رمز عبور، اطلاعات کارت بانکی یا اطلاعات شخصی را به صورت مستقیم و غیرمستقیم نمیکنند.
۲. بررسی دقیق منابع
در صورت دریافت ایمیل، پیامک یا تماس مشکوک، همیشه منبع آن را بررسی کنید. اگر ایمیل از آدرس دامنهای غیرمعمول یا مشکوک ارسال شده باشد، به آن پاسخ ندهید و فوراً آن را حذف کنید.
همچنین، در صورت شک به یک ایمیل یا پیام، میتوانید با تماس مستقیم به سازمان مربوطه، صحت اطلاعات را تأیید کنید.
۳. استفاده از نرمافزارهای امنیتی
استفاده از نرمافزارهای ضدویروس و ضدجاسوسی میتواند در شناسایی و جلوگیری از حملات مهندسی اجتماعی بسیار مؤثر باشد. این نرمافزارها میتوانند فایلهای مشکوک، لینکها و حتی ایمیلهای فریبنده را شناسایی کنند.
همچنین، استفاده از فیلترهای اسپم در ایمیل و پیامک نیز میتواند در کاهش خطرات مهندسی اجتماعی کمک کند.
۴. احتیاط در شبکههای اجتماعی
در شبکههای اجتماعی، مهاجمان اغلب از اطلاعات عمومی برای ایجاد ارتباطات فریبنده استفاده میکنند. مهم است که اطلاعات شخصی خود را به صورت عمومی در دسترس قرار ندهید و تنظیمات حریم خصوصی حساب کاربری خود را به روز نگه دارید.
همچنین، در صورت دریافت درخواست دوستی یا پیامی مشکوک از طرف افراد ناشناس، به آن پاسخ ندهید و گزارش دهید.
۵. آموزش کودکان و خانواده
آموزش کودکان و اعضای خانواده در مورد خطرات مهندسی اجتماعی میتواند در پیشگیری از حملات مؤثر باشد. کودکان و نوجوانان اغلب هدف مهاجمان هستند زیرا ممکن است کمتر از خطرات این روشها آگاه باشند.
مهم است که به کودکان آموزش دهید که هرگز اطلاعات شخصی خود را به افراد ناشناس فاش نکنند و در صورت دریافت پیام یا ایمیل مشکوک، فوراً به والدین خود اطلاع دهند.
چگونه میتوانیم در صورت قربانی شدن اقدام کنیم؟
اگر متوجه شدید که قربانی مهندسی اجتماعی شدهاید، مهم است که فوراً اقدامات لازم را انجام دهید:
- رمزهای عبور خود را تغییر دهید، به خصوص اگر اطلاعات حساس خود را فاش کردهاید.
- به سازمانهای مربوطه مانند بانک یا شرکتهای کارت اعتباری اطلاع دهید تا از حسابهای خود محافظت کنند.
- گزارش دهید: به سازمانهای مربوطه مانند پلیس سایبری یا سازمانهای امنیتی گزارش دهید.
- نرمافزارهای امنیتی خود را به روز کنید و سیستم خود را اسکن کنید.
در صورت نیاز، میتوانید با مشاوران امنیتی سایبری تماس بگیرید تا راهنماییهای لازم را دریافت کنید. همچنین، آگاهی از این روشها و آموزش دیگران میتواند در کاهش خطرات مهندسی اجتماعی بسیار مؤثر باشد.
برای اطلاعات بیشتر در مورد روشهای پیشگیری از حملات سایبری و راهنماییهای امنیتی، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.