فیشینگ چیست و چگونه پیامها و سایتهای جعلی را تشخیص دهیم؛ پاسخ به پرسشهای مهم
در دنیای دیجیتال امروز، امنیت اطلاعات یکی از مهمترین نگرانیهای کاربران اینترنت است. یکی از رایجترین روشهای حمله به اطلاعات شخصی و مالی، فیشینگ است. این روش توسط هکرها برای فریب کاربران و دسترسی به اطلاعات حساس مانند نام کاربری، رمز عبور، اطلاعات بانکی و حتی هویت شخصی استفاده میشود. اما فیشینگ دقیقاً چیست؟ چگونه میتوان پیامها و سایتهای جعلی را تشخیص داد؟ در این مقاله به بررسی این موضوعات میپردازیم و پاسخ پرسشهای مهم در این زمینه را ارائه میدهیم.
فیشینگ چیست؟
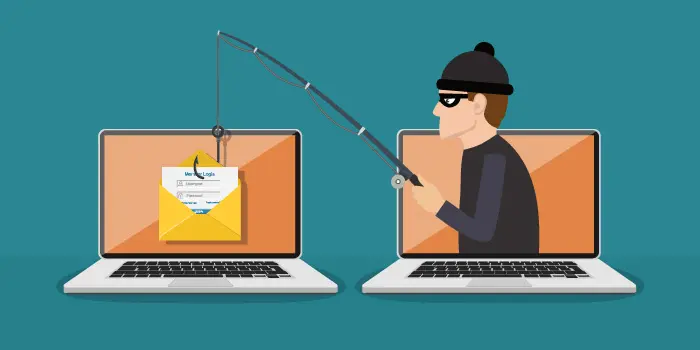
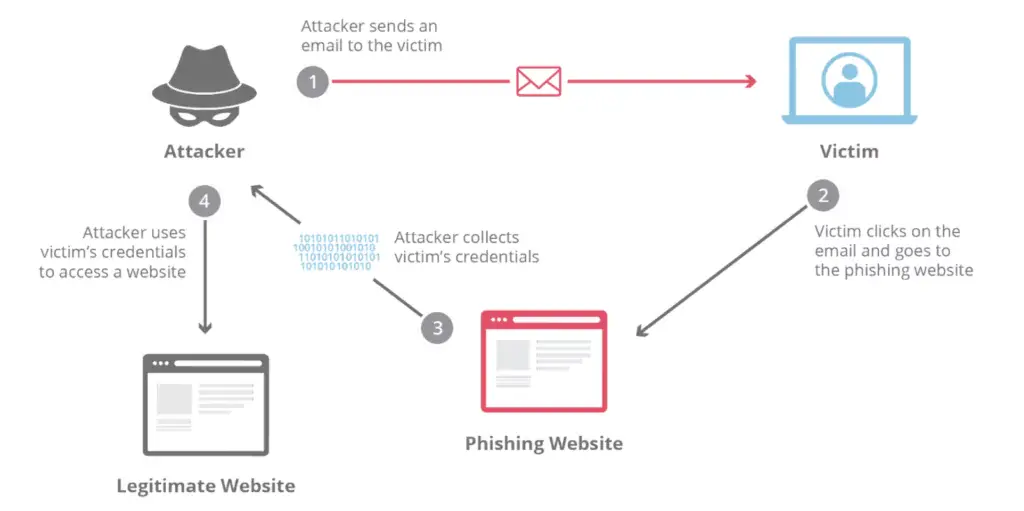
فیشینگ (Phishing) یک روش حمله سایبری است که در آن مهاجم با استفاده از ایمیلها، پیامکها، پیامهای شبکههای اجتماعی یا حتی تماسهای تلفنی، کاربر را فریب میدهد تا اطلاعات شخصی یا مالی خود را فاش کند. این روش معمولاً با ایجاد یک نسخه جعلی از یک وبسایت یا سرویس معتبر آغاز میشود. برای مثال، مهاجم ممکن است یک ایمیل جعلی از یک بانک یا شرکت معروف ارسال کند و کاربر را ترغیب به ورود به یک لینک جعلی کند تا اطلاعات بانکی خود را وارد کند.
هدف اصلی فیشینگ، دسترسی به اطلاعات حساس است که میتواند برای سرقت هویت، انتقال پول غیرمجاز یا حتی فروشتن اطلاعات در بازار سیاه استفاده شود. این روش به دلیل سادگی و کارایی بالا، یکی از رایجترین روشهای حمله سایبری در جهان است.
چگونه پیامهای فیشینگ را تشخیص دهیم؟
تشخیص پیامهای فیشینگ اولین قدم برای محافظت از اطلاعات شخصی است. در این بخش به برخی از نشانههای رایج فیشینگ در پیامها میپردازیم:
- آدرس ایمیل یا شماره تلفن ناشناخته: اگر یک ایمیل یا پیامک از آدرس ایمیل یا شماره تلفنی ناشناخته دریافت کنید، باید با احتیاط بیشتری آن را بررسی کنید.
- لینکهای مشکوک: لینکهای موجود در پیامها را قبل از کلیک کردن بررسی کنید. اگر لینک به یک دامنه ناشناخته یا غیرمعمول اشاره دارد، احتمالاً جعلی است.
- خطاهای املایی و گرامری: پیامهای فیشینگ اغلب دارای خطاهای املایی و گرامری هستند که در پیامهای رسمی معمولاً دیده نمیشوند.
- فریبهای احساسی: مهاجمها معمولاً از احساسات مانند ترس، عجله یا هیجان برای فریب کاربر استفاده میکنند. برای مثال، ممکن است بگویند حساب شما مسدود شده یا یک جایزه بزرگ برای شما در نظر گرفته شده است.
- درخواست اطلاعات شخصی: هیچ سازمان معتبری اطلاعات شخصی یا مالی شما را از طریق ایمیل یا پیامک درخواست نمیکند. اگر چنین درخواستی دریافت کردید، باید آن را گزارش دهید.
چگونه سایتهای جعلی را تشخیص دهیم؟
سایتهای جعلی یکی از ابزارهای اصلی فیشینگ هستند. این سایتها معمولاً شبیه نسخه اصلی یک وبسایت معتبر هستند، اما با بررسی دقیقتر میتوان آنها را شناسایی کرد. در این بخش به برخی از روشهای تشخیص سایتهای جعلی میپردازیم:
- آدرس وبسایت: آدرس یک سایت جعلی معمولاً شبیه به آدرس اصلی است، اما با تغییرات جزئی مانند جایگزینی حروف یا اضافه کردن حروف یا اعداد. برای مثال، یک سایت جعلی ممکن است از “paypa1.com” به جای “paypal.com” استفاده کند.
- قفل و HTTPS: سایتهای معتبر معمولاً دارای یک قفل در کنار آدرس وبسایت و پیشوند “HTTPS” هستند. اگر این موارد را مشاهده نکنید، احتمالاً سایت جعلی است.
- طراحی و محتوای مشکوک: سایتهای جعلی اغلب دارای طراحی ضعیف، محتوای غیرمعمول یا لینکهای مشکوک هستند. همچنین ممکن است از متنهای فریبنده برای ترغیب کاربر به وارد کردن اطلاعات استفاده کنند.
- بررسی دامنه: با جستجوی دامنه در ابزارهای آنلاین مانند WHOIS، میتوانید اطلاعات مربوط به مالکیت دامنه را بررسی کنید. اگر اطلاعات مشکوک یا نامعتبر باشد، احتمالاً سایت جعلی است.
چگونه از فیشینگ محافظت کنیم؟
محافظت از اطلاعات شخصی در برابر فیشینگ نیازمند آگاهی و اقدامات پیشگیرانه است. در این بخش به برخی از روشهای محافظت از خود در برابر فیشینگ میپردازیم:
- استفاده از نرمافزارهای ضدویروس: نصب و بهروزرسانی نرمافزارهای ضدویروس و ضداسپم میتواند در شناسایی و جلوگیری از فیشینگ کمک کند.
- استفاده از مدیران رمز عبور: استفاده از مدیران رمز عبور مانند Bitwarden یا LastPass میتواند در ایجاد و مدیریت رمزهای قوی و منحصر به فرد کمک کند.
- بهروزرسانی نرمافزارها: بهروزرسانی نرمافزارها و سیستمعامل میتواند از آسیبپذیریهای امنیتی جلوگیری کند که مهاجمها میتوانند از آنها برای فیشینگ استفاده کنند.
- احتیاط در هنگام کلیک کردن: قبل از کلیک کردن بر روی لینکها، آدرس کامل لینک را بررسی کنید. همچنین میتوانید لینک را با موس قرار داده و بدون کلیک، آدرس واقعی آن را مشاهده کنید.
- گزارش دادن: اگر یک پیام یا سایت فیشینگ شناسایی کردید، آن را به سازمان مربوطه گزارش دهید. برای مثال، میتوانید ایمیلهای فیشینگ را به سازمان ضدفیشینگ گزارش دهید.
چه باید کرد اگر قربانی فیشینگ شدیم؟
اگر متوجه شدید که قربانی فیشینگ شدهاید، باید فوراً اقدامات لازم را انجام دهید:
- تغییر رمز عبور: اولین اقدام، تغییر رمز عبور حسابهای مهم مانند ایمیل، شبکههای اجتماعی و حسابهای بانکی است.
- گزارش به سازمانهای مربوطه: به بانک، شرکت کارت اعتباری یا سازمان مربوطه گزارش دهید تا اقدامات لازم برای محافظت از حساب شما انجام شود.
- مشاهده فعالیتهای مشکوک: بررسی فعالیتهای حسابهای بانکی و کارتهای اعتباری برای شناسایی هرگونه تراکنش مشکوک.
- استفاده از خدمات پشتیبانی: با خدمات پشتیبانی سازمان مربوطه تماس بگیرید تا راهنماییهای لازم را دریافت کنید.
فیشینگ یک تهدید جدی برای امنیت اطلاعات است، اما با آگاهی و اقدامات پیشگیرانه میتوان از خود محافظت کرد. در صورت داشتن هرگونه سوال یا نیاز به اطلاعات بیشتر، میتوانید به مقالات مرتبط در دیلی 24 مراجعه کنید.
نکات پایانی
در پایان، باید توجه داشت که فیشینگ یک روش متداول و در حال تکامل است. مهاجمها با استفاده از تکنیکهای جدیدتر مانند فیشینگ با استفاده از هوش مصنوعی یا پیامهای صوتی، سعی در فریب کاربران دارند. بنابراین، همیشه باید با احتیاط و آگاهی کامل از دنیای دیجیتال استفاده کنید.
با رعایت نکات ارائه شده در این مقاله، میتوانید از خود و اطلاعات شخصی خود در برابر حملات فیشینگ محافظت کنید. اگر در هر مرحلهای با مشکلی مواجه شدید، بهتر است از منابع معتبر و سازمانهای امنیتی کمک بگیرید.